「うちの会社は大企業ではないから、サイバー攻撃の対象にはならないだろう」
「ホームページは制作会社に任せているので、セキュリティ対策も問題ないはず」
このように考えている中小企業の経営者や管理職の方もいるのではないでしょうか。
しかし、インターネットに公開しているWebサイトや業務システムは、企業の規模にかかわらず攻撃の対象になる可能性があります。
2026年11月5日、内閣官房の国家サイバー統括室は、相次ぐ不正アクセスによる個人情報の漏えいを受け、企業に向けた新たな注意喚起を公表しました。
今回の注意喚起では、ソフトウェアの脆弱性や設定不備など、基本的なセキュリティ対策の不足が問題として指摘されています。
さらに、攻撃者がAIを悪用して攻撃対象を調査したり、侵入方法を探したりしている可能性についても言及されています。
中小企業は、こうした状況にどう備えればよいのでしょうか。
今回は政府の注意喚起をわかりやすく整理し、経営者やIT担当者が今すぐ確認すべき5つの対策を紹介します。
政府が2026年11月5日に新たな注意喚起を公表
国家サイバー統括室が公表した文書のタイトルは、「個人情報の漏えい等につながる不正アクセスへの対策について~ウェブサイトやモバイルアプリに関する基本的な対策の徹底~」です。
今回の注意喚起は、特にWebサイトやモバイルアプリを運営し、個人情報を取り扱う事業者などを対象としています。
政府が指摘している背景には、次のような問題があります。
- ソフトウェアの脆弱性が修正されていない
- サポートが終了したソフトウェアを使い続けている
- Webサイトやクラウドサービスの設定に不備がある
- アプリケーションの開発時に十分なセキュリティ対策を行っていない
- 外部委託先の管理が不十分になっている
これらは、必ずしも高度な攻撃技術だけによって発生する問題ではありません。
企業側が適切に管理できていれば、リスクを減らせる可能性があるものも含まれています。
政府は、こうした基本的な対策を改めて徹底するよう呼びかけています。
AIによってサイバー攻撃はどう変わるのか?
今回の注意喚起で注目したいのが、攻撃者によるAIの悪用です。
生成AIなどの技術は、業務効率化やシステム開発だけでなく、攻撃対象に関する情報の整理やプログラムの分析などにも利用できる可能性があります。
例えば、従来は攻撃者が時間をかけて調べていた情報を、AIで整理・分析することが考えられます。
ただし、AIによってあらゆる攻撃が自動化されたわけではありません。また、今回の個別事案について、すべてAIが原因だったと確認されたわけでもありません。
重要なのは、攻撃に必要な調査や分析の負担が下がることで、企業側が見落としていた弱点が狙われやすくなる可能性があるという点です。
脆弱性とは何か?
脆弱性とは、ソフトウェアやシステムに存在するセキュリティ上の弱点のことです。
例えば、会社の建物に鍵の壊れた裏口がある状態を想像してください。
普段は誰も気づかなくても、その裏口を発見した人が侵入するかもしれません。
システムの脆弱性も、これに似ています。
ソフトウェアの更新によって弱点を修正できる場合がありますが、修正しないまま使い続けると、攻撃を受けるリスクが残ります。
ちゃま男: 先輩!AIがサイバー攻撃に使われるようになったら、もう人間には防げないんでしょうか?
先輩: そんなことはないよ。攻撃が高度化する可能性はあるけれど、基本的な対策が重要なことは変わらないんだ。
ちゃま男: 例えば、ソフトウェアを更新したり、パスワードを管理したりすることですか?
先輩: そうだね。それに加えて、外部からアクセスできるシステムを把握し、不要な機能やアカウントを整理することも大切なんだよ。
政府が重視する3つのセキュリティ対策領域
今回の注意喚起は、大きく3つの領域に整理されています。
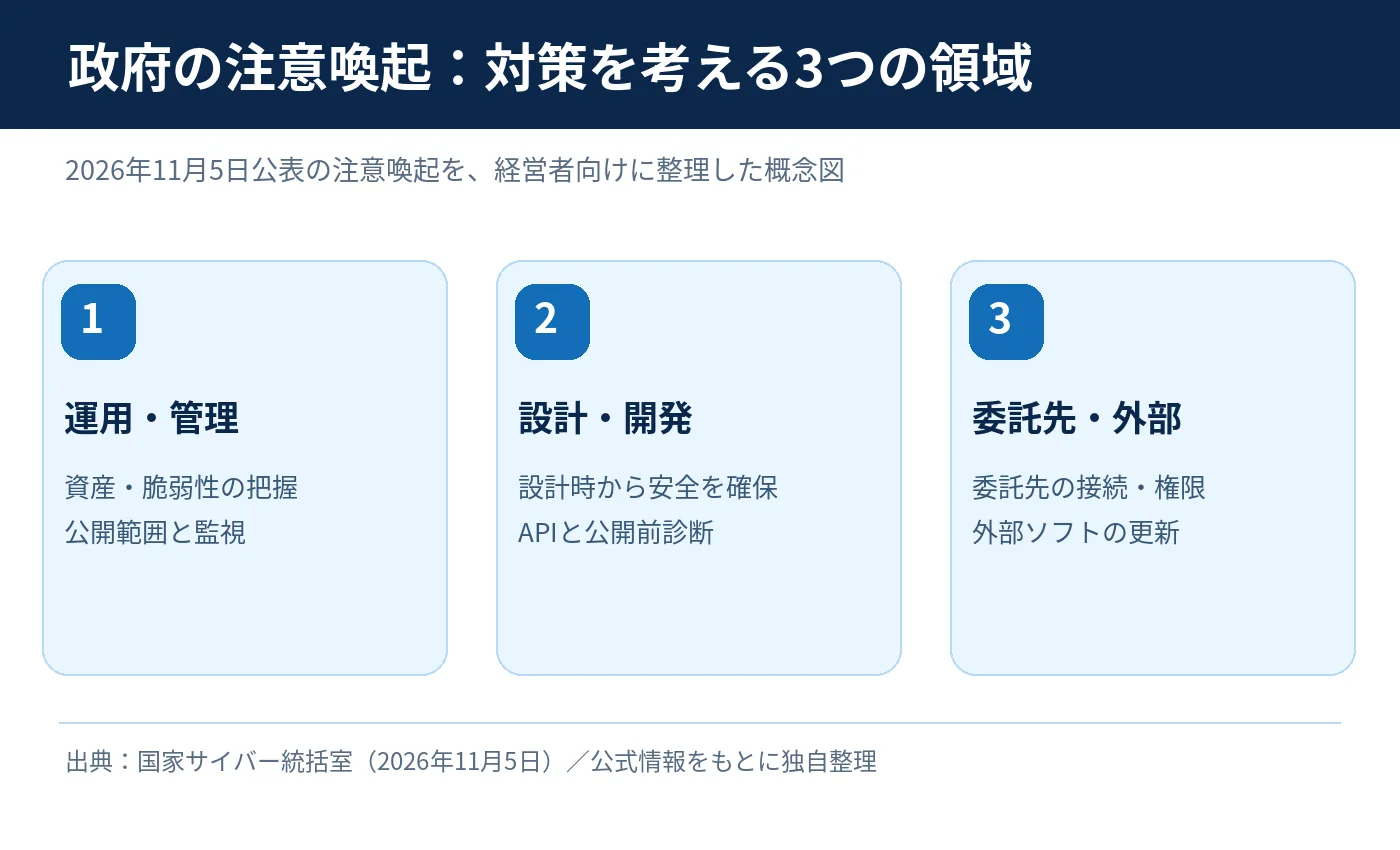
① 運用・管理段階の対策
日常的に使用しているシステムを、安全な状態に維持するための取り組みです。
例えば、ソフトウェアの更新、不要なシステムの停止、脆弱性診断、不審なアクセスの監視などがあります。
特に重要なのは、自社で利用しているシステムを把握することです。
存在を把握していないシステムは、適切に更新・管理することも難しくなります。
② 設計・開発段階の対策
新しいシステムやアプリを開発する段階から、セキュリティを考慮する取り組みです。
例えば、ログイン機能や利用者ごとのアクセス権限、データの保護方法などを設計時点で検討します。
こうした考え方は「セキュリティ・バイ・デザイン」と呼ばれます。
また、今回の注意喚起ではAPIのセキュリティ対策も重視されています。
APIとは、異なるシステム同士がデータをやり取りするための窓口です。
例えば、スマートフォンのアプリからサーバーに保存されたデータを取得する場合、その通信にAPIが使われることがあります。
このとき、利用者の権限確認に不備があると、本来閲覧できない情報へアクセスされる危険があります。
そのため、正しい利用者かを確認する「認証」だけでなく、その情報へアクセスする権限があるかを確認する「認可」も重要です。
③ サプライチェーンを通じた侵害への対策
企業のシステムは、外部の制作会社や開発会社、保守会社などによって管理されている場合があります。
そのため、自社だけでなく外部委託先のセキュリティ対策も重要になります。
例えば、保守会社が自社のサーバーへ接続するためのアカウントを持っている場合です。
そのアカウントが適切に管理されていなければ、第三者に悪用される可能性があります。
また、システムに組み込んでいる外部ソフトウェアやライブラリの脆弱性にも注意が必要です。
「外部に任せているから安心」ではなく、どこまでを誰が管理するのかを明確にする必要があります。
中小企業にどんな影響があるのか?
今回の注意喚起は、個人情報を取り扱うWebサイトやアプリの運営事業者を主な対象としています。
しかし、製造業や一般の中小企業にも参考になる内容です。
例えば、次のような場面が考えられます。
| 企業のシステム | 確認したいリスク |
|---|---|
| 企業ホームページ | CMSやプラグインの脆弱性 |
| 問い合わせフォーム | 個人情報の保護・不正な送信 |
| 取引先向けWebシステム | アカウントや閲覧権限の管理 |
| クラウドストレージ | 外部共有設定の不備 |
| リモート保守環境 | 外部からの接続権限 |
| 自社開発アプリ | APIの認証・認可の不備 |
特に製造業では、取引先や外部保守会社とのデータ共有が発生する場合があります。
図面や製造記録、品質情報など、顧客との契約上の機密情報を取り扱うこともあるでしょう。
こうした情報が外部へ流出した場合、取引先との信頼関係にも影響する可能性があります。
セキュリティ対策は、IT担当者だけの問題ではなく、事業継続や取引先への責任にも関わる経営課題です。
中小企業は何をすべきか?今すぐ確認したい5つの対策
ここからは、政府の注意喚起とIPAのガイドラインを参考に、中小企業が取り組みやすい順番で整理します。
STEP1:自社が利用しているシステムを把握する【最優先】
最初に、外部からアクセスできるシステムを確認します。
対象となるのは、企業ホームページ、Webアプリ、クラウドサービス、リモート接続環境などです。
それぞれについて、管理担当者、保守会社、使用製品、バージョンなどを整理しましょう。
特に、以前の担当者が導入したまま使用しているシステムや、使われなくなった公開ページがないか確認します。
STEP2:脆弱性とソフトウェアの更新状況を確認する
次に、使用中のソフトウェアが適切に更新されているか確認します。
例えば、WordPressなどのCMS、サーバーのOS、プログラムの実行環境、ルーターのファームウェアなどです。
サポートが終了した製品を使い続けている場合は、更新や移行を検討する必要があります。
ただし、業務システムでは更新によって動作に影響が出ることもあります。
バックアップや事前検証を行いながら、リスクの高い問題から優先的に対応しましょう。
STEP3:管理者アカウントとアクセス権限を見直す
管理者アカウントが必要以上に多くなっていないか確認します。
退職者や異動者のアカウントが残っている場合は、利用状況を確認して無効化します。
また、利用可能なシステムでは多要素認証の導入を検討しましょう。
多要素認証とは、パスワードに加えて、認証アプリやセキュリティキーなど、別の方法でも本人を確認する仕組みです。
パスワードが知られた場合でも、不正ログインのリスクを下げる効果が期待できます。
STEP4:制作会社・保守会社との責任分担を確認する
ホームページや業務システムを外部へ委託している場合は、更新や監視を誰が担当しているか確認します。
例えば、次の項目です。
- ソフトウェアの更新は誰が行うのか
- 脆弱性が発表された場合、誰が確認するのか
- 管理者アカウントは誰が保有しているか
- バックアップはどのように取得しているか
- 不正アクセスが疑われた場合、どこへ連絡するか
契約書に記載がない場合は、委託先と相談し、対応範囲を整理することをおすすめします。
STEP5:不正アクセスが発生した場合の対応を決めておく
対策を行っていても、リスクを完全になくすことはできません。
そのため、不正アクセスが疑われた場合の対応も考えておく必要があります。
例えば、社内の報告先、外部の連絡先、システムの停止判断、証拠の保全、バックアップからの復旧方法などです。
特に、すでに不正アクセスの兆候がある場合は、原因のわからないままシステムを更新・初期化すると、調査に必要な情報を失う可能性があります。
そのような場合は、証拠保全を意識しながら専門家に相談しましょう。
AIによる防御を導入すれば安心なのか?
最近では、AIを利用して脆弱性を検出したり、不審な通信を分析したりする技術も登場しています。
AIはセキュリティ対策の効率化に役立つ可能性があります。
しかし、AIによる防御システムを導入すれば、すべての攻撃を防げるわけではありません。
例えば、管理者アカウントが使い回されていたり、不要なシステムが公開されたままになっていたりすれば、運用上の問題は残ります。
AIの導入よりも先に、現在のシステムを把握し、基本的な管理を徹底することが重要です。
 DX担当 ちゃま男
先輩!AIで守る仕組みもあるなら、うちもすぐに導入した方がいいですか?
 ちゃま男の先輩
必要性は会社の状況によるよ。まずは、今あるシステムが安全に管理されているか確認することが先決だね。
DX担当 ちゃま男最新の技術を導入する前に、基本的な対策を見直すんですね!
ちゃま男の先輩そのとおり。基本的な対策と必要な技術を組み合わせることが大切なんだよ。
IPAのガイドラインも活用できる
中小企業がセキュリティ対策を進める場合は、IPAの「中小企業の情報セキュリティ対策ガイドライン」も参考になります。
2026年3月27日には第4.0版が公開されました。
経営者が認識すべき事項や、企業が段階的に対策を進めるための具体的な方法が整理されています。
まとめ|サイバー攻撃への備えは、基本的な管理から始まる
2026年11月5日、政府は相次ぐ不正アクセスによる情報漏えいを受け、基本的なセキュリティ対策の徹底を呼びかけました。
AIの悪用によって攻撃が高度化する可能性はありますが、企業が優先すべき基本的な取り組みは変わりません。
特に重要なのは次の5点です。
- 自社のシステムを把握する
- 脆弱性やソフトウェアの更新状況を確認する
- アカウントとアクセス権限を適切に管理する
- 委託先との責任分担を明確にする
- 不正アクセスが発生した場合の対応を準備する
まずは、自社のホームページや業務システムについて、**「誰が管理し、最後にいつ更新されたのか」**を確認してみてください。
それが、企業の情報を守るための第一歩です。
関連記事
参考資料
- 国家サイバー統括室「注意喚起」(2026年11月5日付)
- 国家サイバー統括室「個人情報の漏えい等につながる不正アクセスへの対策について」(PDF)
- IPA「中小企業の情報セキュリティ対策ガイドライン 第4.0版」
※本記事は2026年11月6日時点の公開情報に基づき作成しています。政府の注意喚起の内容と、中小企業向けに整理した実務上の提案は区別しています。