「会社で毎日使っているOutlook。本当に安全なのだろうか?」
「メールにウイルスが添付されていなければ、問題ないと思っていた」
「Microsoft 365を使っているから、セキュリティ対策も自動で行われているはず」
中小企業では、メールを日常業務に欠かせないツールとして利用しています。
取引先とのやり取り、見積書の送付、注文内容の確認など、毎日のようにOutlookを使っている企業も多いでしょう。
しかし、そのOutlookに、実際のサイバー攻撃で悪用されている脆弱性が見つかりました。
2026年11月10日、Microsoftは「CVE-2026-124194」というOutlookの脆弱性を修正する更新プログラムを公開しました。
今回の問題では、細工されたメッセージファイルをOutlookで開くことで、
通常の警告が表示されないまま外部サーバーへ接続し、認証情報が漏れる可能性があります。
さらに、Microsoftはこの脆弱性が実際に悪用されていることを確認しています。
日本のIPA(情報処理推進機構)も11月11日、「緊急」として対策を呼びかけました。
ただし、Outlookで通常のメールを受信しただけで、必ず情報が漏れるという意味ではありません。
今回は、Outlookの最新の脆弱性について、攻撃が成立する条件、企業への影響、今すぐ確認すべき対策をわかりやすく解説します。
Outlookの脆弱性「CVE-2026-124194」とは?
2026年11月10日、Microsoftは11月の月例セキュリティ更新プログラムを公開しました。
その中で、悪用が確認された脆弱性として公表されたのが、Outlookの「CVE-2026-124194」です。
CVEとは、ソフトウェアなどに見つかった脆弱性を識別するための番号です。
今回の問題は「なりすましの脆弱性」として分類されています。
脆弱性の基本情報
| 項目 | 内容 |
|---|---|
| 脆弱性番号 | CVE-2026-124194 |
| 対象製品 | Microsoft Office Outlook |
| Microsoft公表日 | 2026年11月10日 |
| JPCERT/CC注意喚起 | 2026年11月11日 |
| IPA緊急注意喚起 | 2026年11月11日 |
| 脆弱性の種類 | なりすまし(Spoofing) |
| CVSS基本スコア | 6.5 |
| Microsoftの深刻度 | Moderate(中程度) |
| 悪用状況 | 実際の悪用を確認済み |
| 対策 | 修正済みセキュリティ更新の適用 |
CVSSとは、脆弱性の深刻度を一定の基準で数値化する仕組みです。
今回のスコアは6.5で、Microsoftの分類では中程度です。
しかし、深刻度が中程度だからといって、対応を後回しにしてよいわけではありません。
今回の脆弱性は、すでに実際の攻撃で悪用が確認されています。
そのため、企業では修正プログラムを優先して適用する必要があります。
参考:
Outlookの何が危険?認証情報が漏れる仕組み
今回の脆弱性で注目したいのは、攻撃者が細工したメッセージファイルをOutlookで開いたときの動作です。
通常、Outlookが外部のネットワーク上にあるコンテンツへ接続しようとする場合、警告が表示されることがあります。
しかし、今回の脆弱性では、特定の条件下でその警告が表示されない問題があります。
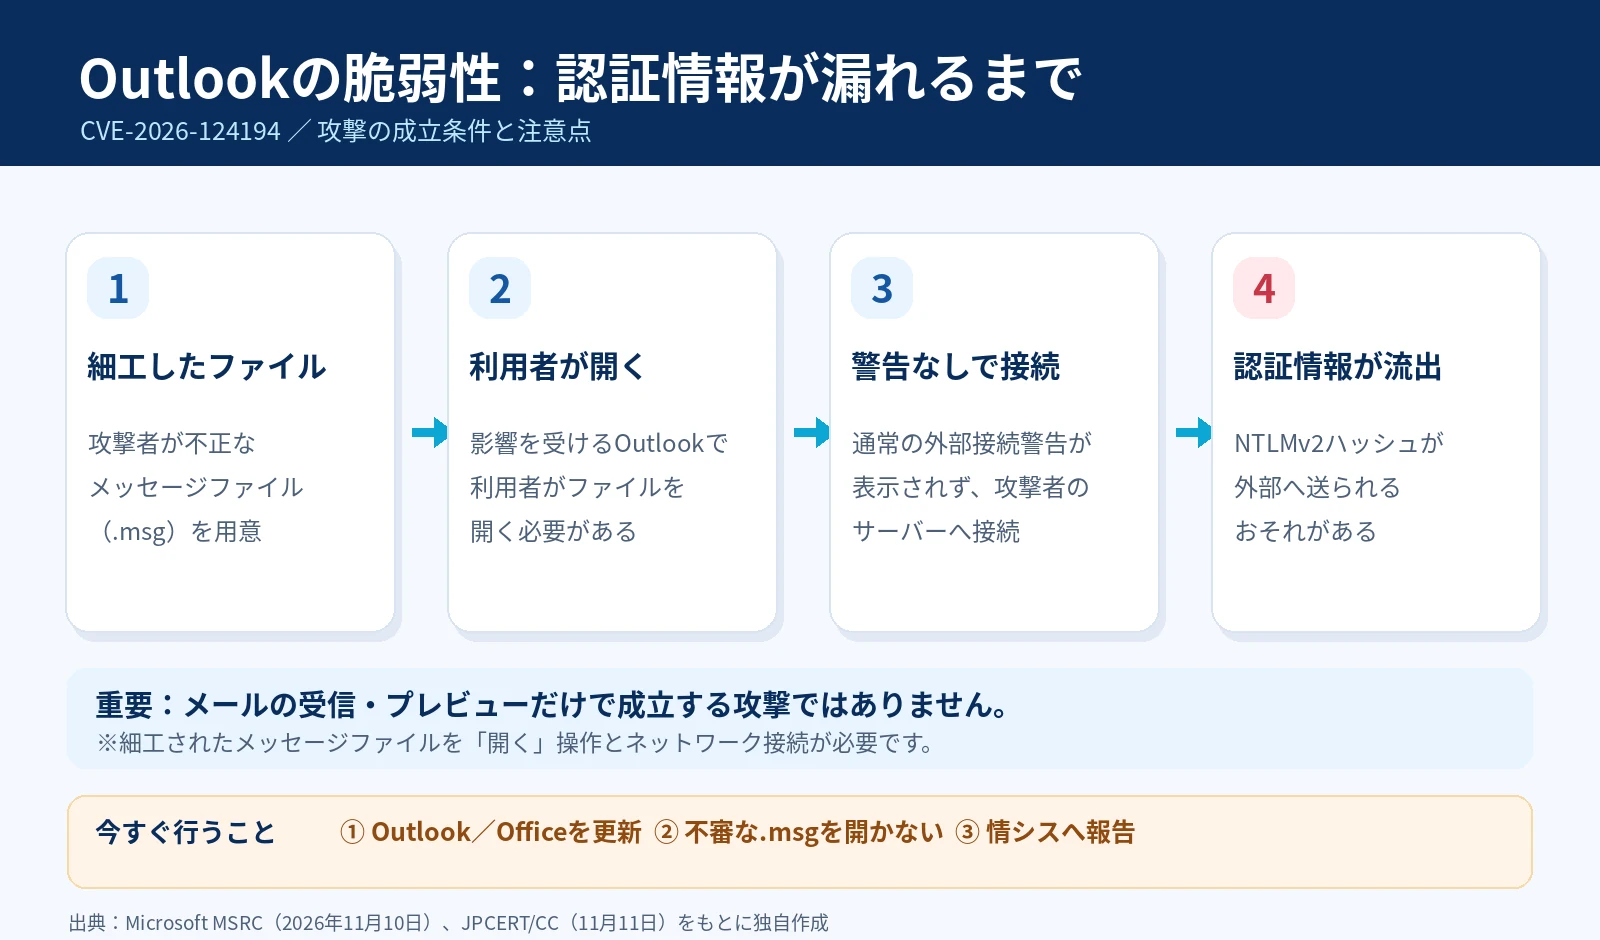
Microsoftによると、攻撃は次のような流れで成立する可能性があります。
① 攻撃者が細工したメッセージファイルを用意する
攻撃者は、不正な処理を引き起こすよう細工したOutlookのメッセージファイルを用意します。
Outlookで保存されたメッセージファイルには、一般的に「.msg」という拡張子が使われます。
拡張子とは、ファイル名の末尾に付く、ファイルの種類を示す文字列です。
② 利用者がOutlookでファイルを開く
攻撃者は、利用者にそのファイルを開かせようとします。
例えば、業務上必要なファイルに見せかけることが考えられます。
今回の脆弱性では、利用者が細工されたファイルを開く操作が必要です。
Microsoftは、プレビューウィンドウは今回の攻撃経路ではないと説明しています。
つまり、通常のメールを受信しただけ、あるいはプレビューしただけで必ず攻撃が成立するという意味ではありません。
③ Outlookが警告を出さずに外部へ接続する
影響を受けるOutlookで細工されたファイルを開くと、通常の外部コンテンツに関する警告が表示されず、攻撃者が管理するネットワーク上の場所へ接続する可能性があります。
この接続に伴い、認証に関する情報が外部へ送られるおそれがあります。
④ 認証情報が悪用される可能性がある
Microsoftは、今回の脆弱性によって「NTLMv2ハッシュ」と呼ばれる認証情報が漏れる可能性があると説明しています。
NTLMは、Windows環境などで利用される認証の仕組みです。
NTLMv2ハッシュは、利用者のパスワードそのものを平文で表示したものではありません。
しかし、攻撃者に取得されると、条件によっては利用者になりすますために悪用される可能性があります。
つまり、パスワードそのものが表示されていなくても、企業の認証情報が危険にさらされることがあるのです。
ただし、取得された認証情報が必ず不正ログインに成功するわけではありません。実際の影響は、認証方式やネットワーク構成、セキュリティ設定などによって異なります。
メールを開くだけで危険?誤解しやすい3つのポイント
今回のニュースを見て、「Outlookでメールを開いてはいけないのか」と心配する方もいるでしょう。
しかし、攻撃の成立条件は正確に理解する必要があります。
| 操作・状態 | 今回の脆弱性との関係 |
|---|---|
| 通常のメールを受信する | 受信しただけで成立する攻撃ではない |
| プレビューウィンドウで表示する | Microsoftは攻撃経路ではないと説明 |
| 細工されたメッセージファイルを開く | 攻撃が成立する条件の一つ |
| 修正済みのOutlookを利用する | 今回の脆弱性への修正が適用された状態 |
さらに、攻撃にはネットワーク接続も関係します。
また、今回の脆弱性によって、すべてのメールや添付ファイルが無条件に危険になるわけではありません。
ただし、これはほかのメール攻撃が安全という意味ではありません。
通常のフィッシングメールや、別の脆弱性を悪用する添付ファイルについては、引き続き注意が必要です。
 DX担当 ちゃま男
先輩!Outlookでメールを開くだけで、会社のパスワードが全部盗まれるんですか?
 ちゃま男の先輩
今回の問題は、細工されたメッセージファイルを開くことが条件なんだ。普通のメールを受信しただけで、必ず攻撃されるわけではないよ。
DX担当 ちゃま男でも、何も警告が出ないのは怖いですね。
ちゃま男の先輩そうだね。だからこそ、怪しいファイルを開かないことと、修正済みのOutlookに更新することが重要なんだ。
どのOutlookが対象?Microsoft 365も確認が必要
企業によって、利用しているOutlookの種類は異なります。
Microsoft 365の一部として利用している場合もあれば、Office LTSCなどを導入している場合もあります。
Microsoftが公表している影響対象には、次の製品が含まれます。
| Microsoftの公表対象 | 対応の考え方 |
|---|---|
| Microsoft 365 Apps for enterprise | 利用している更新チャネルに対応する修正済みビルドへ更新 |
| Microsoft Office LTSC 2021 | 修正済みバージョンへ更新 |
| Microsoft Office LTSC 2024 | 修正済みバージョンへ更新 |
Office LTSCは、主に組織向けに提供される長期サービスチャネルのOffice製品です。
Microsoftの公表情報では、Office LTSC 2021の修正版ビルドは「16.0.14334.21048」、Office LTSC 2024は「16.0.17932.21140」とされています。
ただし、Microsoft 365 Appsの修正済みビルドは、利用している更新チャネルなどによって異なります。
実際の導入環境に対応する修正状況は、Microsoftのセキュリティ更新情報で確認してください。
Web版Outlookや新しいOutlookも対象?
今回の公式情報では、Microsoft 365 Apps for enterpriseやOffice LTSCなどの製品が対象として示されています。
そのため、すべてのOutlook製品に同じ脆弱性が存在すると判断するのは適切ではありません。
例えば、Webブラウザで利用するOutlookと、WindowsにインストールされたOutlookでは、実装や更新方法が異なります。
今回の脆弱性について、Web版や新しいOutlookへの影響を一律に断定することは避け、Microsoftの対象製品一覧を確認する必要があります。
なお、Windows Updateが完了していても、Office製品の更新が別途必要な環境があります。
「Windowsは最新だからOutlookも安全」と決めつけず、Office側の更新状況も確認しましょう。
米国CISAも「実際に悪用された脆弱性」として登録
今回の問題は、Microsoftだけでなく、各国のセキュリティ機関も注意を促しています。
米国のCISA(サイバーセキュリティ・社会基盤安全保障庁)は、2026年11月10日、CVE-2026-124194を「Known Exploited Vulnerabilities(KEV)」に登録しました。
KEVとは、実際の悪用が確認されている脆弱性をまとめた一覧です。
CISAの記録では、米国の対象連邦政府機関向けに、11月24日の対応期限が設定されています。
ただし、この期限が日本のすべての民間企業に法的に適用されるわけではありません。
日本企業が参考にすべきなのは、期限そのものよりも、実際の悪用が確認され、修正プログラムが提供されているという事実です。
また、日本のIPAは11月11日に「緊急」として注意喚起し、速やかな更新を求めています。
参考:
中小企業や製造業にはどのような影響がある?
今回の脆弱性は、特定の業界だけの問題ではありません。
Outlookを使用している中小企業でも、影響対象となる製品を利用していれば、対応が必要です。
例えば、製造業では次のような業務にメールが使われています。
- 取引先からの見積依頼
- 注文書や納期回答の受信
- 品質不良に関する報告
- 製造図面や仕様書のやり取り
- 請求書や支払いに関する連絡
こうした仕事では、取引先から添付ファイルや保存されたメールデータを受け取る場合があります。
もし細工されたメッセージファイルを開いてしまい、認証情報が悪用されれば、ほかの社内システムにも影響が及ぶ可能性があります。
例えば、同じ認証基盤を利用しているファイルサーバーや業務システムなどです。
ただし、今回の脆弱性だけで、これらのシステムに必ず侵入できると確認されたわけではありません。
実際の被害は、社内の認証構成やアクセス制御などによって異なります。
重要なのは、メールソフトの脆弱性が、メールだけの問題で終わらない可能性があることです。
中小企業は何をすべきか?今すぐ取り組む5つの対策
ここからは、Microsoft、IPA、JPCERT/CCの情報をもとに、中小企業が優先して確認すべき対策を整理します。
STEP1:Outlook・Officeの更新状況を確認する【最優先】
まず、社内で利用しているOutlookに、今回のセキュリティ修正が適用されているか確認しましょう。
Microsoft 365 Appsなどのデスクトップ版Officeでは、一般的に次の操作で更新を確認できます。
- Outlook、Word、ExcelなどのOfficeアプリを開く
- 「ファイル」を選択する
- 「アカウント」または「Officeアカウント」を開く
- 「更新オプション」を選択する
- 「今すぐ更新」を実行する
ただし、会社がIT管理者によって更新を管理している場合は、操作方法が異なることがあります。
「更新オプション」が表示されない場合や、管理者の権限が必要な場合は、情報システム担当者や保守会社へ確認してください。
また、実際に修正済みビルドになったかどうかの確認も重要です。
参考:Microsoft公式「Microsoft 365またはOffice for Windowsを更新する方法」
STEP2:社内で影響を受ける端末を洗い出す
次に、どの社員が、どの種類のOutlookを使用しているか確認します。
例えば、次のような情報です。
| 確認項目 | 内容 |
|---|---|
| 利用者 | どの社員がOutlookを使用しているか |
| 製品 | Microsoft 365 Apps、Office LTSCなど |
| バージョン | 利用中のビルド番号 |
| 更新状況 | 今回の修正を適用済みか |
| 管理担当者 | 社内IT担当者・外部保守会社 |
全社員が同じ製品を利用しているとは限りません。
特に、長期間利用している端末や、現場の共有パソコンなどは確認が必要です。
更新済みの端末と未更新の端末を区別して管理することで、対応漏れを防ぎやすくなります。
STEP3:不審なメッセージファイルを開かない
社員への注意喚起も重要です。
今回の脆弱性では、細工されたメッセージファイルを利用者が開くことが攻撃条件の一つとなっています。
そのため、次のような対応を徹底しましょう。
- 見覚えのない送信者から届いたメッセージファイルは開かない
- 取引先からの送信に見えても、不自然な添付ファイルは確認する
- ファイルを開くよう急がせる連絡を鵜呑みにしない
- 不審な添付ファイルを受け取った場合は社内へ報告する
取引先の名前が表示されているからといって、必ず安全とは限りません。
不審な連絡は、メール本文への返信だけではなく、既知の連絡先など別の方法で確認するとよいでしょう。
また、今回の問題を修正した後も、通常のフィッシングメール対策は必要です。
STEP4:社外への認証通信を見直す
今回の問題では、Outlookが攻撃者の管理するネットワーク上の場所へ接続することが、認証情報の漏えいにつながります。
そのため、情報システム担当者は、社内から外部への通信制御も確認しましょう。
例えば、Microsoftは多層防御策として、インターネットへの不要なSMB通信(TCPポート445)の送信を制限する方法を案内しています。
SMBとは、Windowsなどでファイル共有に利用される通信方式です。
また、NTLM認証を必要な範囲に制限する方法もあります。
ただし、こうした通信制限や認証設定を変更すると、現在利用しているファイル共有や業務システムに影響する場合があります。
そのため、ネットワークや認証基盤の管理者が、業務への影響を確認したうえで実施する必要があります。
今回の脆弱性については、通信制御だけで済ませず、まずMicrosoftの修正プログラムを適用することが重要です。
参考:Microsoft Learn「Windows ServerのSMBトラフィックをセキュリティで保護する」
STEP5:不審なファイルを開いた場合の対応を決める
もし更新前のOutlookで不審なメッセージファイルを開いた可能性がある場合は、社内の情報システム担当者や保守会社へ速やかに報告しましょう。
まず確認すべきなのは、次の内容です。
- いつファイルを開いたか
- ファイルの入手元はどこか
- どの端末・アカウントを利用していたか
- 不審な外部通信が発生していないか
- 認証情報が悪用された兆候がないか
認証情報が漏れた可能性がある場合は、パスワード変更だけで十分とは限りません。
利用している認証方式や影響範囲を調査し、必要な対策を判断することが重要です。
また、原因がわからないまま端末を初期化すると、調査に必要な情報が失われる場合があります。
不正アクセスの兆候がある場合は、証拠の保全や被害拡大防止を考慮し、専門家の助言を受けましょう。
DX担当 ちゃま男先輩!怪しいファイルを開いてしまったら、すぐに削除すれば大丈夫ですか?
ちゃま男の先輩削除するだけでは、すでに外部へ送られた情報を取り戻せない場合があるよ。
DX担当 ちゃま男じゃあ、パソコンの管理者にすぐ報告した方がいいんですね!
ちゃま男の先輩そうだね。早く状況を確認できれば、被害を防いだり、影響を小さくしたりするための対応を取りやすくなるんだ。
IT担当者がいない企業は、保守会社へ何を確認すべき?
中小企業では、Microsoft 365やパソコンの管理を外部のIT会社へ委託している場合もあります。
そのような企業は、まず次の内容を確認しましょう。
| 確認したいこと | 保守会社への質問例 |
|---|---|
| 対象製品 | 弊社で使っているOutlookは影響対象ですか? |
| 更新状況 | CVE-2026-124194の修正は適用済みですか? |
| 対応範囲 | 未更新の端末が残っていませんか? |
| 通信制御 | 社外への不要な認証通信を制限していますか? |
| 事故対応 | 不審なファイルを開いた場合、どこへ連絡すればよいですか? |
重要なのは、「セキュリティ対策ソフトを導入しているから安心」と判断しないことです。
今回の問題は、Outlook自体の脆弱性です。
ウイルス対策ソフトを導入していても、対象のソフトウェアに修正が適用されていなければ、リスクが残る可能性があります。
そのため、修正状況を確認することが必要です。
多要素認証を導入していれば安全?
Microsoft 365などでは、多要素認証を利用できる場合があります。
多要素認証とは、パスワードに加えて、認証アプリなど別の要素も使って本人確認する仕組みです。
不正ログイン対策として重要ですが、多要素認証を導入していれば、NTLMv2ハッシュの漏えいや悪用を必ず防げるわけではありません。
認証方式によっては、多要素認証とは別の経路で認証情報が利用される場合があります。
そのため、今回の対策としては、修正プログラムの適用を最優先し、そのうえで認証方式やアクセス制御を見直すことが重要です。
まとめ|Outlookの更新状況を、今日確認しよう
2026年11月10日、MicrosoftはOutlookの脆弱性「CVE-2026-124194」を修正するセキュリティ更新を公開しました。
この脆弱性は実際に悪用が確認されており、日本のIPAも11月11日に緊急の注意喚起を公表しています。
今回の問題で重要なのは、次の5点です。
- 細工されたメッセージファイルをOutlookで開くことが攻撃条件の一つ
- 通常の警告が表示されずに外部へ接続する可能性がある
- NTLMv2ハッシュが漏れ、なりすましに悪用されるおそれがある
- すでに悪用が確認されているため、早急な更新が必要
- 更新だけでなく、添付ファイルの取り扱いと認証情報の管理も重要
Outlookは、多くの企業が日常的に利用している業務ツールです。
しかし、普段問題なく使えていることと、セキュリティ上の弱点がないことは同じではありません。
まずは自社のOutlookが今回の脆弱性の影響を受ける製品か、修正済みのバージョンになっているか確認してください。
社内にIT担当者がいない場合は、Microsoft 365やパソコンを管理する保守会社へ問い合わせることから始めましょう。
関連記事
参考資料
- Microsoft「CVE-2026-124194:Outlookのなりすましの脆弱性」(2026年11月10日)
- IPA「Microsoft製品の脆弱性対策について(2026年11月)」
- JPCERT/CC「2026年11月マイクロソフトセキュリティ更新プログラムに関する注意喚起」
- NIST「CVE-2026-124194」
- Microsoft「Microsoft 365またはOffice for Windowsを更新する方法」
- Microsoft Learn「Windows ServerのSMBトラフィックをセキュリティで保護する」
※本記事は2026年11月15日時点の公式情報に基づき作成しています。脆弱性が悪用されていることと、個別の企業で情報漏えいが発生したことは別です。また、被害の有無や対象製品は利用環境によって異なります。