「会社のホームページは問題なく表示されているから、安全だろう」
「WordPressに更新通知が出ているけれど、何をすればいいかわからない」
「Web制作会社に任せているので、セキュリティ対策は大丈夫なはず」
中小企業でホームページを運用している方の中には、このように考えている方もいるのではないでしょうか。
しかし、Webサイトが正常に表示されていることと、セキュリティ上の問題がないことは別です。
2026年10月28日、WordPressの開発元は、複数の脆弱性を修正した「WordPress 7.1.4」を公開しました。
さらに11月3日には、米国のサイバーセキュリティ・社会基盤安全保障庁(CISA)が、今回修正された脆弱性の一つを「実際に悪用が確認された脆弱性」として登録しています。
これは単なる将来的な懸念ではなく、現実の攻撃を踏まえて対応が求められている問題です。
今回は、WordPress 7.1.4で何が修正されたのか、中小企業のホームページにどのような影響があるのか、そして企業が今すぐ確認すべき対策を解説します。
WordPress 7.1.4が2026年10月28日に公開
WordPressは、ホームページやブログなどを作成・管理するためのシステムです。
専門的には「CMS(コンテンツ・マネジメント・システム)」と呼ばれ、ITの専門知識がなくても記事や画像を更新しやすい仕組みとして利用されています。
日本の中小企業でも、企業ホームページや採用サイト、ブログなどに利用されている場合があります。
そのWordPressについて、2026年10月28日にセキュリティ更新版となる「WordPress 7.1.4」が公開されました。
今回の更新情報
| 項目 | 内容 |
|---|---|
| 対象製品 | WordPress本体(Core) |
| 修正版 | WordPress 7.1.4 |
| 公開日 | 2026年10月28日 |
| 更新内容 | 複数のセキュリティ上の問題を修正 |
| 主な問題 | 更新中の不正コード実行、XSS、情報の不適切な公開など |
| 推奨対応 | 使用中のバージョンを確認し、修正済みバージョンへ速やかに更新 |
WordPress公式は、今回のリリースがセキュリティ修正を含むことから、速やかな更新を推奨しています。
なお、2026年11月7日時点では、WordPress 7.2はまだ開発中のベータ版です。
通常の企業ホームページに、検証用のベータ版を本番環境として導入する必要はありません。
参考:WordPress公式「WordPress 7.1.4」(2026年10月28日)
特に注意したい「更新中に不正なコードを実行される脆弱性」
今回の更新で修正された問題の中で、特に注意したいのが「CVE-2026-119977」です。
これは、WordPress本体を更新する処理に存在していた脆弱性です。
一定の条件下では、ログインしていない攻撃者が、更新処理中にサーバー上で不正なコードを実行できる可能性があります。
専門的には「リモートコード実行(RCE)」と呼ばれます。
リモートコード実行とは、外部からシステムに対して、管理者が意図していないプログラムを動かされる可能性がある問題です。
更新していない間ずっと攻撃できる、という意味ではない
今回の脆弱性には重要な特徴があります。
それは、WordPress本体の更新処理が行われている時間帯に成立する問題だということです。
通常のWebサイト表示中に、いつでも同じ方法で侵入できるという意味ではありません。
問題となったのは、WordPressが本体の更新ファイルを一時的に展開する仕組みです。
更新方法やWebサーバーの設定など、特定の条件が重なると、外部から本来アクセスされるべきではない一時ファイルへアクセスされる可能性がありました。
今回の修正版では、こうした問題への対策が行われています。
米国CISAが「悪用確認済み」として登録
2026年11月3日、米国CISAはCVE-2026-119977を「Known Exploited Vulnerabilities(KEV)」に登録しました。
KEVとは、実際の悪用が確認された脆弱性をまとめた一覧です。
カナダのサイバーセキュリティセンターも、同日付の注意喚起でこの登録を案内しています。
ただし、ここで注意したいのは、悪用が確認されたことと、すべてのWordPressサイトが侵害されたことは別だという点です。
企業ごとの被害状況や攻撃の成立条件は異なります。
重要なのは、攻撃の対象となる可能性がある問題に対して、修正版が公開されていることです。
参考:
 DX担当 ちゃま男
先輩!WordPressを更新するときに攻撃される可能性があるって、ちょっと怖いですね。更新しない方が安全なんでしょうか?
 ちゃま男の先輩
そういうわけではないよ。古い状態を放置すると、修正されていない脆弱性が残ってしまうからね。
DX担当 ちゃま男じゃあ、どうすればいいんですか?
ちゃま男の先輩修正版へ更新することが重要なんだ。ただし、今回は更新処理そのものに関係する問題だから、必要に応じて保守会社に更新方法やサーバー側の対策も確認するといいね。
ほかにも複数のセキュリティ問題が修正された
WordPress 7.1.4では、更新処理の問題だけでなく、複数の脆弱性が修正されています。
代表的なものを紹介します。
① XSS(クロスサイトスクリプティング)
XSSとは、Webページに悪意のあるスクリプトが入り込み、閲覧者のブラウザ上で実行される可能性がある問題です。
今回の更新では、複数の「保存型XSS」が修正されました。
保存型XSSとは、悪意のある内容がWebサイト側に保存され、一定の条件下で閲覧者に影響する可能性があるものです。
例えば、Webサイトの編集機能や特定のブロックなどを通じて、意図しないスクリプトが保存される場合があります。
ただし、今回修正されたすべてのXSSが、誰でもログインせずに悪用できるものではありません。
一部は投稿者や編集者など、特定の権限を持つ利用者に関係する問題です。
② 公開していない設定情報が見つかる問題
WordPressには、Webサイトの外観や設定を変更する機能があります。
今回の更新では、公開前のカスタマイザー変更情報が、ログインしていない利用者から見つかる可能性がある問題も修正されました。
これは、企業が持つすべての顧客情報や非公開記事が閲覧されるという意味ではありません。
影響する情報の種類や条件は、個別の脆弱性によって異なります。
③ 権限に関する問題
今回の更新では、投稿に関連付けられたメモについて、本来その投稿を編集できない権限の利用者がアクセスできる問題なども修正されています。
こうした問題は、複数の社員や外部ライターがWordPressを利用する場合にも関係します。
WordPressでは、管理者、編集者、投稿者など、利用者ごとに異なる権限を設定できます。
そのため、ソフトウェアの修正だけでなく、適切な権限管理も重要です。
WordPressの脆弱性は、中小企業にどんな影響がある?
WordPressは企業ホームページだけでなく、問い合わせフォームや採用サイト、商品紹介サイトなどでも利用されています。
万が一、Webサイトが改ざんされたり、利用者に不正なページを表示したりする状態になれば、企業の信用に影響する可能性があります。
例えば、次のような問題が考えられます。
| Webサイトの用途 | 想定される影響 |
|---|---|
| 企業ホームページ | 不正な内容の表示、信用の低下 |
| お問い合わせフォーム | 入力情報の保護に関するリスク |
| 採用サイト | 応募者への影響やサイト停止 |
| 商品紹介サイト | 不正な案内やリンクの表示 |
| 会員向けサイト | 利用者情報やアクセス権限への影響 |
※上記は一般的に考えられる影響例です。今回の脆弱性によって、これらの被害がすべて確認されたという意味ではありません。
特に中小企業では、ホームページの管理を制作会社へ委託していることも多いでしょう。
その場合、自社のWordPressがどのバージョンで稼働しているのか、把握できていないケースも考えられます。
ホームページの管理を外部へ任せている場合こそ、更新状況や責任分担を確認することが重要です。
WordPress本体を更新すれば、すべて安全になる?
ここで、もう一つ理解しておきたいことがあります。
WordPressで作成されたWebサイトは、WordPress本体だけで動いているわけではありません。
多くの場合、複数のソフトウェアを組み合わせています。
| 構成要素 | 主な役割 |
|---|---|
| WordPress本体 | Webサイトの基本機能 |
| テーマ | デザイン・表示機能 |
| プラグイン | フォームなどの機能追加 |
| PHP | WordPressを動かす実行環境 |
| Webサーバー | Webサイトを公開する環境 |
| データベース | 記事や設定などの情報を保存 |
例えば、WordPress本体を7.1.4に更新したとしても、古いプラグインに別の脆弱性が残っていれば、その問題が自動的に解消されるわけではありません。
また、PHPやサーバーにも更新が必要になる場合があります。
つまり、WordPress本体のセキュリティ更新と、Webサイト全体のセキュリティ管理は分けて考える必要があるのです。
関連:【2026年】PHPに重大な脆弱性!バージョンアップだけで大丈夫?
自動更新を設定していれば問題ない?
WordPressには、自動更新の仕組みがあります。
通常、小規模なセキュリティ更新などは、自動的に適用される場合があります。
ただし、すべてのWordPressサイトで更新が必ず成功するわけではありません。
例えば、次のような問題が考えられます。
- サーバーの設定によって自動更新が動作しない
- 更新中にエラーが発生する
- テーマやプラグインとの互換性で不具合が起きる
- 更新が完了していても、問い合わせフォームが正常に動作しない
そのため、自動更新を設定している企業でも、実際のバージョンと更新後の動作を確認することが重要です。
WordPress 7.1.4以外のバージョンはすべて危険?
今回のセキュリティ修正は、対象となる過去のバージョン系列にも反映されています。
例えば、7.0系列には7.0.8、6.9系列には6.9.11など、各系列に対応する修正版が公開されています。
ただし、古い系列を長期的に使い続けることが、常に安全であるとは限りません。
WordPress公式は、最新の系列を積極的にサポートする方針を示しています。
原則として、最新の安定版を利用することをおすすめします。
古いバージョンを利用し続ける必要がある場合は、修正状況やサポート条件を保守会社に確認しましょう。
中小企業は何をすべきか?WordPressを安全に更新する5つの手順
ここからは、企業ホームページを管理する担当者が実施すべき対策を整理します。
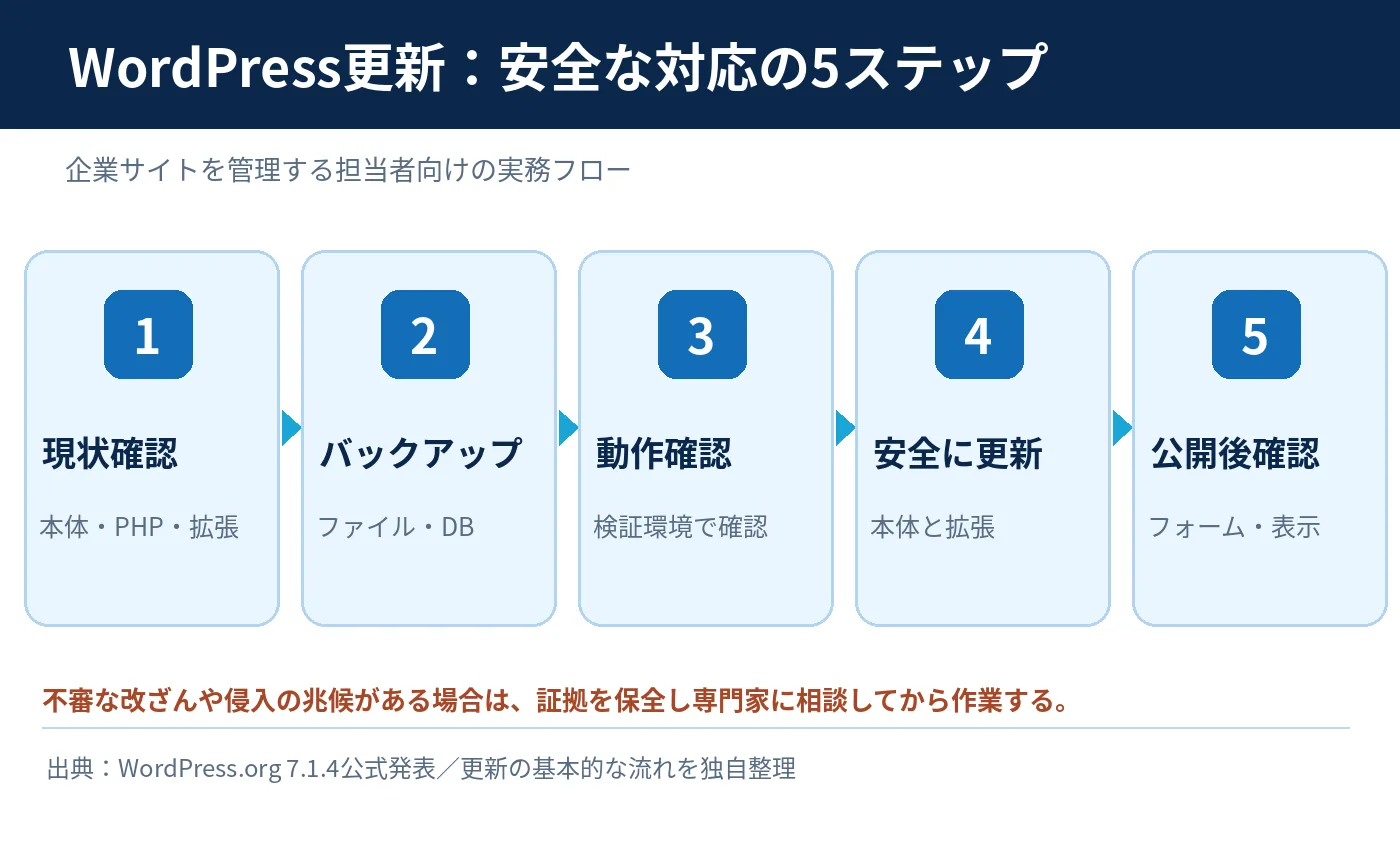
STEP1:現在のWordPressのバージョンを確認する【最優先】
まずは、WordPressの管理画面へログインします。
一般的には、次の手順で確認できます。
- WordPressの管理画面を開く
- 「ダッシュボード」を選択する
- 「更新」をクリックする
- 現在のWordPressのバージョンを確認する
WordPress 7.1.4、または利用している系列に対応する修正版が適用されているか確認しましょう。
自社で管理画面にログインできない場合は、Web制作会社や保守会社へ確認します。
STEP2:更新前にバックアップを取得する
WordPressを更新する前には、必ず復旧に必要なバックアップを確認しましょう。
特に重要なのは、次の2つです。
- WordPressのファイル
- WordPressのデータベース
ファイルにはテーマやプラグイン、アップロードした画像などが含まれます。
データベースには記事や各種設定などの情報が保存されています。
どちらか一方だけでは、正常に復旧できない場合があります。
また、バックアップが保存されていることだけでなく、実際に復旧できる手順があるかも確認しておくことが大切です。
STEP3:可能であれば検証環境で動作確認する
企業ホームページでは、更新によって一部の機能が動かなくなることがあります。
例えば、お問い合わせフォームや会員機能、独自にカスタマイズしたプログラムなどです。
そのため、可能であれば本番サイトとは別の検証環境で更新を試します。
確認する主な項目は次のとおりです。
- トップページが正常に表示される
- 各ページのレイアウトが崩れていない
- お問い合わせフォームが送信できる
- 管理画面にエラーが出ていない
- 主要なプラグインが正常に動作する
今回のCVE-2026-119977は更新処理中の問題であるため、未修正の状態から更新する際は、必要に応じて保守会社に一時ファイルへの外部アクセス制御なども確認してください。
ただし、検証のために重要なセキュリティ修正を長期間放置することは避けるべきです。
STEP4:修正済みバージョンへ更新する
バックアップや必要な確認ができたら、修正済みのWordPressへ更新します。
更新方法は、WordPress管理画面からの操作、ホスティングサービス側での更新、保守会社による作業など、環境によって異なります。
通常は管理画面の「ダッシュボード」→「更新」から実行できます。
ただし、独自のカスタマイズがある場合や、サーバーの設定が特殊な場合は、制作会社や管理者と対応方法を確認してください。
また、テーマやプラグインについても、必要な更新がないか確認しましょう。
なお、更新済みのサイトに対して、今回の修正を目的に不要な再インストールを繰り返す必要はありません。
STEP5:更新後の動作と不審な変更を確認する
更新が完了したら、Webサイトが正常に動作しているか確認します。
特に、問い合わせフォームの送信やメール通知など、企業の業務に関係する機能は重要です。
さらに、必要に応じて次の項目も確認しましょう。
- 覚えのない管理者アカウントが追加されていないか
- 不審なプラグインがインストールされていないか
- 意図しないページや外部リンクが増えていないか
- Webサーバーのログに不審なアクセスがないか
ただし、こうした確認だけで不正アクセスの有無を完全に判断できるわけではありません。
疑わしい兆候がある場合は、専門家へ相談することが重要です。
ホームページを制作会社に任せている企業は何を確認すべき?
中小企業では、自社でWordPressを管理せず、Web制作会社へ保守を委託している場合もあります。
その場合でも、企業側で管理範囲を確認することをおすすめします。
| 確認項目 | 制作・保守会社へ確認すること |
|---|---|
| WordPress本体 | 7.1.4などの修正済みバージョンを適用済みか |
| テーマ | 更新状況と互換性に問題がないか |
| プラグイン | 脆弱性情報を確認しているか |
| PHP | サーバー側の更新も管理しているか |
| バックアップ | 取得頻度・保存期間・復旧方法 |
| 更新後の動作 | 問い合わせフォームなどを確認しているか |
| 緊急対応 | 不正アクセスが疑われたときの連絡先 |
特に注意したいのは、「ホームページ保守」という契約名だけでは、対応範囲がわからないことです。
例えば、ページの文章や画像の修正は含まれていても、WordPress本体やプラグインの更新は別契約という場合があります。
自社で専門的な技術対応を行う必要はありませんが、どこまでを外部に任せているのかは把握しておきましょう。
DX担当 ちゃま男先輩!ホームページを制作会社に任せているなら、更新作業も全部やってくれているんじゃないですか?
ちゃま男の先輩そうとは限らないよ。契約に含まれている作業によって違うんだ。
DX担当 ちゃま男じゃあ、WordPressの更新が契約に含まれているか確認する必要があるんですね!
ちゃま男の先輩そのとおり。更新した後の動作確認や、問題が起きたときの対応範囲も確認しておくといいね。
不正アクセスが疑われる場合は、通常の更新作業と分けて考える
ここまで、通常のセキュリティ更新について説明してきました。
一方、すでに不正アクセスや改ざんの兆候がある場合は、対応方法が異なることがあります。
例えば、次のようなケースです。
- 身に覚えのない管理者アカウントが作成されている
- 不審なファイルやプラグインが追加されている
- ホームページに意図しない広告やリンクが表示される
- アクセスログに不審な通信が記録されている
こうした場合、原因がわからないまま更新や初期化を行うと、調査に必要な情報が失われる可能性があります。
被害拡大を防ぐための対応と証拠の保全を検討し、必要に応じて専門家へ相談しましょう。
また、修正済みバージョンへの更新は、過去の侵害や不正な変更まで自動的に取り除くものではありません。
更新と、侵害の調査・復旧は区別する必要があります。
WordPressのセキュリティ対策で最も大切なこと
今回の脆弱性を受けて、企業が考えるべきなのは、一度の更新だけではありません。
今後もWordPress本体、テーマ、プラグイン、PHPなどの更新は継続して発生します。
そのため、次のような運用体制を整えることが重要です。
- セキュリティ更新の担当者を決める
- 脆弱性情報を確認する方法を決める
- バックアップの取得・復旧方法を整理する
- 更新後の動作確認手順を決める
- 緊急時の連絡先を明確にする
専門のIT担当者がいない企業では、こうした作業を外部の保守会社へ委託する方法もあります。
重要なのは、更新作業を誰が責任を持って管理するかを明確にすることです。
まとめ|WordPress 7.1.4への更新状況を確認しよう
2026年10月28日、WordPress 7.1.4が公開され、複数のセキュリティ問題が修正されました。
その中には、更新処理中に不正なコードを実行される可能性がある「CVE-2026-119977」も含まれています。
さらに11月3日には、米国CISAがこの脆弱性を悪用確認済みとして登録しています。
中小企業のWebサイト管理者が確認したいポイントは、次の5つです。
- 現在のWordPressのバージョンを確認する
- 更新前のバックアップを用意する
- 必要な動作確認と更新手順を整理する
- 修正済みバージョンへ更新する
- 更新後の動作と不審な変更を確認する
また、WordPress本体だけでなく、テーマ・プラグイン・PHPなども適切に管理する必要があります。
ホームページが表示されているからといって、安全であるとは限りません。
まずは、自社サイトのWordPressが修正済みバージョンになっているか確認しましょう。
制作会社に管理を任せている場合は、更新状況と保守契約の範囲を確認することが、最初の一歩です。
関連記事
参考資料
- WordPress.org「WordPress 7.1.4」(2026年10月28日)
- WordPress.org「Version 7.1.4」公式ドキュメント
- WordPress.org「Updating WordPress」公式更新手順
- Wordfence「CVE-2026-119977 脆弱性情報」
- カナダサイバーセキュリティセンター「WordPress security advisory」(2026年11月3日)
※本記事は2026年11月7日時点の公開情報に基づいています。脆弱性が存在することと、個別のWebサイトで被害が発生していることは異なります。