「サイバー攻撃にAIが使われるようになった」
最近、こうしたニュースを目にする機会が増えています。
しかし、AIは攻撃に利用されるだけではありません。
企業のシステムを守るためにも、AIの活用が進んでいます。
2026年11月2日、OpenAIは、
AIモデルを活用して自社システムの弱点を継続的に発見・修正するため、
新しいセキュリティ検証体制を構築する計画を発表しました。
今回は外部のセキュリティ研究者との連携も強化し、AIを使ってシステムの安全性を継続的に確認していくとしています。
注目したいのは、脆弱性が発見されてから修正するだけでなく、AIを使って問題を早期に発見する体制を強化していることです。
今回は、DX担当ちゃま男と先輩の会話を交えながら、AIによるセキュリティ検証の仕組みと、中小企業でも取り入れられる対策を解説します!
OpenAIが発表した新しいセキュリティ検証体制とは?
2026年11月2日に新たな取り組みを発表
OpenAIは2026年11月2日、「Preparing our next security sprint to harden OpenAI」という公式発表を公開しました。
セキュリティスプリントとは、一定期間に集中的なセキュリティ検査や改善を行う取り組みです。
今回の発表では、社内のエンジニアに加え、外部の研究者やセキュリティ企業と協力して、AIモデルを活用した検証を強化する計画が示されました。
外部パートナーとして、新たにCathedral Systemsとの提携も発表しています。
外部の専門家とAIを組み合わせる
企業が自社のシステムを検査する場合、開発した人自身が問題を見つけられないことがあります。
外部の専門家が異なる視点で検査することには意味があります。
OpenAIは、社内の技術者、外部のセキュリティ研究者、AIモデルを組み合わせることで、システムの弱点を発見し、防御を強化する考え方を示しています。
今回の取り組みは、単にAIへセキュリティ検査を任せるという話ではありません。
AIによる検査の効率化と、人間の専門家による判断・検証を組み合わせることが重要なポイントです。
出典:OpenAI公式|次回セキュリティスプリントの準備(2026年11月2日)
OpenAIはすでにCodexを使ったセキュリティ検証を実施
 DX担当 ちゃま男
先輩!AIがセキュリティの検査までしてくれるんですか?
それなら、もう専門のセキュリティ担当者はいらないんじゃないですか?
 ちゃま男の先輩
そういうわけではないよ。
AIが問題の発見や調査を支援しても、本当に危険なのか、どう修正するべきかは専門的な判断が必要なんだ。
今回もAIとエンジニアが協力して対応しているんだよ。
前回の取り組みでは製品エンジニアの25%を投入
OpenAIの発表によると、前回実施したセキュリティスプリントでは、自社の製品エンジニアの25%がシステムの弱点の発見と修正に取り組みました。
ここでいう25%は、前回の取り組みに参加した製品エンジニアの割合です。
全社員の25%という意味ではありません。
Codexはどんな作業に使われた?
OpenAIは、AIコーディングツール「Codex」を次のような作業に利用したと説明しています。
- 検出された問題の調査
- 脆弱性の再現
- 隔離された環境での動作確認
- 修正プログラムの作成支援
- エンジニアによるレビューの準備
例えば、セキュリティ検査で問題が見つかった場合、AIに関連するコードを調べさせたり、問題が発生する条件を整理させたりする使い方が考えられます。
さらに、修正案を作成して人間のエンジニアが確認することもできます。
ただし、AIが作成した修正プログラムを、無条件に本番環境へ適用できるわけではありません。
誤った修正によって、新たな不具合やセキュリティ問題が発生する可能性があるためです。
なぜAIを使った継続的な防御が必要なのか?
① ソフトウェアの弱点が新たに発見され続ける
OS、Webサーバー、データベース、業務システムなどには、新しい脆弱性が発見される可能性があります。
一度検査して問題が見つからなかった場合でも、将来にわたって安全であるとは限りません。
② AIによって脆弱性の発見が速くなる可能性
AIを活用すると、プログラムの調査や問題箇所の分析などを効率化できる可能性があります。
この技術は、セキュリティ研究者にも攻撃者にも利用され得ます。
そのため、防御側も継続的に問題を検出する仕組みを整えることが重要です。
③ システムの更新によって新しい問題が生まれる
ソフトウェアの機能追加や設定変更によって、それまで存在しなかった弱点が生まれる場合があります。
例えば、業務システムに新しい外部連携機能を追加した際、アクセス権限の設定を間違えてしまうケースです。
システムを変更するたびに必要な安全確認を行うことが重要になります。
AIによるセキュリティ検証はどんな仕組み?
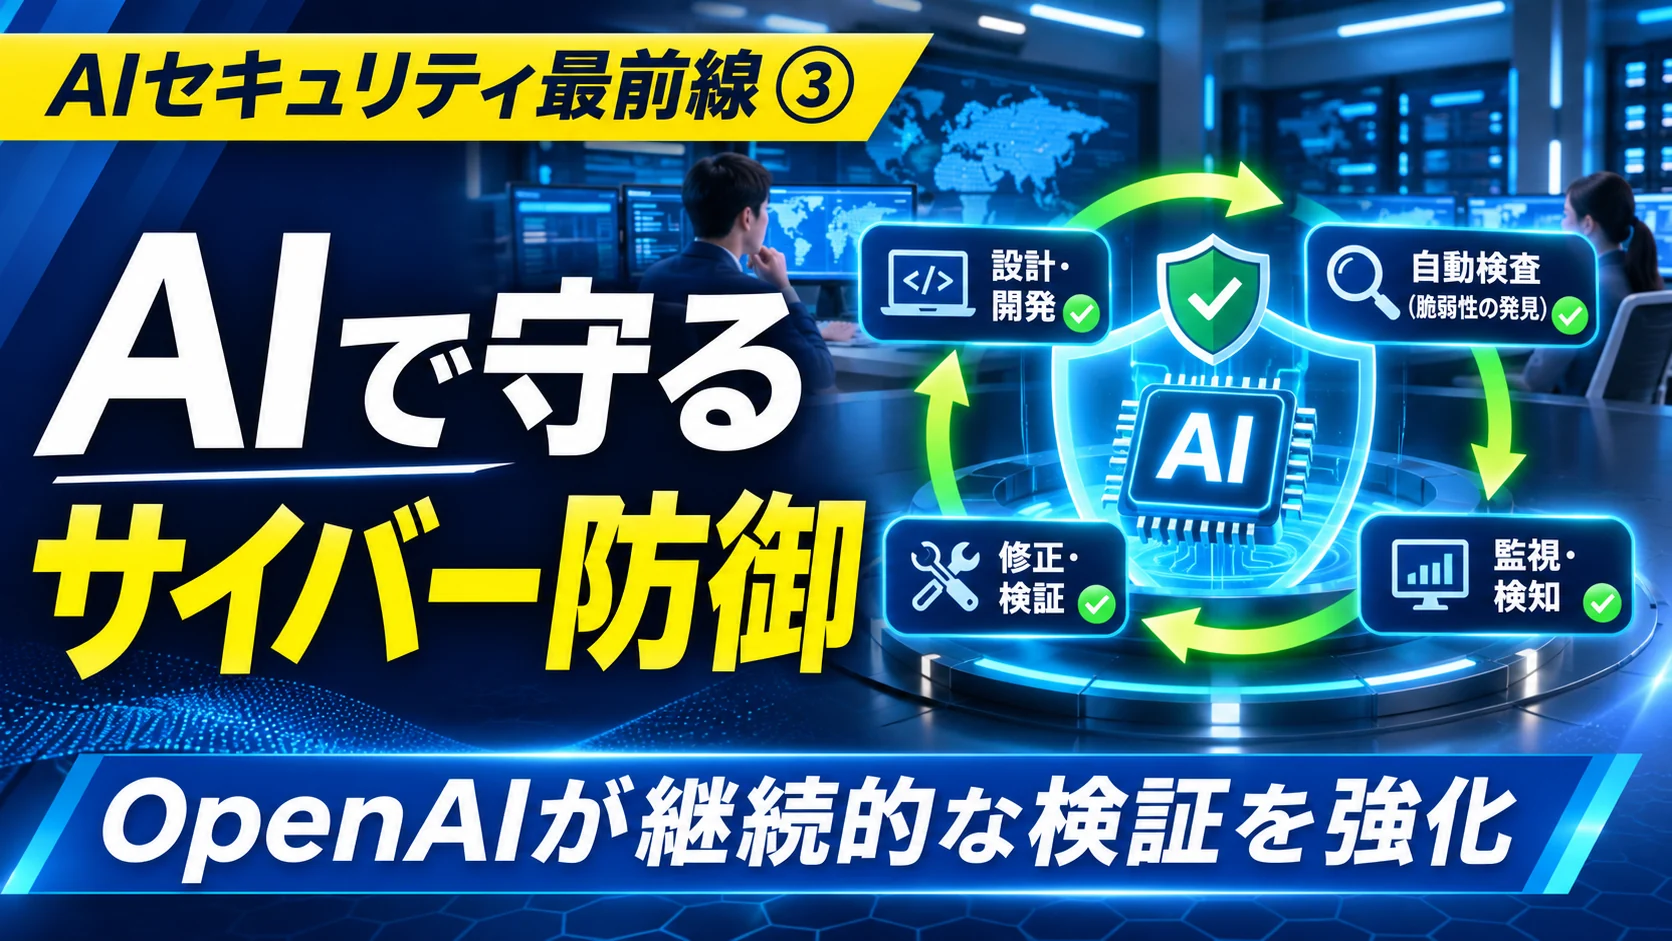
AIによる検証は、既存の検査技術を置き換えるだけのものではありません。
従来の検査方法とAIを組み合わせて、調査や判断を支援する方法があります。
① ソースコードを調べる
プログラムの内容を解析し、危険な処理や不適切な権限管理などを探します。
例えば、利用者の権限確認が不足していないかを検証する方法です。
② 利用しているライブラリを確認する
業務システムは、さまざまな外部ライブラリを利用しています。
ライブラリとは、プログラムでよく使う機能をまとめた部品のようなものです。
既知の脆弱性があるライブラリを利用していないか、定期的に確認します。
③ 動作中のシステムを検査する
システムを実際に動かし、想定外の入力や操作に対して適切に動作するか確認します。
ただし、本番システムで無計画に検査すると、業務停止などの問題が発生する可能性があります。
検査対象や範囲、実施方法を事前に決める必要があります。
④ 問題の修正と再検証を繰り返す
見つかった問題を修正した後、もう一度テストを行います。
また、修正によって別の機能に問題が発生していないかも確認します。
このように、発見・修正・検証を繰り返すことが重要です。
DX担当 ちゃま男なるほど!
AIが検査して、修正案を作って、それを人が確認するんですね。
ちゃま男の先輩そうだね。
ただし、AIの検査結果が必ず正しいとは限らないよ。
本当に問題があるか、どのくらい危険か、どの順番で修正するかは、専門家の判断も必要なんだ。
中小企業でもAIによるセキュリティ対策は導入できる?
今回のOpenAIの取り組みは大規模ですが、同じような人員や設備を中小企業が用意する必要はありません。
重要なのは、継続的な管理という考え方を取り入れることです。
① 既存システムの管理から始める
まず、現在利用している業務システムやWebサイトについて、更新状況を確認しましょう。
特に、インターネットからアクセスできるシステムは優先的に確認する必要があります。
② システム開発・保守会社と役割を決める
自社に専門のIT担当者がいない場合は、外部の開発会社や保守会社と分担する方法があります。
例えば、脆弱性情報の確認、更新プログラムの適用、検査、バックアップなどです。
誰がどの作業を行うのかを明確にすることが重要です。
③ 新しく作るシステムの検査を標準化する
最近は、生成AIを使って業務システムを開発する企業も増えています。
こうした場合でも、ソフトウェアの安全性を確認する必要があります。
例えば、次のような仕組みです。
- ソースコードのレビュー
- 外部ライブラリの脆弱性確認
- アクセス権限の確認
- テスト環境での動作検証
- 本番公開前の承認
AIで作ったプログラムであっても、会社の業務に使用する以上、品質と安全性を確認することが重要です。
中小企業が取り組むべき5つの実践策
| 優先度 | 対策 | 実施内容 |
|---|---|---|
| 1 | システムの棚卸し | 管理対象と責任者を整理する |
| 2 | 更新・保守体制の確認 | 脆弱性情報の確認と修正手順を決める |
| 3 | 定期的なセキュリティ検査 | 必要な範囲から検査を始める |
| 4 | 重要な操作の監視 | 不審なアクセスや変更を確認する |
| 5 | インシデント対応体制 | 問題発生時の連絡・停止・復旧手順を決める |
最初から高度なAIセキュリティ製品を導入する必要はありません。
まずは、既存の管理状況を把握し、重要な業務システムから改善することが現実的です。
中小企業が使える公的資料
IPAでは、中小企業向けにセキュリティ対策の進め方を公開しています。
2026年3月に公開された第4.0版では、バックアップの重要性や、サプライチェーン全体のセキュリティリスクなども反映されています。
専門的なIT知識がなくても、自社の状況を整理する参考になります。
IPA|中小企業の情報セキュリティ対策ガイドライン第4.0版
AIによる防御でも、人間の役割はなくならない
AIを活用すれば、これまで時間がかかっていた調査や検証を効率化できる可能性があります。
一方、検査結果の正しさを確認し、業務への影響を判断する責任は残ります。
例えば、AIがあるプログラムを危険と判断した場合です。
修正が必要か、すぐに停止すべきか、業務への影響はどのくらいあるか。
こうした判断には、技術的な知識だけでなく、会社の業務を理解することも必要になります。
DX担当 ちゃま男AIで安全性を確認できるようになっても、最後は人の判断が必要なんですね。
ちゃま男の先輩そうだね。
AIに全部任せるのではなく、AIと専門家が協力して、継続的に安全性を確認できる仕組みを作ることが重要なんだ。
まとめ|これからのセキュリティは「継続的に検証する時代」へ
2026年11月2日、OpenAIは、AIモデルと社内外の専門家を組み合わせたセキュリティ検証体制を強化する計画を発表しました。
以前の取り組みでは、製品エンジニアの25%を投入し、Codexを利用した脆弱性調査や修正支援を実施しています。
これは、AIを開発する企業自身が、AIを使った防御体制の強化に取り組んでいる事例です。
ただし、中小企業が同じ規模の取り組みを行う必要はありません。
重要なのは、自社のシステムを定期的に確認し、問題を発見したら適切に対処し、再び検証する仕組みを作ることです。
これからのセキュリティ対策は、問題が起きたときに対応するだけでなく、問題を継続的に探し、早期に修正することが重要になります。
まずは自社のシステム管理状況と、保守会社によるセキュリティ対応の範囲を確認してみましょう。
参考資料
※本記事は2026年11月4日時点の公開情報に基づきます。今回発表された次回スプリントは計画段階であり、過去の実績と区別しています。