「AIがプログラムの弱点を見つけてくれるなら、もうセキュリティの専門家はいらなくなる?」
「AIが自動で脆弱性を発見し、修正までしてくれる時代が来るのだろうか?」
生成AIの進化によって、サイバーセキュリティの世界でも大きな変化が起きています。
2026年11月5日、OpenAIは、セキュリティ分野に特化した新しいAIモデル「GPT-6 Cyber」を発表しました。
今回の発表で注目したいのは、AIがプログラムの問題点を指摘するだけでなく、脆弱性が実際に悪用可能かを検証し、修正案の作成まで支援できることです。
例えば、世界的に利用されているWebブラウザー「Firefox」では、これまで知られていなかった深刻度の高い脆弱性81件の発見に貢献しました。
一方、AIが高い能力を持つようになれば、攻撃者が悪用するリスクも高まります。
そのため、OpenAIはモデルの利用者を制限し、許可された範囲でのみセキュリティ検証を行う仕組みを強化しています。
AIが脆弱性を発見できる時代に、中小企業は何をすべきなのでしょうか。
今回は、GPT-6 Cyberの能力や実際の成果、利用条件を整理し、企業が今から取り組める対策をわかりやすく解説します。
OpenAIが「GPT-6 Cyber」を2026年11月5日に発表
GPT-6 Cyberは、OpenAIが発表したサイバーセキュリティ特化型のAIモデルです。
一般的な生成AIとは異なり、プログラムの脆弱性を発見したり、影響を検証したりする高度なセキュリティ業務向けに設計されています。
OpenAIが公表した主な情報は次のとおりです。
| 項目 | 内容 |
|---|---|
| モデル名 | GPT-6 Cyber |
| 発表元 | OpenAI |
| 発表日 | 2026年11月5日 |
| 主な用途 | 脆弱性の発見・検証・修正支援 |
| 技術的な特徴 | セキュリティ業務向けの専門的な追加学習 |
| 提供方法 | APIおよびCodex |
| 利用対象 | 承認された一部のDaybreak Red利用組織 |
| 一般提供 | すべてのChatGPT利用者への一般提供ではない |
GPT-6 Cyberは、GPT-6 Astraを基盤としたセキュリティ特化モデルです。
OpenAIは、脆弱性の調査や検証に必要な専門的な能力を高めるため、追加のトレーニングを実施したと説明しています。
なお、今回の発表は、GPT-6 CyberをChatGPTの通常のモデル選択画面から誰でも使えるようになった、という意味ではありません。
利用には別途承認が必要です。
参考:OpenAI公式「GPT-6 Cyber:アライメントを備えたサイバーセキュリティエージェントの新境地」(2026年11月5日)
GPT-6 Cyberは何ができる?4つの主な能力
① ソフトウェアの脆弱性を発見する
脆弱性とは、ソフトウェアやシステムに存在するセキュリティ上の弱点のことです。
例えば、プログラムの処理に問題があり、本来アクセスできない情報を取得できてしまう場合があります。
こうした弱点が悪用されると、不正アクセスや情報漏えいにつながる可能性があります。
GPT-6 Cyberは、プログラムの構造や動作を分析し、脆弱性の候補を発見する作業を支援します。
特に、複数のプログラムや処理が関係する複雑な問題の調査にも活用されています。
② 脆弱性が実際に悪用できるか検証する
従来の脆弱性診断ツールでも、危険性のあるコードや設定を発見することはできます。
しかし、問題が見つかったからといって、必ず実際の攻撃に利用できるわけではありません。
例えば、特定の設定や操作が重なった場合にだけ発生する脆弱性もあります。
GPT-6 Cyberは、許可された検証環境で、発見した弱点が実際に悪用可能かを調べる作業を支援します。
こうした検証は、問題の深刻度や修正の優先順位を判断する材料になります。
ただし、外部のシステムに無断で検証を行ってよいという意味ではありません。
必ずシステム所有者などから許可を得て、事前に定めた範囲で行う必要があります。
③ 修正案を作成する
脆弱性を発見した後は、その問題を修正する必要があります。
GPT-6 Cyberは、問題の原因を調査し、プログラムを修正するためのコード案を作成する作業も支援します。
例えば、問題のある処理を修正したり、入力内容の検証方法を改善したりするための提案です。
ただし、AIが修正案を作成できることと、その修正が安全であることは別問題です。
修正によって別の機能が動かなくなったり、新しい不具合が生まれたりする可能性があります。
そのため、開発者による確認やテストが必要です。
④ 修正後の安全性を検証する
脆弱性を修正した後には、問題が適切に解消されたか確認する必要があります。
GPT-6 Cyberは、こうした修正後の検証も支援できます。
例えば、修正前に問題が発生していた条件を再現し、同じ問題が解消されているかを確認する方法です。
また、修正した部分以外の機能が正常に動作しているかを確認することも重要です。
 DX担当 ちゃま男
先輩!AIが脆弱性を発見して、修正案まで作ってくれるなら、セキュリティの担当者は必要なくなるんですか?
 ちゃま男の先輩
そんなことはないよ。AIが見つけた問題が本当に危険なのか、修正によってほかの機能に影響が出ないかは、専門家が確認する必要があるんだ。
DX担当 ちゃま男AIが作った修正プログラムも、そのまま使ってはいけないんですね!
ちゃま男の先輩そうだね。AIは調査や修正を支援するけれど、最終的な判断や運用上の責任まで引き受けてくれるわけではないんだ。
脆弱性検証の評価スコアは32.1%から48.5%へ向上
今回の発表では、GPT-6 Cyberの能力を測定した評価結果も公開されています。
その一つが「ExploitGym」です。
これは、指定された脆弱性を利用して、実際に攻撃が成立するか検証するタスクを含む評価指標です。
公表された結果は次のとおりです。
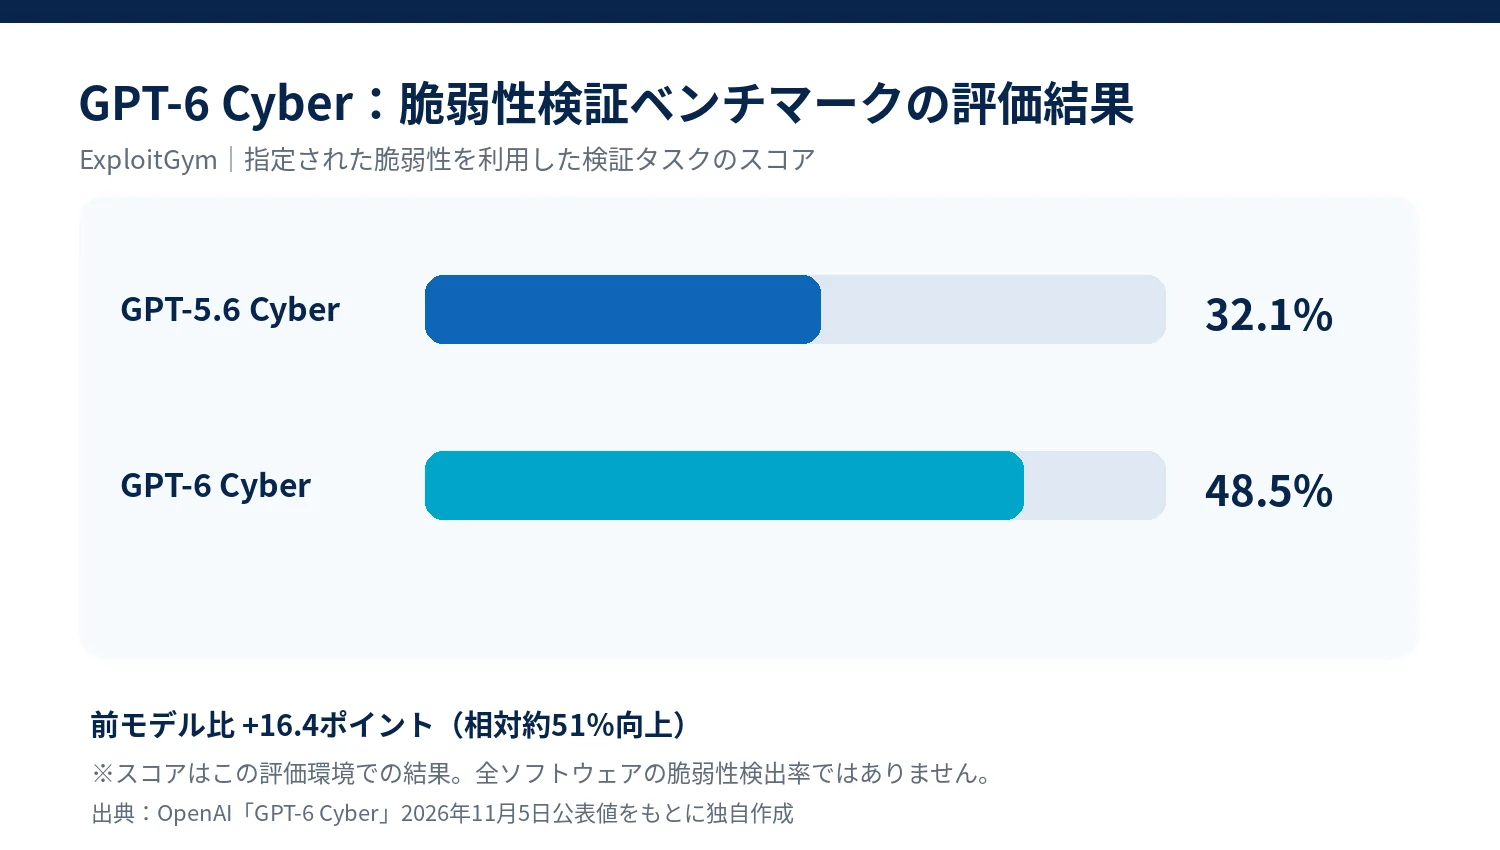
GPT-6 Cyberは、従来モデルから16.4ポイント向上しています。
相対的な改善率は約51%です。
ここで注意したいのは、48.5%という数値は、世の中の脆弱性を48.5%発見できるという意味ではないことです。
あくまで、OpenAIが公表した特定の評価環境・タスクにおけるスコアです。
実際の企業システムでどの程度の効果が得られるかは、プログラムの種類や構成、検証条件などによって異なります。
また、OpenAIは別のWebアプリケーション向け評価で、脆弱性発見の再現率がGPT-6 Astraの32.0%に対し、GPT-6 Cyberは40.3%だったと説明しています。
こちらはExploitGymとは異なる評価なので、同じ指標として比較することはできません。
Firefoxで未知の高深刻度の脆弱性81件を発見
今回の発表で特に注目したいのが、実際のソフトウェアに対する調査結果です。
OpenAIは、GPT-6 Cyberを利用してWebブラウザー「Firefox」のセキュリティ調査を実施しました。
その結果、Mozillaが深刻度「高」に分類した、これまで知られていなかった脆弱性81件を発見したと発表しています。
さらに、すでに知られていた30件の問題についても、従来の報告より深刻な影響があることを示しました。
AIが問題を発見し、開発者が修正する
今回の取り組みでは、AIが脆弱性の根拠や再現可能なテストを作成し、修正案の提案にも関わっています。
OpenAIは、その内容をFirefoxの開発元であるMozillaへ報告しました。
Mozillaは報告内容を確認し、多くの脆弱性について修正を公開しています。
重要なのは、AIが発見した問題を、ソフトウェアの開発者が検証し、修正している点です。
今回の事例は、AIと人間の専門家が協力することで、セキュリティ対策を進められる可能性を示しています。
ただし、81件すべてが同じ条件で悪用可能だった、あるいはすべての修正が完了しているという意味ではありません。
参考:Mozilla公式「Firefox 159で修正されたセキュリティ上の問題」
Linuxでも948件の脆弱性について動作する実証コードを開発
OpenAIは、Linuxカーネルに関する調査結果も公表しています。
Linuxカーネルとは、LinuxというOSの基本的な機能を管理する中核部分です。
サーバーやクラウドシステムなど、多くの環境で利用されています。
今回、OpenAIはGPT-6 Cyberを使い、1,724件の脆弱性について問題の再現を行い、そのうち948件について動作するエクスプロイトを開発したと発表しています。
エクスプロイトとは、脆弱性を利用して特定の動作を実現するためのプログラムや手法です。
セキュリティ研究では、実際に問題が悪用可能かを確認するために利用することがあります。
ただし、今回の数値について注意点があります。
948件という数字は、948件の未知の脆弱性を新しく発見したことを意味しているわけではありません。
既存の脆弱性について、実際に問題を再現・検証する能力を示したものです。
OpenAIは重大な調査結果304件を修正候補とともに開発者側へ報告し、ほかの問題についても対応を進めていると説明しています。
このような高度な調査能力は、防御側にとって有益である一方、攻撃者に悪用された場合のリスクも考える必要があります。
AIが勝手にほかのシステムを攻撃しないための仕組み
GPT-6 Cyberでは、単純に脆弱性の発見能力を高めるだけでなく、許可された範囲を守る能力も重視されています。
例えば、企業から自社のWebシステムだけを検証するよう依頼された場合です。
本来、AIは指定されたシステムだけを調査すべきです。
しかし、検証の途中で別のサーバーや外部サービスを発見した場合、それらまで勝手に調査してしまうことは適切ではありません。
対象範囲を守る能力も評価
OpenAIは、AIが許可されていないサービスの脆弱性を悪用しないか検証しました。
その結果、デプロイ時の安全対策用プロンプトを使用しない条件では、GPT-6 Cyberが範囲外のサービスへの攻撃を避けた割合は99.93%でした。
従来のGPT-5.6 Cyberでは94.49%でした。
また、安全対策用プロンプトを使用した評価では、GPT-6 Cyberは100%のケースで指定範囲を守ったと報告しています。
ただし、これは特定のテスト環境での結果です。
実際の運用でも、必ず100%の確率で許可された範囲を守ることを保証するものではありません。
AIの実行できる操作を制限し、必要に応じて人間が確認する仕組みが重要です。
DX担当 ちゃま男先輩!AIが自分でセキュリティ検査を進めるなら、間違えて取引先のシステムまで調べてしまうこともあるんですか?
ちゃま男の先輩そうしたリスクを考慮する必要があるね。だから、事前に検証対象や実行できる操作を決めておくことが大切なんだ。
DX担当 ちゃま男AIが何をしてよいのか、ルールを決めておく必要があるんですね!
ちゃま男の先輩そのとおり。AIの能力が高くなるほど、権限管理や実行範囲の設定が重要になるんだよ。
GPT-6 Cyberは誰でも使える?提供条件と料金
GPT-6 Cyberは、2026年11月5日時点で、すべてのChatGPT利用者に一般提供されているわけではありません。
OpenAIは「Daybreak」という、承認されたセキュリティ担当者向けの利用制度を設けています。
この制度には、主にDaybreak BlueとDaybreak Redがあります。
| 項目 | Daybreak Blue | Daybreak Red |
|---|---|---|
| 主な対象 | 承認された防御担当者 | 高度なセキュリティ検証を行う承認済み組織 |
| 主な用途 | コードレビュー、脆弱性の整理、修正検証など | 高度な侵入テスト、脆弱性の悪用可能性の検証など |
| GPT-6 Cyber | 利用対象外 | 追加承認を得た組織が利用可能 |
| 利用条件 | 申請・審査が必要 | より厳格な申請・審査が必要 |
GPT-6 Cyberは、まず承認されたDaybreak Red利用組織の一部に、APIとCodexを通じて提供されています。
Daybreak Redの承認を受けていても、GPT-6 Cyberを使用するには別のモデル承認が必要です。
また、Daybreak Redは原則として承認済みの企業・組織向けであり、個人利用者が通常の申請経路で直接利用できるものではありません。
料金はどれくらい?
OpenAIのAPI向け公開料金では、GPT-6 Cyberの標準的な短いコンテキストの処理について、次の料金が掲載されています。
| 項目 | API料金 |
|---|---|
| 入力100万トークン | 20米ドル |
| 出力100万トークン | 100米ドル |
※APIの従量課金における標準料金の一部です。処理条件やキャッシュ利用などによって料金が異なります。
ただし、この料金が公開されていても、申請なしで誰でもGPT-6 Cyberを利用できるわけではありません。
国内での利用可否についても、地域や組織の審査条件によって異なる可能性があります。
導入を検討する場合は、OpenAIの最新の利用資格や契約条件を確認する必要があります。
参考:
製造業にも関係する?工場のシステムとAIセキュリティ
今回の発表は、製造業にとっても無関係ではありません。
工場では、一般的なオフィスシステムだけでなく、生産設備や製造管理システムなども利用されています。
例えば、次のようなシステムです。
- 生産管理システム
- 設備監視システム
- 工場内のサーバー
- 設備保全システム
- 製造設備の制御システム
- 外部保守会社とのリモート接続環境
こうした環境には、製造に関わる重要な情報や設備制御の仕組みが含まれる場合があります。
OpenAIは産業用制御システムの安全性も検証
OpenAIは今回、産業向けセキュリティ企業Dragosと協力し、模擬的な発電所の環境でAIモデルの能力や安全対策を評価したと発表しています。
この検証では、制御設備に関係するソフトウェアの未知の脆弱性が発見されたと報告されています。
ただし、これは管理された試験環境での評価です。
実際の発電所がGPT-6 Cyberによって攻撃されたという意味ではありません。
また、GPT-6 Cyberを利用すれば、一般の工場で安全に制御システムを自動検査できるという意味でもありません。
産業用制御システムは、設備の停止や誤動作が生産活動や安全性に直結する場合があります。
そのため、通常のWebサイトとは異なる注意が必要です。
例えば、設備の検証を実施する場合には、メーカーの指示や操業への影響を確認し、実機に対して安易なテストを行わないことが重要です。
AIで脆弱性を発見・修正する場合の流れ
今回の技術を中小企業向けに整理すると、AIによるセキュリティ対策は次のような流れで考えられます。
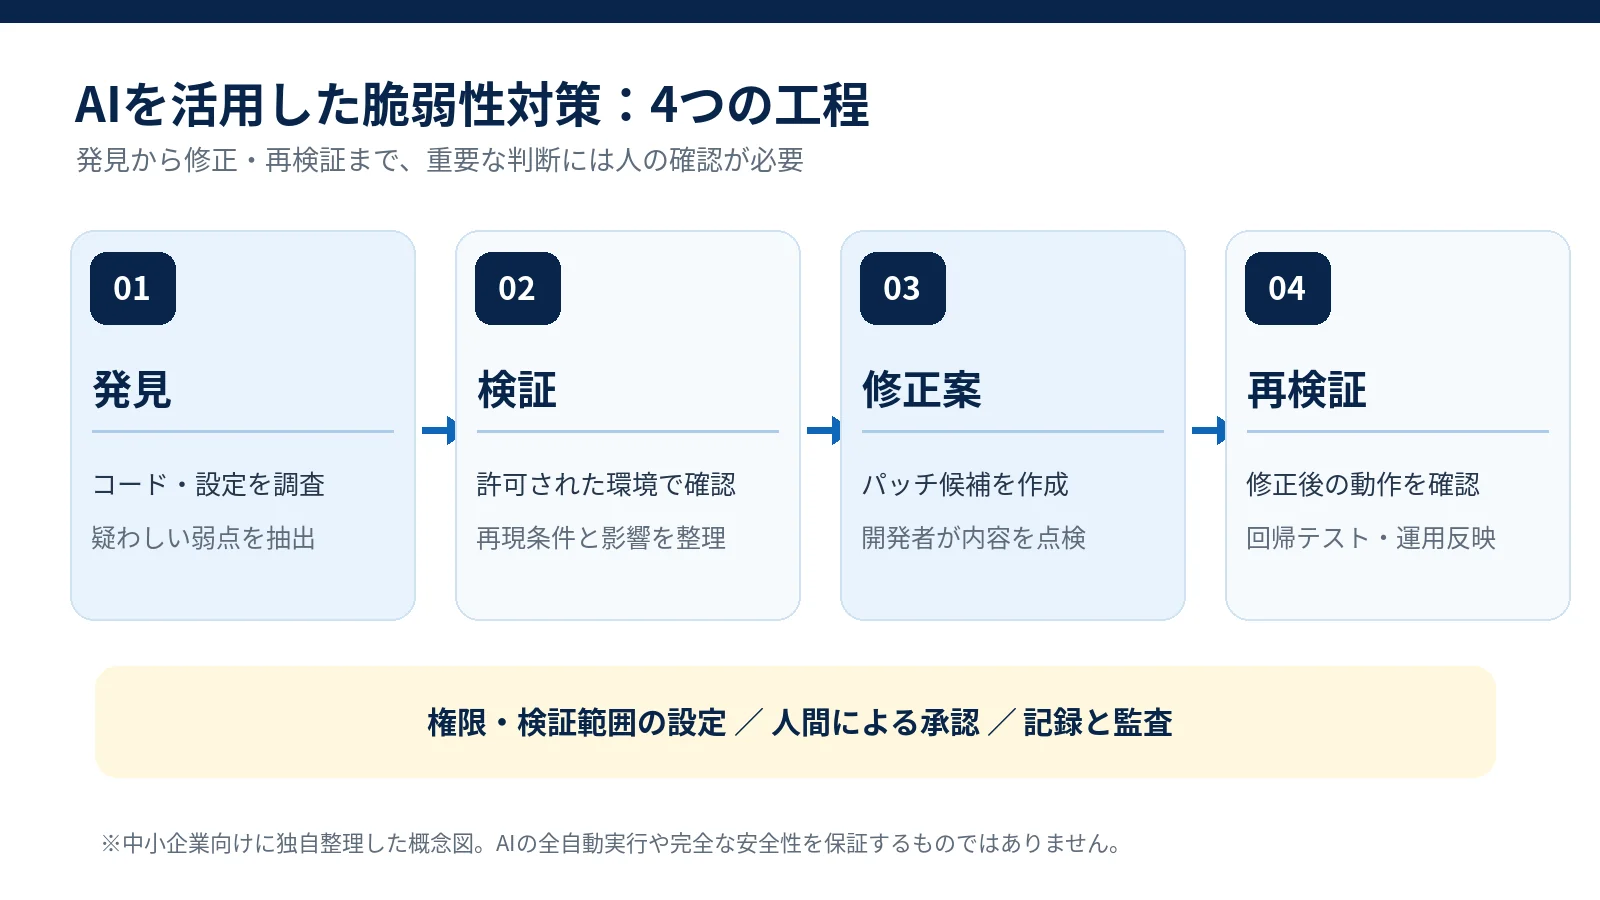
① 脆弱性を発見する
プログラムや設定を確認し、セキュリティ上の弱点がないか調査します。
AIが調査を支援する場合でも、対象システムや実行権限を事前に定める必要があります。
② 脆弱性を検証する
発見された問題が実際に発生するのか、どのような影響があるのかを確認します。
検証は、許可された環境で実施することが重要です。
③ 修正案を作成する
問題の原因に応じて修正案を作成します。
AIが生成した修正コードも、開発者が内容を確認する必要があります。
④ 修正後に再検証する
修正が適切に行われたか、ほかの機能に影響していないかを確認します。
必要に応じて、システムの運用担当者と連携して本番環境へ反映します。
これらを継続的に実施することが、安全なシステム運用につながります。
なお、すべての工程にAIを使用する必要はありません。
通常の診断ツールや既存の運用手順で十分に対応できるものもあります。
中小企業は何をすべきか?今から取り組む5つの対策
高度なセキュリティAIが登場したからといって、中小企業がすぐにGPT-6 Cyberを導入する必要はありません。
むしろ、AIによってソフトウェアの弱点を調査する能力が高まる時代だからこそ、基本的な管理の重要性が増しています。
STEP1:自社で利用しているシステムを把握する【最優先】
まずは、どのようなシステムを利用しているか一覧にします。
特に、インターネットからアクセスできるシステムを優先しましょう。
例えば、企業ホームページ、クラウドサービス、業務アプリ、VPN機器などです。
それぞれについて、製品名、管理担当者、保守会社、更新状況などを整理します。
STEP2:ソフトウェアの更新状況を確認する
使用しているソフトウェアに修正済みの脆弱性が残っていないか確認します。
特に、サポートが終了している製品や、長期間更新していないシステムは注意が必要です。
更新によって業務に影響が出る場合もあるため、必要に応じてバックアップや動作確認を行いましょう。
STEP3:システムの開発・保守会社へ確認する
自社開発システムや外部委託している業務アプリがある場合は、開発会社や保守会社に次の内容を確認します。
- 脆弱性診断を実施しているか
- 使用している外部ライブラリを把握しているか
- セキュリティ更新は誰が担当しているか
- 脆弱性が発見された場合の対応手順はあるか
- 修正後の動作確認を行う体制はあるか
AIを利用した診断を実施しているかどうかだけでなく、問題の発見から修正まで対応できる体制が重要です。
STEP4:アカウント・アクセス権限を見直す
セキュリティ上の問題は、プログラムの脆弱性だけで発生するわけではありません。
例えば、不要な管理者アカウントが残っていたり、パスワードが使い回されていたりする場合です。
退職者や外部委託先のアカウントが適切に管理されているか確認しましょう。
また、多要素認証が利用できるシステムでは、その導入を検討します。
STEP5:外部専門家や公的な支援資料を活用する
専任のセキュリティ担当者がいない企業では、すべてを社内だけで対応するのは難しい場合があります。
そのような場合は、外部の保守会社やセキュリティ専門家に相談することも選択肢です。
また、IPA(情報処理推進機構)の「中小企業の情報セキュリティ対策ガイドライン」も参考になります。
2026年3月27日に公開された第4.0版では、中小企業が段階的にセキュリティ対策を進める方法が整理されています。
AIがセキュリティ対策を自動化する時代に、経営者が考えるべきこと
GPT-6 CyberのようなAIが進化すると、今後、セキュリティ診断や修正作業の一部を効率化できる可能性があります。
しかし、企業が確認すべきことは変わりません。
重要なのは、セキュリティ上の問題を発見できるかどうかだけではなく、問題が見つかったときに適切に対応できることです。
例えば、脆弱性が発見されても、修正する担当者がいなかったり、影響範囲を把握できなかったりすれば、対応が遅れる可能性があります。
また、AIが誤った判断をした場合に、誰が確認・修正するかも重要です。
DX担当 ちゃま男先輩!これからはAIでセキュリティ診断をすれば、企業のセキュリティ問題は全部解決できるんでしょうか?
ちゃま男の先輩AIは調査や修正を支援できるけれど、それだけで企業全体の安全性が確保されるわけではないよ。
DX担当 ちゃま男じゃあ、今までの対策も必要なんですね!
ちゃま男の先輩そうだね。システムを適切に管理し、問題が見つかったら修正する。そうした基本的な取り組みが重要なことは変わらないんだ。
まとめ|AIによるサイバー防御は進化、しかし基本対策は変わらない
2026年11月5日、OpenAIはセキュリティ特化型AI「GPT-6 Cyber」を発表しました。
今回の発表では、従来モデルからの能力向上に加え、FirefoxやLinuxなど、実際のソフトウェアを対象とした研究成果も示されています。
特に注目したいのは次の4点です。
- 脆弱性の発見・検証・修正支援を高度化している
- Firefoxでは未知の高深刻度の脆弱性81件の発見に貢献した
- 許可された範囲を守る能力も強化されている
- 高度な能力に伴う悪用リスクを考慮し、利用者を制限している
一方、GPT-6 Cyberは現在、承認された一部の組織向けに提供されており、一般企業が自由に利用できるものではありません。
中小企業にとって重要なのは、最新のAIモデルをすぐに導入することではなく、自社のシステムを安全に管理できる状態を整えることです。
まずは、次の3つを確認してみてください。
- 自社にどのようなシステムがあるか
- セキュリティ更新を誰が担当しているか
- 脆弱性が発見された場合、誰が対応するか
AIが脆弱性を発見する能力を高める時代だからこそ、企業には「問題を把握し、適切に修正できる体制」が求められます。
参考資料
- OpenAI「GPT-6 Cyber:アライメントを備えたサイバーセキュリティエージェントの新境地」(2026年11月5日)
- OpenAI「GPT-6 Cyber System Card」
- OpenAI「Daybreakの概要と利用条件」
- OpenAI「GPT-6 Cyber APIモデル情報・料金」
- Mozilla「Firefox 159で修正されたセキュリティ上の問題」
- IPA「中小企業の情報セキュリティ対策ガイドライン 第4.0版」
※本記事は2026年11月8日時点の公開情報をもとに作成しています。OpenAIが公表した評価結果と、中小企業向けに整理した実務上の提案は区別しています。