「取引先から届いたメールをAIに要約してもらおう」
「顧客名簿をアップロードして、営業分析をしてもらおう」
「工場の図面を読み込ませて、改善案を考えてもらおう」
生成AIを仕事で使うことが当たり前になりつつある今、こうした使い方をしている企業もあるのではないでしょうか。
しかし、ここで一つ確認したいことがあります。
そのAIに入力した情報は、どこに送信され、どのように保存・利用されるのでしょうか?
社員が便利だと思って使っている生成AIが、会社の機密情報を社外へ送る入口になっている可能性があります。
2026年7月、セキュリティ企業Check Point Researchが公表した調査では、企業の生成AI利用において、機密情報などの露出リスクが高い入力の割合が増加していることが明らかになりました。
また、日本の個人情報保護委員会は、中国の生成AI「DeepSeek」について、取得された個人情報を含むデータが中国国内のサーバーに保存され、中国の法令が適用されることを公表しています。
もちろん、生成AIに情報を入力しただけで、必ず第三者に盗まれるわけではありません。
しかし、企業が知らないうちに重要な情報が外部サービスへ送信されている状態は、適切な情報管理とはいえません。
今回は、生成AIによる情報漏えいのリスクを実際の調査や政府の注意喚起から確認し、中小企業が今すぐ取り組むべき対策を解説します。
生成AIへの危険な情報入力が増えている|2026年の調査結果
2026年7月14日、サイバーセキュリティ企業のCheck Point Researchは「AI Security Report 2026」を公表しました。
この調査では、企業におけるAI活用の拡大と、それに伴う情報セキュリティ上のリスクを分析しています。
注目したいのが、生成AIへ入力される情報の危険性です。
調査では、企業の機密情報、個人情報、規制対象のデータなどを外部AIサービスへ送信する高リスクの入力が、調査期間の開始時には約2%だったのに対し、終了時には約4%へ増加したと報告しています。
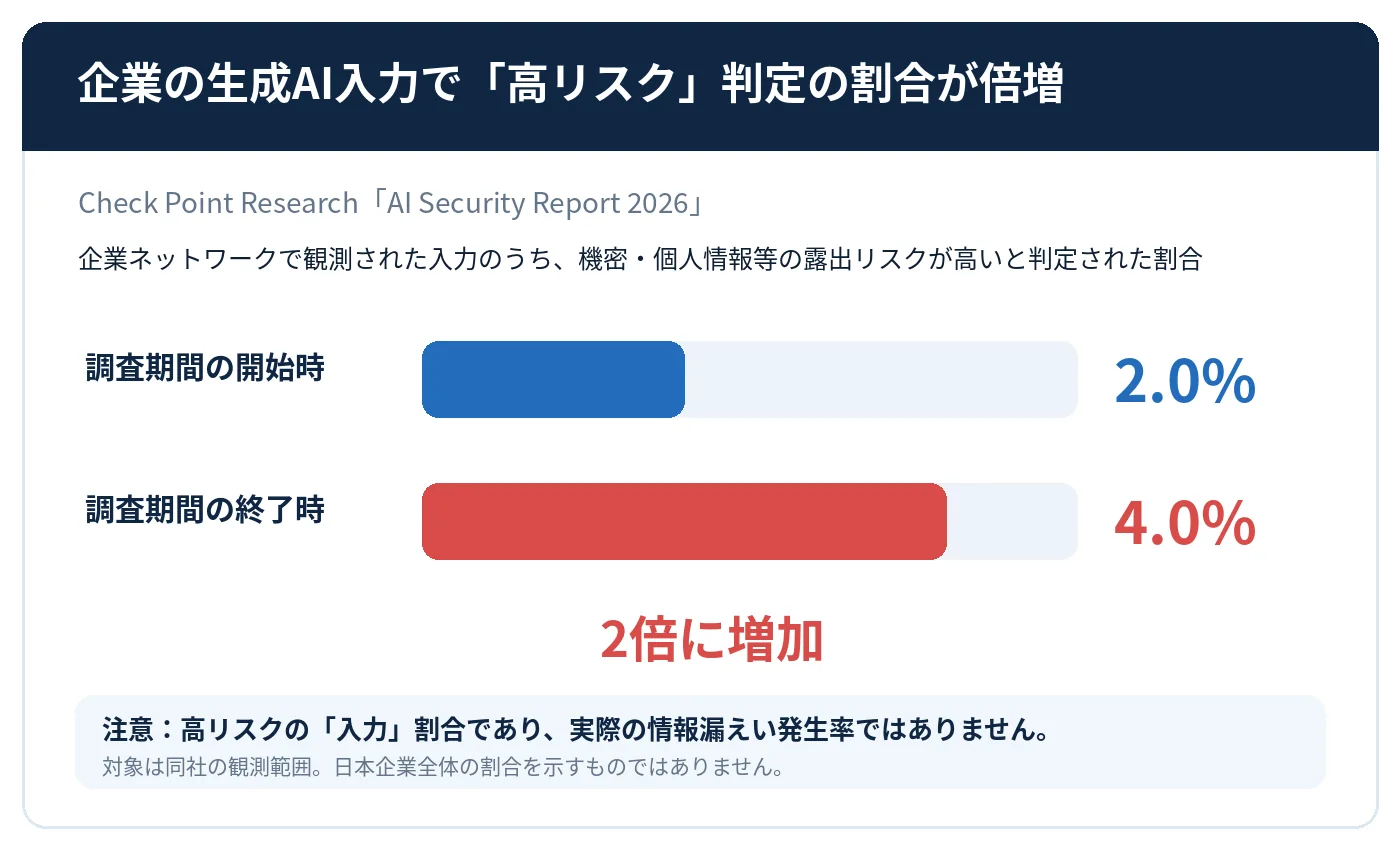
単純に考えると、50回に1回程度だった高リスクの入力が、25回に1回程度へ増えた計算になります。
ただし、この数値は実際に情報漏えいが発生した割合ではありません。
あくまで、同社が観測した生成AIへの入力のうち、情報露出のリスクが高いと判定された割合です。
また、調査対象は日本の中小企業に限られていないため、日本企業全体の割合を示す数字として扱うことはできません。
それでも、社員が日常的にAIを利用する中で、重要情報を外部サービスへ送ってしまうリスクが存在していることを示す資料です。
1社あたり月平均10種類のAIアプリを利用
同じ調査では、企業が利用するAIアプリケーションは、1組織あたり月平均10種類に達したと報告されています。
ここで重要なのは、企業が正式に契約しているAIサービスだけではありません。
社員が個人の判断で使用しているAIサービスも含まれています。
例えば、会社がChatGPTを業務用として承認していても、社員が別の無料AIサービスを使っている可能性があります。
このような、会社の管理部門が承認・把握していないAI利用は「シャドーAI」と呼ばれます。
企業がどのようなサービスを利用しているのか把握できなければ、情報管理やセキュリティ対策も難しくなります。
参考:Check Point Research「AI Security Report 2026」(2026年7月14日)
社員がAIに入力してはいけない情報とは?
中小企業が注意すべきなのは、個人情報だけではありません。
特に製造業では、次のような情報が重要な経営資産となります。
| 情報の種類 | 具体例 | 主なリスク |
|---|---|---|
| 顧客情報 | 顧客名簿、担当者の連絡先 | 個人情報の不適切な取り扱い |
| 取引先の機密情報 | 顧客図面、開発中の製品仕様 | 秘密保持契約違反など |
| 製造ノウハウ | 加工条件、配合比率、製造方法 | 営業秘密や競争力への影響 |
| 経営情報 | 原価、利益率、未公開の経営計画 | 重要な社内情報の外部露出 |
| システム情報 | APIキー、パスワード、ソースコード | 不正アクセスやシステム侵害 |
例えば、製造業の担当者が顧客から預かった図面をAIに読み込ませ、加工方法について質問したとします。
図面に記載された寸法や形状、材質などは、その企業にとって重要な技術情報かもしれません。
また、取引先との秘密保持契約によって、第三者への提供が制限されている場合もあります。
このとき問題になるのは、AIが正しく加工方法を提案できるかどうかだけではありません。
その図面を外部AIサービスに送信すること自体が、契約や社内ルール上許されるのかを確認する必要があります。
情報漏えいはサイバー攻撃だけで発生するわけではない
情報漏えいと聞くと、サイバー攻撃によってデータを盗まれる場面を想像するかもしれません。
しかし、社員が自ら機密情報を外部AIへ入力する場合、攻撃者がシステムへ侵入する必要はありません。
社員自身が重要情報を外部へ送信してしまうからです。
もちろん、外部AIサービスへ情報を送信することと、不正アクセスによって情報が第三者に盗まれることは別です。
また、適切な契約やセキュリティ対策のもとで、業務上必要なデータを外部クラウドサービスへ送ること自体が、常に問題になるわけでもありません。
重要なのは、企業が送信する情報と利用条件を把握し、許可しているかどうかです。
 DX担当 ちゃま男
先輩!AIに仕事の資料を入れたら、全部インターネットに公開されちゃうんですか?
 ちゃま男の先輩
そういうわけではないよ。外部AIへ情報を送ることと、不特定多数の人に公開されることは違うんだ。
DX担当 ちゃま男じゃあ、入力しても大丈夫なんですか?
ちゃま男の先輩れはサービスの契約や設定、入力する情報によるね。大切なのは、会社が許可した範囲で利用することなんだよ。
日本政府もDeepSeekの個人情報の取り扱いに注意を促している
生成AIの情報管理について考えるうえで、参考になるのがDeepSeekに関する日本政府の公表内容です。
2025年2月3日、個人情報保護委員会は「DeepSeekに関する情報提供」を公開しました。
その後、2025年3月5日に内容を更新しています。
公表資料では、DeepSeek社のプライバシーポリシーに関して、次の2点を明示しています。
- DeepSeek社が取得する個人情報を含むデータは、中国国内のサーバーに保存される。
- そのデータには、中国の法令が適用される。
適用される法律には、中国の個人情報保護法、サイバーセキュリティ法、データセキュリティ法、国家情報法などが含まれます。
参考:個人情報保護委員会「DeepSeekに関する情報提供」
中国のサーバーに保存されると何が問題なのか?
企業が外部サービスを利用するときは、データの保存先と適用される法律を確認する必要があります。
例えば、日本の企業が海外のサーバーに個人情報を保存する場合、その国の法制度やサービス提供者との契約などを考慮する必要があります。
今回のDeepSeekについても、中国国内のサーバーに保存され、中国の法律が適用されることが、利用判断における重要な確認事項です。
ただし、中国にデータが保存されることと、その情報が中国政府に盗まれたことは同じではありません。
個人情報保護委員会の公表内容は、DeepSeekが利用者の個人情報を第三者へ不正に流出させた事実を認定したものではありません。
データがどの国に保存され、どのような法制度や契約条件のもとで取り扱われるかを理解するための情報です。
DeepSeekというAIモデルとクラウドサービスは区別する必要がある
ここでもう一つ注意したいことがあります。
DeepSeekというAIモデルを利用することと、DeepSeek社が提供するオンラインサービスを利用することは、必ずしも同じではありません。
例えば、企業が別途適切な環境で対応するAIモデルを運用する場合、データの送信先や保存先はその運用構成によって変わります。
ただし、社内環境で利用する場合でも、情報管理やシステムのセキュリティ対策が不要になるわけではありません。
「どこの国のAIか」だけで判断するのではなく、誰が運営し、どこで処理し、どのような条件で情報が利用されるのかを確認することが重要です。
ChatGPTなら会社の機密情報を入力しても安全?
DeepSeekに限らず、ChatGPTやGeminiなど、ほかの生成AIサービスでもデータの取り扱いを確認する必要があります。
特に重要なのは、同じサービスでも個人向けと法人向けで条件が異なる場合があることです。
例えば、OpenAIの公式情報では、ChatGPTの個人向けアカウントと法人向けワークスペースで、AIモデルの学習に関するデータ利用の条件が異なります。
ChatGPTの場合
| 利用形態 | モデル学習への利用に関する基本方針 |
|---|---|
| ChatGPT Free・Plus・Proの個人向け環境 | 設定によりモデル改善へのデータ利用を停止できる |
| ChatGPT Business | 既定では企業データをモデル学習に利用しない |
| ChatGPT Enterprise | 既定では企業データをモデル学習に利用しない |
| OpenAI API | 既定では入力・出力をモデル学習に利用しない |
※2026年11月時点のOpenAI公式説明に基づく概要。例外的な利用制度や接続サービス、契約条件などは別途確認が必要です。
参考:
ただし、モデル学習に利用されないことと、入力データが一切保存されないことは同じではありません。
また、外部のアプリやサービスと接続している場合は、その接続先に関する情報の取り扱いも確認する必要があります。
個人向けChatGPTで学習利用を停止するには?
対象となる個人向けアカウントでは、設定画面からモデル改善へのデータ利用を停止できます。
Web版では、一般的に次のように操作します。
- ChatGPTの「設定」を開く
- 「データコントロール」を選択する
- 「すべての人のためにモデルを改善する」をオフにする
ただし、設定をオフにしても、会話の保存や外部サービスへの情報送信がすべてなくなるわけではありません。
また、モデル改善への利用を止めたとしても、会社や顧客が秘密とする情報を自由に入力してよいことにはなりません。
DX担当 ちゃま男先輩!ChatGPTで学習利用をオフにすれば、会社の機密情報を全部入力しても大丈夫ですか?
ちゃま男の先輩それだけでは判断できないよ。モデルの学習に利用されないことと、会社として外部サービスへの情報提供を認めているかは別の問題なんだ。
DX担当 ちゃま男つまり、設定だけじゃなくて、会社の利用ルールも必要なんですね!
ちゃま男の先輩そのとおり。情報の種類と、サービスの契約・管理条件を合わせて考えることが重要だね。
個人情報保護委員会は、生成AIへの個人データ入力について何を求めている?
日本の個人情報保護委員会は、生成AIサービスへ個人データを入力する場合の留意点を公表しています。
公式FAQでは、個人情報を含む入力を行う際は、その個人情報の利用目的の範囲内であることを十分に確認する必要があると説明しています。
また、個人データを含む入力については、AIサービスの提供事業者が、その個人データを機械学習に利用しないこと等を十分に確認する必要があるとしています。
参考:個人情報保護委員会「生成AIサービスに個人データを入力する際の留意点」
例えば、顧客名簿をAIへアップロードして営業分析をする場合です。
そのAIサービスがどのような目的で情報を利用するのか、顧客情報を適切に取り扱えるのかを確認しないまま利用することは避けるべきです。
必要に応じて、個人情報保護法上の第三者提供や外国にある第三者への提供、委託などの関係も整理する必要があります。
具体的な法的判断は、データの内容や契約、サービスの実態によって異なります。
社員が無断でAIを使う「シャドーAI」が危険な理由
生成AIの導入が進む企業では、社員が会社の承認を得ずにAIサービスを利用する場合があります。
これが「シャドーAI」です。
例えば、会社が特定のAIサービスだけを許可していても、社員が無料の別サービスへアクセスしている場合です。
会社が把握していないAIサービスでは、次のような問題が発生する可能性があります。
- 機密情報がどこへ送信されるのかわからない
- 入力内容がモデル学習に利用されるか確認できない
- 保存期間や削除方法がわからない
- アカウントの管理や退職時のアクセス停止が難しい
- 万が一の事故に対応する窓口が不明確になる
ただし、すべての未承認AIサービスで情報漏えいが発生しているという意味ではありません。
問題なのは、企業がリスクを確認・管理できない状態で業務利用されることです。
AIの全面禁止は解決策になるのか?
一つの選択肢として、業務での生成AI利用を全面禁止することも考えられます。
しかし、AIの利用が業務効率化につながっている場合、単に利用を禁止するだけでは現場の課題は解決しません。
むしろ、社員が必要性を感じているのに会社が代替手段を用意しなければ、非公式な利用が残る可能性もあります。
そのため、「AIを使うな」ではなく、「どのAIを、どの情報に、どの条件で使ってよいか」を明確にすることが重要です。
AIへ入力してよい情報・入力してはいけない情報を分ける
中小企業がAIを安全に利用するには、最初に情報の種類を整理することをおすすめします。
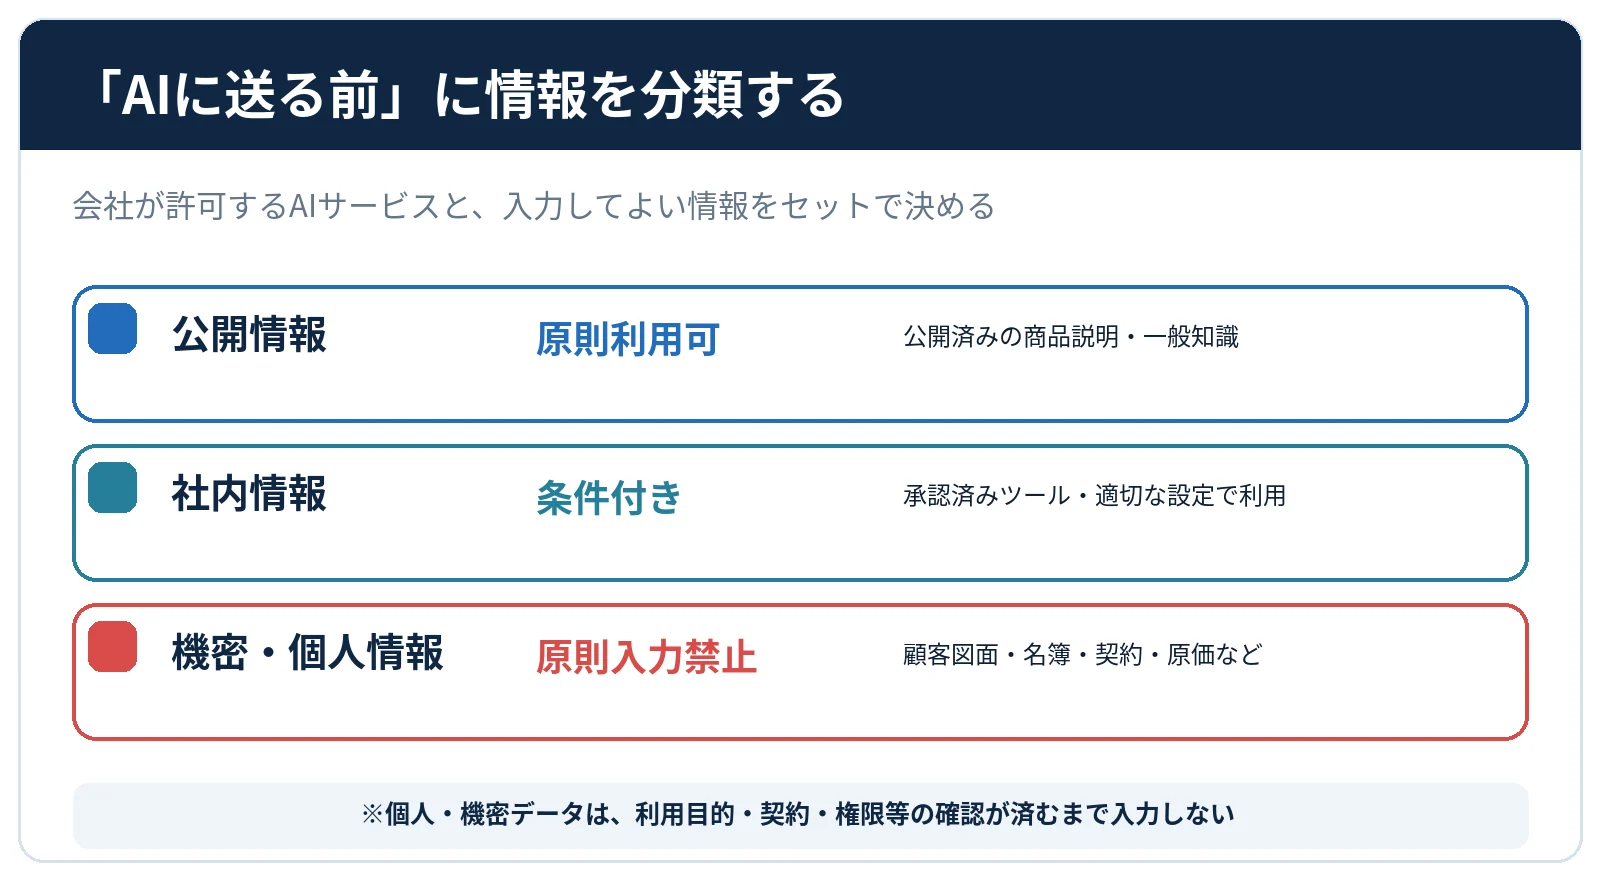
例えば、次の3段階です。
| 情報区分 | 具体例 | 基本方針 |
|---|---|---|
| 公開情報 | 公開済みの商品説明、一般的な知識 | 承認済みAIで原則利用可能 |
| 社内情報 | 社内マニュアル、一般的な業務資料 | 契約・権限・設定などを確認して利用 |
| 機密・個人情報 | 顧客図面、名簿、原価、秘密情報 | 原則として入力禁止。必要な場合は個別承認・適切な環境が必要 |
これは中小企業が社内ルールを考えるための分類例です。
すべての企業で同じルールを採用する必要はありません。
例えば、個人情報を含むデータであっても、適切な契約や管理体制のもとで、業務上必要な処理を行える場合があります。
重要なのは、社員が自己判断で重要情報を外部AIへ送らないようにすることです。
また、氏名などを削除しただけでは、他の情報と組み合わせて個人や企業を特定できる場合があります。
匿名化したつもりのデータについても、十分な確認が必要です。
中小企業は何をすべきか?今すぐ取り組む5つの対策
ここからは、専門のセキュリティ担当者がいない中小企業でも始めやすい対策を、優先順位をつけて紹介します。
STEP1:社員がどのAIサービスを利用しているか把握する【最優先】
まずは、現在のAI利用状況を確認します。
ChatGPT、Gemini、DeepSeekなどの対話型AIだけでなく、文章作成、議事録、翻訳、画像生成、プログラム開発などに利用しているAIツールも対象です。
最低限、次の内容を確認しましょう。
- 利用しているAIサービス名
- 業務での利用目的
- 個人契約か会社契約か
- 入力している情報の種類
- 社内システムやクラウドとの接続状況
最初から社員を責めるような調査にする必要はありません。
実際の利用状況を把握し、適切な利用環境を整えることが目的です。
STEP2:AIに入力してはいけない情報を明確にする
次に、会社として入力を禁止する情報を決めます。
製造業であれば、取引先の図面、製造レシピ、加工条件、原価情報などが候補になります。
個人情報や契約上の秘密情報なども対象です。
そのうえで、利用できるデータの範囲を決めます。
例えば、公開済みの商品説明や一般的な技術知識は利用可能とし、顧客から預かった未公開情報は原則禁止にする方法です。
STEP3:会社として利用を許可するAIサービスを決める
すべてのAIサービスを社員の自由な判断に任せるのではなく、業務利用を許可するサービスを選びます。
検討する際は、次のような項目を確認します。
| 確認項目 | 確認したいこと |
|---|---|
| データ保存先 | どの国・地域で保存・処理されるか |
| 学習利用 | 入力情報がモデル学習に利用されるか |
| 保存・削除 | データの保存期間と削除条件 |
| 利用者管理 | 社員ごとのアカウント・権限管理 |
| 外部連携 | ほかのアプリへの情報提供や権限 |
| 契約・法令 | 機密保持、個人情報、取引先との契約条件 |
特に、個人向け無料サービスと法人向けサービスでは、管理機能やデータ利用条件が異なる場合があります。
費用だけでなく、企業として必要な管理機能を備えているかを確認することが重要です。
STEP4:設定と利用ルールを社内へ周知する
利用するAIサービスが決まったら、アカウントやデータ管理の設定を行います。
例えば、次のようなものです。
- モデル学習へのデータ利用設定の確認
- 多要素認証の設定
- アカウントの共有禁止
- 外部アプリとの連携権限の確認
- 共有リンクやファイル公開範囲の確認
- 退職者や異動者のアカウント管理
そして、社員が判断に迷わないように、具体例を用いて利用ルールを説明します。
長い規程を最初から作るよりも、「入力してよいもの」「禁止するもの」「困ったときの相談先」を1ページにまとめる方法も有効です。
STEP5:誤って機密情報を入力した場合の対応を決める
ルールを整備しても、誤入力が完全になくなるわけではありません。
そのため、機密情報を誤って外部AIへ送信した場合の対応手順も必要です。
例えば、次のような流れです。
- すぐに社内の責任者へ報告する
- 送信先のAIサービス、日時、情報の種類を確認する
- 共有設定や外部連携を確認し、必要な措置を行う
- サービス提供者の削除・利用停止手続きや契約条件を確認する
- 情報の影響範囲を調査し、必要に応じて取引先への連絡や法令上の対応を検討する
パスワードやAPIキーを誤って入力した場合は、必要に応じて認証情報の無効化・再発行も検討します。
また、会話履歴を削除しても、サービス提供者側の保存データが直ちにすべて消えるとは限りません。
重要なのは、社員が問題を隠さず、早期に報告できる体制を整えることです。
DX担当 ちゃま男先輩!もし間違って取引先の資料をAIに入れてしまったら、すぐに会話を削除すれば大丈夫ですか?
ちゃま男の先輩会話を削除するだけでは、すべての対応が終わるとは限らないよ。サービスのデータ保存条件や、送信した情報の内容を確認する必要があるんだ。
DX担当 ちゃま男じゃあ、まず会社に報告することが大切なんですね!
ちゃま男の先輩そうだね。問題を早く把握できれば、必要な対策を取りやすくなるからね。
中小企業のセキュリティ対策にはIPAのガイドラインも活用できる
AI利用ルールを整備する際には、一般的な情報セキュリティ対策と合わせて考えることが重要です。
IPA(情報処理推進機構)は、「中小企業の情報セキュリティ対策ガイドライン」を公開しています。
2026年3月27日に公開された第4.0版では、経営者が認識すべき事項や、中小企業が段階的に取り組むための対策が整理されています。
特に、情報資産の把握、利用者管理、外部サービスの利用、インシデント対応などは、生成AIの利用にも関係します。
生成AIの利用ルールを作る場合も、既存の情報セキュリティ方針と矛盾しないようにすることをおすすめします。
まとめ|AIを使っている社員ではなく、AIを管理できない状態が問題
生成AIは、中小企業の業務効率化に役立つ可能性があります。
しかし、その便利さの裏側には、情報管理のリスクも存在しています。
2026年のCheck Point Researchの調査では、企業の生成AI入力において高リスクと判定される割合が増加していることが示されました。
また、日本の個人情報保護委員会も、DeepSeekに関してデータ保存先や適用法令について情報を公表しています。
重要なのは、特定のAIサービスだけを危険視することではありません。
企業がどのAIを利用し、何を入力し、その情報がどう取り扱われるのか把握することです。
中小企業が優先して取り組むべきことは、次の5点です。
- 社員のAI利用状況を把握する
- 入力してよい情報と禁止する情報を分ける
- 会社として利用を許可するAIサービスを決める
- データ管理の設定と利用ルールを整える
- 誤入力や情報漏えいに備えた対応体制を作る
AIの利用を禁止することだけが、情報を守る方法ではありません。
AIによる業務効率化のメリットを活かしながら、企業として情報を適切に管理することが重要です。
まずは今日、社員がどのAIサービスを使い、どのような情報を入力しているのか確認してみてください。
知らないうちに情報が社外へ送られている状態を放置しないことが、これからのAI時代における重要なセキュリティ対策になります。
関連記事
参考資料
- Check Point Research「AI Security Report 2026」(2026年7月14日)
- Check Point Research「AI Security Report 2026」詳細レポート
- 個人情報保護委員会「DeepSeekに関する情報提供」(2025年2月3日、3月5日更新)
- 個人情報保護委員会「生成AIサービスに個人データを入力する際の留意点」
- OpenAI「Data controls in ChatGPT」
- OpenAI「Business data privacy」
- IPA「中小企業の情報セキュリティ対策ガイドライン」
※本記事は2026年11月13日時点で確認できる公開情報をもとに作成しています。企業向け調査の数値は対象企業の観測結果であり、日本の全企業にそのまま当てはまるものではありません。また、情報の外部送信、サービス提供者による処理、第三者による不正流出は区別して解説しています。