「サイバー攻撃が、AIによって自動的に行われる時代が来た」
2026年11月16日、Googleのセキュリティ調査チームが、サイバー攻撃におけるAI活用について重要な調査結果を発表しました。
攻撃者がAIを組み合わせ、ソフトウェアの弱点を調べ、攻撃用プログラムを作成・実行するまでの工程を自動化する仕組みが確認されたのです。
これまで生成AIは、攻撃者がプログラムを書く作業などを補助する用途でも使われてきました。しかし今回は、複数のAIを組み合わせ、人間が途中で操作しなくても脆弱性の発見から悪用まで進められる仕組みが確認されています。
ただし、サイバー攻撃のすべての工程が完全に自律化されたわけではありません。
では、こうした攻撃の進化は、IT担当者が少ない中小企業にどのような影響を与えるのでしょうか。
この記事では、Googleの公式調査を基に、AIを使ったサイバー攻撃の実態と、中小企業が今から見直すべき5つのセキュリティ対策を解説します。
GoogleがAIによる脆弱性攻撃の自動化を確認
2026年11月16日に公式調査を発表
2026年11月16日、Google Threat Intelligence Group(GTIG)は、AIを悪用したサイバー攻撃の動向に関する最新レポートを公開しました。
GTIGは、Googleの脅威インテリジェンスを担当するセキュリティ調査チームです。
今回の調査では、攻撃者がAIエージェントを組み合わせ、情報収集や脆弱性の分析、攻撃コードの生成などを自動化する動きが報告されています。
特に注目されるのが、「exploit_agent」と呼ばれる攻撃用フレームワークです。
Googleは、この仕組みが置かれた外部からアクセス可能な準備用サーバーを確認したと説明しています。
このフレームワークは、複数の大規模言語モデル(LLM)を組み合わせて動作するよう設計されていました。
Googleが今回初めて確認したとするのは、脆弱性の発見から悪用までを、人間が途中で操作することなく自動化する仕組みです。
公式発表:Google Cloud「GTIG AI Threat Tracker: Agentic Threat Activity Crosses a Significant Threshold」(2026年11月16日)
AIは具体的に何を自動化していたのか?
今回の仕組みを理解するには、ソフトウェアの脆弱性について知る必要があります。
脆弱性とは、ソフトウェアやシステムに存在するセキュリティ上の弱点のことです。
例えば、Webサイトのプログラムに問題があると、第三者が本来閲覧できない情報へアクセスしたり、不正な操作を行ったりできる場合があります。
メーカーはこうした問題を発見すると、修正プログラムを公開します。
しかし、攻撃者は修正前と修正後のプログラムを比較し、「どこに問題があったのか」を調べることがあります。
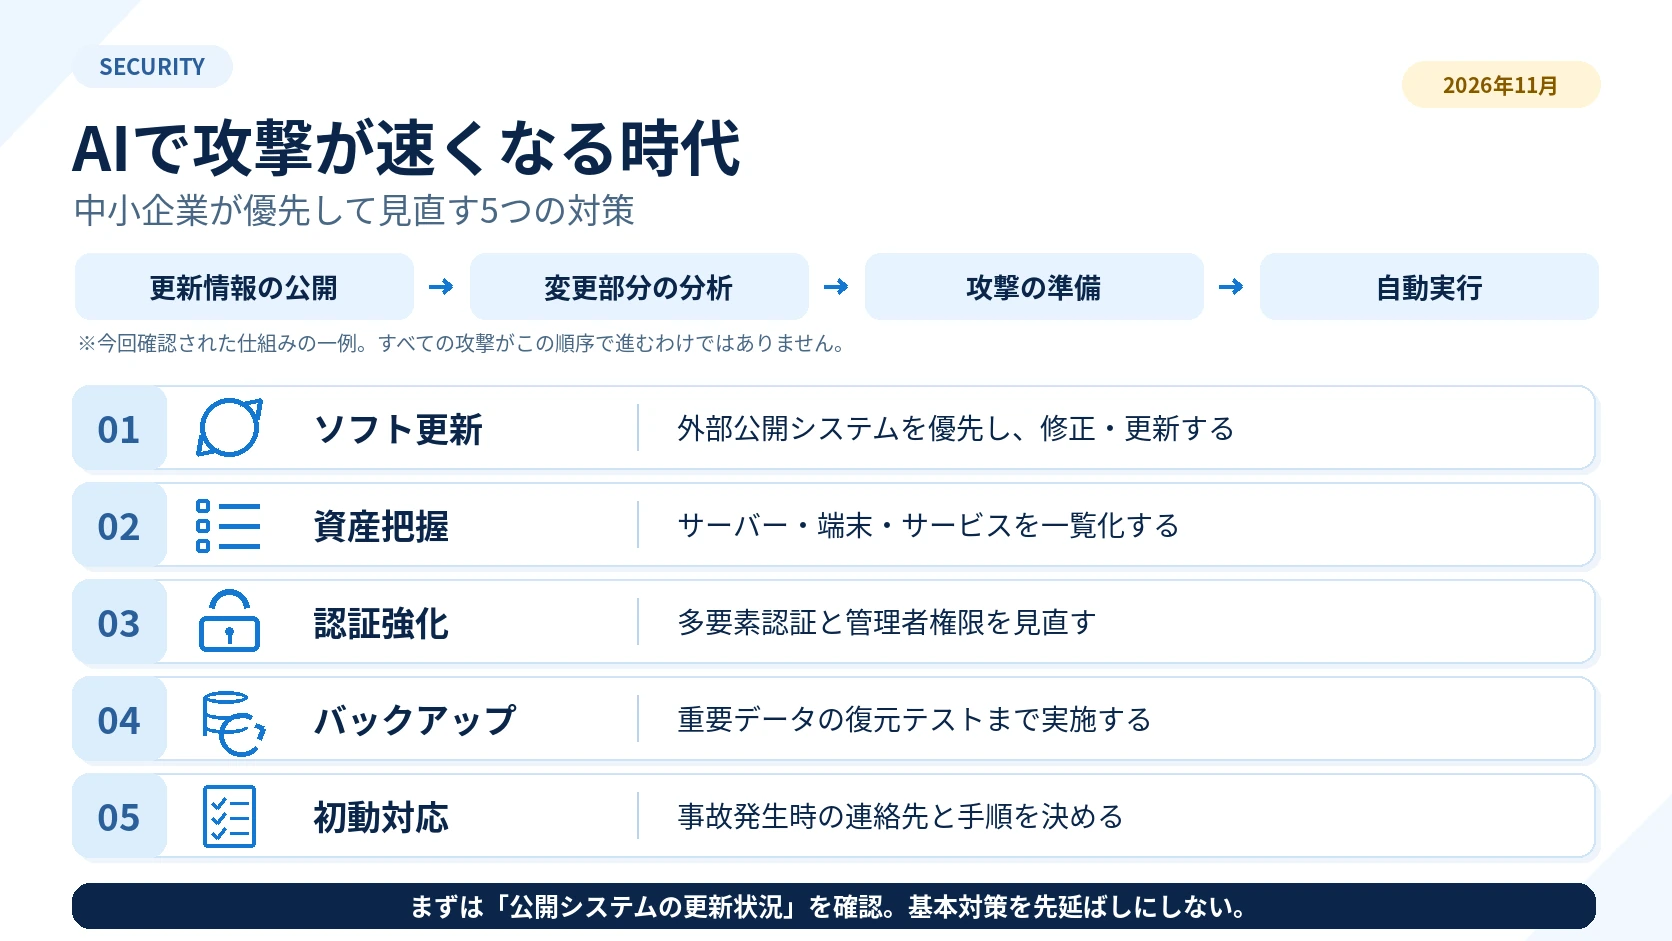
Googleが確認した仕組みでは、AIを使って次の工程を自動化するよう設計されていました。
- ソフトウェアの更新情報を確認する
- 更新前後のコードの違いを分析する
- 脆弱性につながる部分を調べる
- 攻撃用のプログラムを生成する
- 生成したプログラムを自動的に実行する
こうした分析は、これまで人間の専門家が多くの時間をかけて行っていた作業の一部です。
AIによって自動化されることで、攻撃準備に必要な時間が短縮される可能性があります。
 DX担当 ちゃま男
ソフトウェアを更新すると、逆に攻撃者に弱点を知られてしまうということですか?
 ちゃま男の先輩
更新することが危険という意味ではないよ。むしろ逆だね。修正情報から過去の弱点を調べる攻撃者がいるからこそ、利用者は修正プログラムをできるだけ早く適用することが重要なんだ。
「完全自律型サイバー攻撃」という理解は正しい?
今回のニュースを理解するうえで、注意したい点があります。
AIが人の介入なしに脆弱性の発見・悪用を行う仕組みが確認されたことと、あらゆるサイバー攻撃をAIだけで完結できることは同じではありません。
Googleが確認した「exploit_agent」は、脆弱性の調査と攻撃の自動化に重点を置いた仕組みです。
Googleの調査では、侵入後の活動に利用できるプログラムや、標的から得られたデータなども確認されています。
一方、このフレームワークによって、攻撃対象の選定から侵入、情報窃取、恐喝までのすべてが完全自律的に成功したと証明されたわけではありません。
今回の発表は、サイバー攻撃の一部が、人間による細かな操作を必要とせず実行できる段階に進んでいることを示すものです。
また、Googleは現在の自律型攻撃ツールについて、動作が速い一方で、通信や実行履歴などに検知可能な痕跡を残す場合もあると指摘しています。
AIが利用されたからといって、すべての攻撃が防げなくなったわけではありません。
なぜ今回の発表が重要なのか?
① 攻撃が実行されるまでの時間が短くなる可能性
今回、最も注目したいのは攻撃のスピードです。
ソフトウェアの脆弱性が公表されると、通常はメーカーが修正プログラムや更新方法を案内します。
企業のIT担当者は、その情報を確認し、影響を調査して更新作業を実施します。
しかし、攻撃者も同じように公開情報を確認しています。
AIによって弱点の分析や攻撃プログラムの作成が速くなれば、企業が対応するまでの時間的な余裕が小さくなる可能性があります。
特に、既に公表された脆弱性を悪用する「N-day攻撃」が重要になります。
N-day攻撃とは、脆弱性の存在が公表された後、その弱点を悪用する攻撃を指します。
これは、まだ一般に知られていない脆弱性を悪用する「ゼロデイ攻撃」とは異なります。
② AIが複数の作業を連続して進める
従来の生成AIは、質問を受けてコードを生成したり、調査結果を回答したりする使い方が中心でした。
しかし、AIエージェントは、目的に応じて複数の作業を連続して進められます。
今回のように複数のAIと外部ツールを組み合わせることで、分析、判断、コード生成、実行などを一連の流れとして処理できます。
こうした技術は本来、業務改善やシステム管理などにも活用できるものです。
しかし、悪意ある攻撃者が同じ考え方を使えば、サイバー攻撃の自動化にも利用される可能性があります。
③ Webサイトも攻撃対象になり得る
Googleの調査では、WordPressのプラグイン「Spectra(Ultimate Addons for Gutenberg)」のコードを調査している例も示されています。
これは、AIによる脆弱性調査の対象として、一般的なWebサイト関連ソフトウェアも含まれ得ることを示しています。
ただし、この記載だけで、Spectraを利用するすべてのWebサイトに脆弱性がある、あるいは今回の攻撃で侵害されたと判断することはできません。
中小企業にとって重要なのは、自社のWebサイトやプラグインの更新状況を把握し、必要な対策を継続することです。
DX担当 ちゃま男ということは、普通の会社のホームページでも、AIを使った攻撃の対象になる可能性があるんですね?
ちゃま男の先輩そうだね。特定の会社を狙わなくても、更新されていないソフトウェアを広く探す攻撃は以前からあるんだ。AIによって、その探索や分析がさらに効率化される可能性があるということだよ。
中小企業にはどのような影響がある?
AIを使ったサイバー攻撃の進化は、大企業だけの問題ではありません。
中小企業にも、外部からアクセスできる業務システムやWebサイト、リモート接続環境などがあります。
特に、次のような仕組みを利用している企業では注意が必要です。
| 対象 | 想定されるリスク |
|---|---|
| WordPressなどのWebサイト | 古いプラグインやシステムの弱点を狙われる |
| VPN・リモート接続機器 | 脆弱性を悪用され、社内ネットワークへの侵入経路になる |
| 社外公開の業務システム | アプリの不具合や設定不備を悪用される |
| 自社管理のクラウドサーバー | 更新漏れや管理設定の不備を狙われる |
| ファイル共有・認証基盤 | 侵入後に情報閲覧や権限悪用の対象になる |
※上記は一般的なリスクの整理であり、Googleが今回、これらすべての製品で被害を確認したという意味ではありません。
製造業では生産停止につながる可能性も
製造業では、受発注、生産計画、設備保全、在庫管理など、さまざまな業務でITシステムが利用されています。
例えば、社外と接続している業務システムが攻撃され、必要な情報を確認できなくなった場合を考えてみましょう。
受注情報が確認できなければ、生産指示や出荷判断に支障が出る可能性があります。
設備の保守情報や作業履歴へアクセスできなくなれば、トラブル発生時の対応にも影響します。
さらに、攻撃者が取得した認証情報などを使って別のシステムへ侵入した場合、被害が広がるおそれもあります。
そのため、製造業ではシステムの安全性だけでなく、システムが利用できなくなった場合にも、どこまで業務を継続できるかを考えておく必要があります。
中小企業は何をすべきか?優先して見直す5つの対策
今回の発表を受けて、中小企業が直ちに高額なAIセキュリティ製品を導入する必要があるわけではありません。
重要なのは、既に知られている基本的なセキュリティ対策を、適切なタイミングで実施できる体制を整えることです。
独立行政法人情報処理推進機構(IPA)は、2026年3月27日に「中小企業の情報セキュリティ対策ガイドライン」第4.0版を公開しています。
このガイドラインでは、基本的な安全対策に加え、バックアップやWebサイトの安全な運用なども重視されています。
公式資料:IPA「中小企業の情報セキュリティ対策ガイドライン」
対策① 外部公開システムの更新状況を確認する【最優先】
最初に確認したいのが、インターネットからアクセスできるシステムです。
例えば、次のようなものがあります。
- WordPress本体・テーマ・プラグイン
- VPNやリモート接続機器
- 社外公開しているWebアプリケーション
- 自社管理のクラウドサーバー
- ファイアウォールなどのネットワーク機器
これらについて、現在のバージョンとメーカーが公開しているセキュリティ更新情報を確認します。
対応が必要な場合は、影響を評価して速やかに更新します。
特に、実際に悪用されている脆弱性や、外部から攻撃可能な重大な脆弱性は優先的に対応する必要があります。
ただし、生産管理システムなど、停止すると業務に影響する仕組みでは、更新前の動作確認やバックアップも重要です。
担当者の目安: 情報システム担当者、Webサイト管理者、外部保守会社
対策② 管理しているIT資産を一覧化する
次に、自社で使用しているサーバーやサービスを把握します。
例えば、次のような項目です。
- システム・機器名
- 利用目的
- 管理責任者
- 保守会社
- 使用しているソフトウェアとバージョン
- インターネットから接続できるか
- 最終更新日
管理対象が明確になっていなければ、セキュリティ情報が公表されても、自社が影響を受けるか判断できません。
すべてを高度な管理システムで管理する必要はありません。
最初はExcelなどで一覧を作成する方法でも構いません。
重要なのは、誰が何を管理しているのかを把握することです。
担当者の目安: 情報システム担当者、総務部門、各システムの管理責任者
対策③ 多要素認証と管理者権限を見直す
攻撃者がシステムへの侵入を試みる際、脆弱性だけでなく、盗まれたIDやパスワードを悪用する場合もあります。
そこで重要になるのが、多要素認証(MFA)です。
多要素認証とは、パスワードに加えて、スマートフォンによる認証など、異なる種類の確認方法を組み合わせる仕組みです。
特に、クラウドサービスやVPN、サーバー管理画面などでは導入を検討する必要があります。
また、管理者権限を持つアカウントが多すぎないかも確認しましょう。
必要のない社員へ管理者権限を付与している場合には、権限を見直すことが重要です。
担当者の目安: 情報システム担当者、クラウドサービス管理者
対策④ バックアップと復旧手順を確認する
サイバー攻撃への対策では、侵入を防ぐことだけでなく、被害が発生した場合の復旧も重要です。
IPAは2026年のガイドライン改訂で、基本対策にバックアップを追加しました。
企業では、重要な業務データを定期的にバックアップし、復旧できる状態を維持する必要があります。
確認したいのは、次のような内容です。
- 何のデータをバックアップしているか
- どこに保存しているか
- どの頻度で取得しているか
- 攻撃によってバックアップも消されないか
- 実際に復旧できるか
特にランサムウェアなどの被害を想定する場合は、通常の管理環境から隔離したバックアップや、変更・削除されにくい保存方法も検討します。
単にバックアップを取得するだけでなく、復元テストを行うことが重要です。
担当者の目安: システム管理者、外部保守会社、業務部門責任者
対策⑤ 攻撃を受けた場合の初動対応を決める
最後に、サイバー攻撃や不審なアクセスを確認した際の対応手順を決めておきましょう。
例えば、次のような項目です。
- 誰に最初に連絡するか
- 誰がシステム停止を判断するか
- 外部の保守会社へどう連絡するか
- ログや証拠をどう保存するか
- 顧客・取引先への連絡を誰が判断するか
実際に攻撃を受けてから担当者を探していると、対応が遅れる可能性があります。
特にIT担当者が少ない中小企業では、外部保守会社やセキュリティ専門会社との連絡方法を事前に決めておくことが重要です。
担当者の目安: 経営者、情報システム責任者、各部門長
DX担当 ちゃま男AIを使った攻撃が増えるなら、会社でもAIを使ったセキュリティ対策を導入しないといけないのでしょうか?
ちゃま男の先輩AIを使った防御技術も選択肢の一つだけど、最初に必要なのは基本対策だよ。更新していないシステムを放置したまま高性能なツールを導入しても、リスクが十分に下がるとは限らないんだ。
自社のセキュリティ対策を確認できるIPAの無料診断
「何から確認すればよいかわからない」という場合は、IPAが公開している「5分でできる!情報セキュリティ自社診断」を活用できます。
この診断は、中小企業が現在のセキュリティ対策状況を確認するためのものです。
2026年の改訂では、Webサイトやネットワークの管理に関する項目も追加されています。
診断の結果、対策できていない項目や、実施状況がわからない項目があれば、改善の優先順位を決める材料になります。
IPA「中小企業の情報セキュリティ対策ガイドライン・自社診断」
また、従業員向けの基本的な教育には、IPAが公開している無料の「5分でできる!情報セキュリティポイント学習」も活用できます。
AIを使った攻撃と、AIそのものを狙う攻撃は異なる
AIに関係するセキュリティ問題には、今回とは異なる種類の攻撃もあります。
例えば、AIが読み込むWebページやメールなどに悪意ある指示を埋め込み、AIの動作を誘導する「プロンプトインジェクション」です。
今回のニュースは、攻撃者がAIを利用して、ソフトウェアの弱点を探し、攻撃の一部を自動化する問題です。
一方、プロンプトインジェクションは、業務で利用するAIが外部からの不正な指示に従ってしまうリスクです。
両者は異なりますが、AIの活用が進むことで新しいセキュリティ上の検討が必要になる点は共通しています。
【関連記事リンク挿入:以下のリンクをこの位置に掲載。公開前に編集指示のみ削除】
関連記事:AIが勝手に社内情報を持ち出す?プロンプトインジェクションの仕組みと対策
まとめ|AI時代に重要なのは、基本対策を迅速に実行すること
Googleの今回の調査は、AIによってサイバー攻撃の一部が自動化され、攻撃準備の時間が短縮される可能性を示しています。
特に、ソフトウェアの更新情報を利用した脆弱性攻撃では、企業が対応するまでの時間的な余裕が小さくなる可能性があります。
だからこそ、中小企業が今から取り組むべきことは明確です。
- 外部公開システムの更新状況を確認する
- 管理している機器・サービスを把握する
- 多要素認証と管理者権限を見直す
- バックアップと復旧方法を確認する
- 被害発生時の連絡先と対応手順を決める
これらはAIが登場する以前から重要とされてきた対策ですが、攻撃が高速化する時代には、対応の遅れがさらに大きなリスクになる可能性があります。
明日からできる第一歩として、まずは自社のWordPress、VPN、外部公開システムの更新状況を確認してみてください。
高度なセキュリティ製品を導入する前に、見落としている基本対策がないかを確認することが重要です。
参考資料
- Google Threat Intelligence Group「GTIG AI Threat Tracker: Agentic Threat Activity Crosses a Significant Threshold」(2026年11月16日)
- Google Threat Intelligence Group・Mandiant「ARTEX and Friends: Enter Agentic Offensive Frameworks」(2026年10月31日)
- IPA「中小企業の情報セキュリティ対策ガイドライン」第4.0版(2026年3月27日公開)
- IPA「5分でできる!情報セキュリティポイント学習」
※本記事は2026年11月17日時点の公式情報を基に作成しています。Googleが確認した攻撃用フレームワークの仕組みと、すべての攻撃工程が完全自律化したことは区別しています。中小企業や製造業への影響は、一般的なシステム構成を想定した実務上の考察であり、今回の調査で特定の日本企業に被害が確認されたことを意味するものではありません。