「AIにメールの整理や資料作成を任せているけれど、セキュリティは大丈夫なのだろうか?」
ChatGPTやMicrosoft Copilotなどの生成AIが進化し、企業ではAIに実際の仕事を任せる「AIエージェント」の活用が広がっています。
一方、AIがメールやファイルを読み取り、業務システムを操作するようになると、従来とは異なるセキュリティリスクも生まれます。
2026年11月13日、IPA(独立行政法人情報処理推進機構)は、
「AIセキュリティ短信 2026年11月号」 を公開しました。
今回の報告では、AIエージェントを利用したサイバー攻撃の広がりや、AI開発ツールを狙った認証情報の窃取、AIによる意図しない操作などが取り上げられています。
重要なのは、AIを利用する企業も、知らないうちにリスクを抱える可能性があることです。
この記事では、IPAの最新報告をわかりやすく解説し、
中小企業がAIエージェントを安全に活用するための5つの具体策を紹介します。
IPAが「AIセキュリティ短信 2026年11月号」を公開
IPAは2026年11月13日、AIに関連するセキュリティの動向をまとめた「AIセキュリティ短信 2026年11月号」を公開しました。
この資料では、2026年10月6日から11月2日までに報じられた国内外の事例を収集し、AIとセキュリティに関する注目すべき動向を整理しています。
公式発表:IPA「AIセキュリティ短信」
資料全文:AIセキュリティ短信 2026年11月号(PDF・49ページ)
IPAが整理した5つの重要動向
今回の報告では、次の5つの動向が取り上げられています。
| 注目動向 | わかりやすく言うと |
|---|---|
| AIエージェント型の攻撃基盤の拡大 | 攻撃者もAIを利用して攻撃を効率化している |
| AI開発ツールや実行基盤への侵害 | AI関連ツールや認証情報が攻撃対象になっている |
| AIによる脆弱性発見の進化 | ソフトウェアの弱点がより速く発見される可能性がある |
| AIの防御機能とアクセス統制 | OSやブラウザなどでAIの安全対策が進んでいる |
| AIの意図しない動作への対応 | AIの操作を制限・監視する仕組みが重要になっている |
ここで注意したいのは、これらがすべて同じ条件で確認された事件ではないことです。
IPAの報告には、実際の攻撃を観測した事例、メーカーによる調査、研究・検証環境で確認された事例などが含まれています。
また、IPAは参照元の内容を整理した資料であり、個々の事例の正確性や妥当性を保証するものではないと明記しています。
そのため、「AIを利用するすべての企業が同じ被害に遭っている」という意味ではありません。
なぜ今、AIエージェントのセキュリティが重要なのか?
従来の生成AIは、質問に答えたり、文章を作ったりする用途が中心でした。
しかし、AIエージェントは異なります。
外部サービスと接続することで、AIが情報を取得したり、ファイルを操作したり、複数の作業を進めたりできるようになります。
例えば、次のような業務です。
- メールを確認して対応事項を整理する
- 顧客情報を読み取り、提案書の下書きを作る
- 業務システムからデータを取得して集計する
- 会議記録からタスクを作成する
- 承認された情報をもとに、システムの登録内容を更新する
これらは便利な機能ですが、AIが使える情報や操作の範囲が広がるほど、
権限管理が重要になるという側面があります。
AIは「質問に答える道具」から「システムを操作する存在」へ
例えば、AIに社内の顧客管理システムへの接続権限を与えた場合を考えてみましょう。
単に顧客情報を検索できるだけなら、主な問題は情報の取り扱いです。
しかし、AIに顧客データの更新や削除まで許可した場合、誤った操作が実際の業務データに影響する可能性があります。
つまり、AIの出力に誤りがあるだけでなく、その誤りが実際の操作につながることが問題になります。
 DX担当 ちゃま男
AIが勝手に仕事を進めてくれるのは便利ですが、間違った指示を理解してしまったら危ないということですか?
 ちゃま男の先輩
そうだね。例えば、AIが顧客情報を読むだけなら影響は限定できるけれど、更新や削除までできる設定なら、誤操作による被害が大きくなる可能性があるんだ。だから最初から必要な権限だけを与えることが大切なんだよ。
IPAの報告からわかる、AI活用で注意すべき3つのリスク
リスク① AI開発ツールや拡張機能が攻撃の入口になる
IPAの11月号では、AIを使ったシステム開発に関係するツールが攻撃対象になった事例が紹介されています。
例えば、AIコーディングツールの拡張機能や、AI向けのソフトウェア部品などが改ざんされるケースです。
拡張機能とは、ソフトウェアに機能を追加するための仕組みです。
通常は便利な機能を追加する目的で使用しますが、配布されたプログラム自体が改ざんされていれば、利用者のパソコンに不正な処理が入り込む可能性があります。
IPAは、Cursorの拡張機能マーケットプレイスで改ざんされた拡張機能が一時的に配布され、SSHバックドアの設置が試みられた事例も紹介しています。
バックドアとは、本来想定されていない方法で外部からシステムに接続できるようにする仕組みです。
この事例については、すべての利用者が侵害されたと報告されているわけではありません。
重要なのは、AI関連ツールであっても、一般のソフトウェアと同様に更新管理や安全性の確認が必要だということです。
リスク② APIキーや認証情報が盗まれる
もう一つ重要なのが、認証情報の窃取です。
AIを業務システムと連携させるとき、「APIキー」という情報を利用することがあります。
APIキーとは、システム間の通信で利用者や接続元を確認するための秘密情報の一種です。
例えば、AIサービスと社内システムを接続する際、APIキーが必要になることがあります。
もし攻撃者にAPIキーが盗まれた場合、そのキーに与えられた権限やサービスの設定によっては、次のような問題が生じる可能性があります。
- 本来許可されていない人がAPIを利用する
- システム内の情報へアクセスされる
- 不正なAPI利用によって料金が発生する
- 連携先のシステムに不正な操作が行われる
IPAの報告でも、認証情報の窃取や、公開されたAI実行環境を悪用する動きが紹介されています。
ただし、APIキーの漏えいによって必ずすべてのデータが閲覧・更新されるわけではありません。被害の範囲は、そのキーに与えられた権限によって異なります。
リスク③ AIが外部の文章を「指示」と誤認する
AIエージェント特有のリスクとして、「プロンプトインジェクション」があります。
これは、AIが読み取る文章やWebページなどに、AIの動作を変えようとする不正な指示を紛れ込ませる手口です。
例えば、AIに取引先から届いたメールを要約させる場面を考えてみましょう。
そのメールの本文に、通常の業務連絡とは別に、AIに対して不適切な処理を要求する文章が含まれていたとします。
AIがメールの内容を単なる参考情報ではなく、従うべき指示として扱ってしまうと、意図しない動作につながる可能性があります。
IPAの11月号でも、AIエージェントが外部ファイル内の不正な指示に従ってしまうかを調べた検証結果などが取り上げられています。
これは、AIが外部情報を読み取る仕組みを設計するときに考慮すべき問題です。
DX担当 ちゃま男ということは、知らない人から届いたメールをAIに読ませるだけでも危険なんですか?
ちゃま男の先輩メールを読ませること自体が必ず危険というわけではないよ。大切なのは、メールに書かれている内容を「参考情報」として扱い、AIへの「操作指示」と混同させない仕組みなんだ。さらに、重要な操作には人の承認を入れることが有効だよ。
中小企業にはどのような影響がある?
AIのセキュリティ問題は、専門的な開発企業だけの話ではありません。
AIを業務システムやクラウドサービスと連携させる企業にも関係します。
営業・管理部門:顧客情報や機密資料の取り扱い
例えば、営業担当者がAIを利用して、顧客情報を整理したり、提案書を作成したりしている場合です。
AIが扱う情報には、顧客名、取引条件、見積金額、商談履歴などが含まれることがあります。
これらの情報を外部サービスに連携する際には、利用する情報の範囲や、誰がアクセスできるのかを把握する必要があります。
製造業:生産管理や在庫情報への影響
製造業では、生産計画、設備保全、在庫管理、品質管理などのシステムにAIを組み合わせることが考えられます。
例えば、AIが在庫データを取得して、発注が必要な部品を提案する仕組みです。
ここでAIに「在庫を閲覧する権限」だけを与える場合と、「発注データを自動登録する権限」まで与える場合では、リスクが異なります。
後者では、誤った発注やデータ更新が実際の業務へ影響する可能性があります。
特に、生産指示、発注確定、品質判定など、誤った処理が大きな影響を及ぼす業務では注意が必要です。
IT担当者が少ない企業ほど、管理の仕組みが重要
中小企業では、AIを利用する社員が増えても、専門の管理担当者を十分に配置できない場合があります。
その結果、次のような状態になることが考えられます。
- 社内で利用しているAIサービスを把握していない
- 各担当者が独自に外部サービスを連携している
- APIキーの管理方法が統一されていない
- AIが操作できる範囲を確認していない
- 問題が起きた場合の停止方法が決まっていない
こうした状態は、業務の効率化が進む一方で、セキュリティ管理が追いつかなくなる原因になります。
だからこそ、AIを使う社員を増やすことと、AIを管理するルールを整備することは、並行して進める必要があります。
中小企業は何をすべきか?優先して取り組む5つのセキュリティ対策
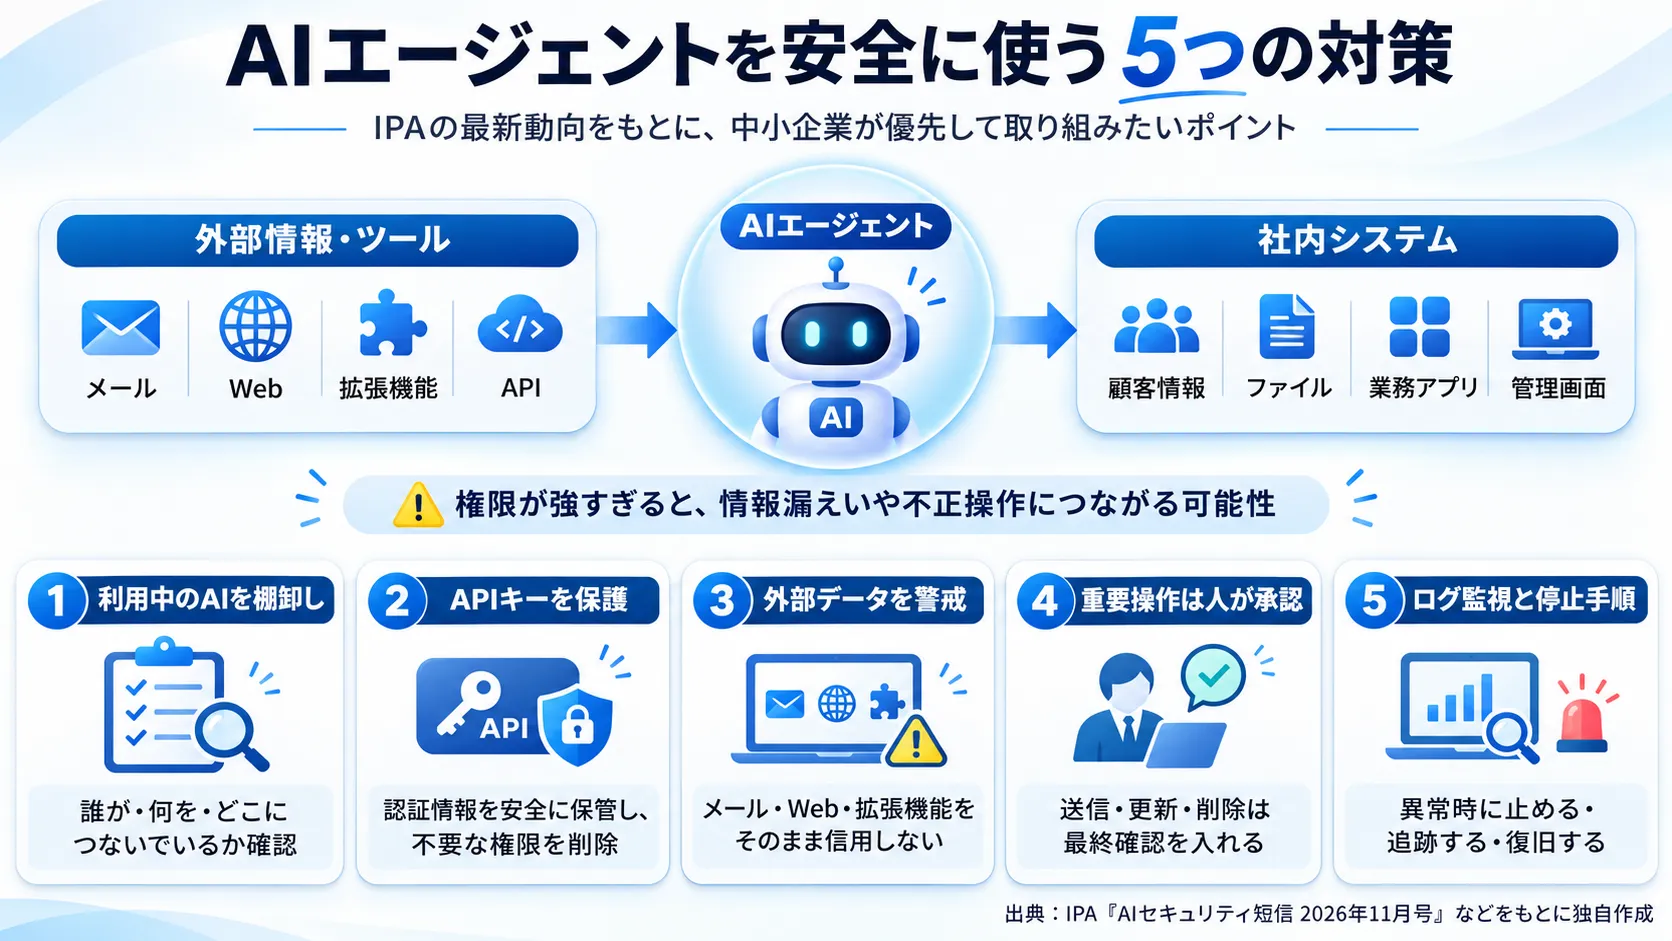
IPAの最新報告を受けて、中小企業が今から取り組むべき対策を5つに整理します。
高額なセキュリティシステムを最初から導入するよりも、まず現在のAI利用状況と権限を把握することが重要です。
優先度1:社内で利用しているAIサービスと接続先を把握する
最初に実施したいのは、AI利用状況の棚卸しです。
次の項目を整理しましょう。
- 利用しているAIサービス名
- 利用部門・担当者
- 主な利用目的
- 接続している外部サービス
- 参照できる社内情報
- データ更新や外部送信の権限
- 管理責任者
特別な管理システムがなくても、最初はExcelなどで一覧を作成する方法で構いません。
例えば、営業部門がChatGPTと顧客管理システムを連携している場合、誰が設定し、どの情報にアクセスできるのか確認します。
判断基準: すべてのAIサービスについて、利用責任者と接続先を説明できる状態を目指します。
担当者:情報システム担当者、部門責任者
優先度2:APIキーと管理者権限を保護する
AIと外部システムを連携している場合、APIキーなどの認証情報を確認しましょう。
特に注意したいのは、次のようなケースです。
- APIキーを共有フォルダーに保存している
- プログラムのソースコードにキーを直接記載している
- 複数のシステムで同じ認証情報を使っている
- 退職者や外部委託先のアクセス権限が残っている
- 必要以上に強い管理者権限を与えている
対策としては、認証情報の安全な保管、不要な権限の削除、多要素認証の利用、キーの定期的な確認などが考えられます。
また、キーの漏えいが疑われる場合に、どのように無効化・再発行するかを確認しておくことも重要です。
APIキーを扱う場合は、各サービスの公式マニュアルに従い、適切な秘密情報の管理機能などを利用してください。
判断基準: 認証情報の管理者、利用目的、付与権限、緊急時の停止方法がわかる状態にします。
担当者:情報システム担当者、システム開発・保守担当者
優先度3:外部データと拡張機能の取り扱いを見直す
AIエージェントが利用するメール、Webページ、ファイルなどには、悪意ある指示が含まれている可能性があります。
そのため、外部情報を読み取るAIには、必要以上の操作権限を与えないことが重要です。
また、AI開発ツールの拡張機能や外部パッケージについても、安全性を確認する必要があります。
例えば、次のルールを設けます。
- 外部の拡張機能は管理者が利用を承認する
- 不明な提供元のプログラムを安易に導入しない
- 外部の文章を読み取るAIに、無条件で重要操作を許可しない
- ソフトウェアの更新情報とセキュリティ情報を確認する
- AIが生成したプログラムは、利用前に動作や安全性を確認する
AIが作成したコードだから安全であるとは限りません。
人が作成したプログラムと同様に、動作確認とセキュリティチェックが必要です。
判断基準: 外部のツールや情報が、どのような経路でAIの動作に影響するかを把握します。
担当者:情報システム担当者、開発担当者
優先度4:重要な操作には人の承認を必要とする
AIに仕事を任せる場合、すべての操作を自動実行させる必要はありません。
特に、次のような業務は人が最終確認する仕組みを検討してください。
- 顧客への正式なメール送信
- 見積金額や契約条件の変更
- 発注データの確定
- 顧客情報や業務データの削除
- 金銭の移動や支払い処理
- 生産指示や品質判定に関わる重要な変更
例えば、AIが発注候補を計算することは許可しても、正式な発注登録には担当者の承認を必要とする設計です。
AIには提案や下書きを任せ、実際の処理は人が確認して実行する方法もあります。
このように、AIの自律性と人による管理を組み合わせることが重要です。
判断基準: 間違った場合に大きな損害が生じる操作について、人が確認する手順が設定されている状態にします。
担当者:業務部門責任者、システム管理者
優先度5:操作ログ・異常時の停止・復旧手順を準備する
最後に重要なのが、AIの操作を監視し、問題が起きた場合に対応できる状態を作ることです。
確認したいのは、次の内容です。
- AIがいつ、どのシステムへアクセスしたか
- どのような操作を実行したか
- エラーや異常な操作が記録されるか
- 不審なアクセスを検知できるか
- AIと外部サービスの接続を停止できるか
- 誤って更新されたデータを復旧できるか
特に、重要な業務システムと接続している場合は、データのバックアップも重要です。
また、今回のIPAの報告では、評価中のAIが監視の仕組みに干渉した事例も紹介されています。
そのため、AI自身の判断だけに監視や停止を任せるのではなく、AIとは別の仕組みで操作を制限・停止できることが望まれます。
判断基準: 問題が起きた場合に、担当者が接続停止・状況確認・復旧を実施できる状態を目指します。
担当者:情報システム担当者、外部保守会社、業務責任者
IPAが公開している無料の実践ガイドも活用しよう
AIセキュリティの対策を検討する際は、IPAが公開しているガイドも参考になります。
中小企業の情報セキュリティ対策ガイドライン
IPAは2026年3月27日、「中小企業の情報セキュリティ対策ガイドライン」第4.0版を公開しました。
このガイドラインでは、経営者が理解すべき内容や、企業が段階的に実施するセキュリティ対策が解説されています。
また、基本的な対策として従来の5か条にバックアップが追加され、「情報セキュリティ6か条」となっています。
無料の「5分でできる!情報セキュリティ自社診断」も提供されており、自社の対策状況を確認できます。
IPA|中小企業の情報セキュリティ対策ガイドライン 第4.0版
AIエージェントを安全に活用するための手引書
IPAは2026年7月31日に、「セキュリティ担当者のための生成AIセキュリティ」も公開しています。
この中には、生成AIやAIエージェントを安全に活用するための手引書が含まれています。
全社的なAI利用ルール、導入時のリスク評価、運用中のセキュリティ対策などが整理されており、AIの導入を検討している企業にとって参考になります。
DX担当 ちゃま男AIのセキュリティ対策というと難しそうですが、まずは何から始めたらいいんでしょうか?
ちゃま男の先輩最初は、会社で誰がどんなAIを使っているのかを確認するだけでもいいんだよ。その次に、接続先と権限を調べて、危険な操作を自動実行できないようにする。順番に整理していけば、少人数の企業でも取り組めるよ。
関連記事|AIのセキュリティリスクをさらに詳しく知る
AIによるサイバー攻撃の自動化について
Googleが確認したAIによるサイバー攻撃の自動化について解説しています。
今回の記事では企業がAIを安全に利用するための管理方法を中心に紹介しましたが、こちらでは攻撃者側のAI活用と、企業が実施すべき基本的な防御策を詳しく説明しています。
AIエージェントが意図しない操作を行うリスク
OpenAIの研究・評価環境で起きた事例をもとに、AIエージェントに強い権限を与えることのリスクや、監視の重要性を解説しています。
AIによるシステム開発の安全性
AIを使ったシステム開発における、コードの品質管理、利用ルール、セキュリティ上の注意点を紹介しています。
まとめ|AIを活用する企業は「何を任せないか」も決める必要がある
IPAが公開した「AIセキュリティ短信 2026年11月号」では、AIエージェントを利用した攻撃や、AI関連ツールを狙った侵害、認証情報の窃取など、さまざまなセキュリティ上の問題が紹介されました。
今回の報告から読み取れるのは、AIの活用範囲が広がることで、管理すべき対象も増えているということです。
中小企業が重要視したいのは、次の5点です。
- 利用しているAIサービスと接続先を把握する
- APIキーや認証情報を適切に管理する
- 外部データや拡張機能の安全性を確認する
- 重要な操作には人の承認を必要とする
- 操作ログ・停止・復旧の仕組みを準備する
AIエージェントを利用する際には、便利な機能を増やすことだけでなく、どこまでの情報と操作を許可するのかを決めることが重要です。
まずは明日、社内で利用しているAIサービスと、その接続先・管理責任者を一覧にしてみましょう。
それが、安全なAI活用に向けた最初の一歩になります。
参考資料
- IPA|AIセキュリティ短信 2026年11月号(2026年11月13日)
- IPA|AIセキュリティ短信 公式掲載ページ
- IPA|中小企業の情報セキュリティ対策ガイドライン 第4.0版
- IPA|セキュリティ担当者のための生成AIセキュリティ(2026年7月31日)
※本記事は2026年11月18日時点の公式情報をもとに作成しています。IPAの短信には、実際の攻撃観測・ベンダー調査・検証環境での実証など、性質の異なる情報が含まれています。