生成AIを使えば、プログラミングの専門知識がなくても、社内業務に役立つアプリを比較的簡単に試作できるようになってきました。
例えば、Claude Codeに指示して見積計算ツールを作ったり、ExcelやCSVのデータをグラフ化するHTMLアプリを作成したりすることができます。
では、AIが作ったアプリは、そのまま社内で利用しても問題ないのでしょうか。
結論から言うと、AIが生成したアプリも、通常の業務システムと同様に、安全性と運用管理の確認が必要です。
見た目が整っていて、正しく動作しているように見えても、情報漏えいにつながる仕組みや、誤った計算処理が含まれている可能性があります。
この記事では、AI製アプリを社内運用する際に注意すべきリスクと、公開前に確認したい5つのポイントを、中小企業の実務に合わせて解説します。
Claude Codeを使ったHTMLアプリの作成方法や、HTMLファイルの配布・Artifacts・社内Web公開の違いについては、関連記事「Claude Codeで社内業務アプリを自作・共有!HTMLアプリの作り方と活用例」で詳しく解説しています。
AIで業務アプリを作れることと、安全に運用できることは別
AIによるアプリ開発が身近になっている
Claude CodeなどのAI開発ツールは、自然な文章による指示からプログラムを作成したり、既存のコードを修正したりできます。
特にHTMLとJavaScriptを組み合わせた小規模なアプリなら、画面と計算処理をまとめて作成できる場合があります。
こうしたAIを使ったプログラム開発は「バイブコーディング」と呼ばれることもあります。
ただし、AIがコードを生成したからといって、そのコードの品質が保証されるわけではありません。
AIは、業務に必要な条件や社内ルールをすべて理解しているとは限りません。また、プログラムに不具合やセキュリティ上の問題が含まれていても、見た目だけでは判断できないことがあります。
安全性には2つの観点がある
AI製アプリを検討するときは、次の2つを分けて考えましょう。
① AIでアプリを開発するときの安全性
- AIへ機密情報を送信していないか
- 顧客データや個人情報を入力していないか
- 利用するAIサービスの契約条件は適切か
- AIがアクセスできるファイルやシステムの範囲は適切か
② 完成したアプリを使用するときの安全性
- 業務データをどこに保存するか
- 誰がデータを閲覧・編集できるか
- 外部へ情報が送信されないか
- 計算や処理が正しく実行されるか
- 障害やデータ消失に対応できるか
例えば、開発中は安全に作業していても、完成したアプリに適切なアクセス制御がなければ問題になる可能性があります。
反対に、完成したHTMLアプリがオフラインで動作する設計であっても、開発時に機密情報をAIへ送信していたなら、別の情報管理上のリスクが残ります。
 DX担当 ちゃま男
AIで作ったアプリを自分のパソコンで使うだけなら、情報漏えいの心配はないですよね?
 ちゃま男の先輩
必ずしもそうとは限らないよ。アプリが外部のサービスと通信する設計かもしれないし、開発中にAIへどんな情報を渡したかも重要なんだ。保存先や通信の仕組みまで確認する必要があるよ。
IPAも中小企業の情報セキュリティ対策を重視
2026年3月27日、独立行政法人情報処理推進機構(IPA)は「中小企業の情報セキュリティ対策ガイドライン」第4.0版を公開しました。
このガイドラインは、経営者が認識すべき事項と、実務担当者が段階的に実施する対策を整理したものです。
2026年9月30日には、情報セキュリティ6か条の解説編や、自社診断の解説編も公開されています。
AI製アプリに特化したガイドラインではありませんが、社内で独自に作成した業務システムを管理する際にも参考になります。
公式資料:IPA「中小企業の情報セキュリティ対策ガイドライン」
重要なのは、専任の情報システム担当者がいない企業でも、管理体制や基本ルールの整備を避けられないということです。
AI製アプリで起こり得る5つのリスク
① 機密情報が意図せず外部へ送信される
作成したアプリが外部のAPIやライブラリを利用している場合、インターネット通信が発生することがあります。
APIとは、異なるシステム間でデータや機能をやり取りするための窓口です。
例えば、社内の原価計算ツールに入力した情報を、外部のAIサービスへ送信する構成になっていれば、その通信について適切な確認が必要です。
また、アプリ開発時のAI利用にも注意が必要です。
Anthropicの公式ドキュメントでは、個人向け契約と法人向け契約で、データのモデル学習への利用条件が異なることが説明されています。
法人向け契約では原則として顧客のコードやプロンプトを学習に使用しない方針ですが、明示的にデータ提供へ同意する場合などの例外があります。
個人向け契約では、利用者のデータ利用設定によって扱いが変わります。
「AIサービスに入力したデータは絶対に学習されない」と一律に考えず、契約と設定を確認しましょう。
参考:Claude Code公式ドキュメント「Data usage」
② 誰でもデータを閲覧・変更できてしまう
HTMLファイルを社内で配布する場合、ファイルの配布範囲を限定することはできます。
しかし、それだけでアプリ内部の利用者認証や操作権限が実装されるわけではありません。
例えば、製造原価の情報を表示するアプリであれば、誰がその情報を閲覧できるのかを明確にする必要があります。
また、Webアプリの場合には、単にログイン画面があるだけでは十分とは限りません。
ログインした利用者が他の人のデータを閲覧・変更できないか、といった権限の確認も必要です。
③ 計算ミスや処理ミスが業務に影響する
AIが作成したアプリは、見た目が完成していても、計算ロジックに問題が含まれる可能性があります。
例えば、製造業の原材料必要数量を計算する場合を考えてみましょう。
次の条件を誤ると、実際の発注数量に影響します。
- gとkgなどの単位換算
- 歩留まりの計算
- 最小発注単位
- 小数点の端数処理
- 在庫数量の差し引き
特に発注数量や見積価格を自動決定するアプリでは、間違いが直接的な損失につながるおそれがあります。
④ データが消失したときに復旧できない
ブラウザ内にデータを保存する小規模なアプリでは、利用環境によってデータが消えたり、別のPCから参照できなかったりする場合があります。
また、JavaScriptのlocalStorageなどによる保存は、共通データベースやバックアップの代わりではありません。
ローカルHTMLファイルから利用する場合には、ブラウザごとの挙動にも注意が必要です。
「保存ボタンを押せたこと」と「安全に保存・復旧できること」は違います。
⑤ 作成者しか修正できない
担当者がAIを使って便利なツールを作成したとしても、その人が異動・退職すると、修正方法がわからなくなることがあります。
また、最新版のファイルを管理していなければ、社員ごとに異なるバージョンを使い続けてしまう可能性もあります。
小規模なツールでも、誰が管理するのかを明確にすることが重要です。
中小企業は何をすべきか?社内公開前の5つの確認
AI製アプリを継続して使用する前に、以下の5項目を確認しましょう。
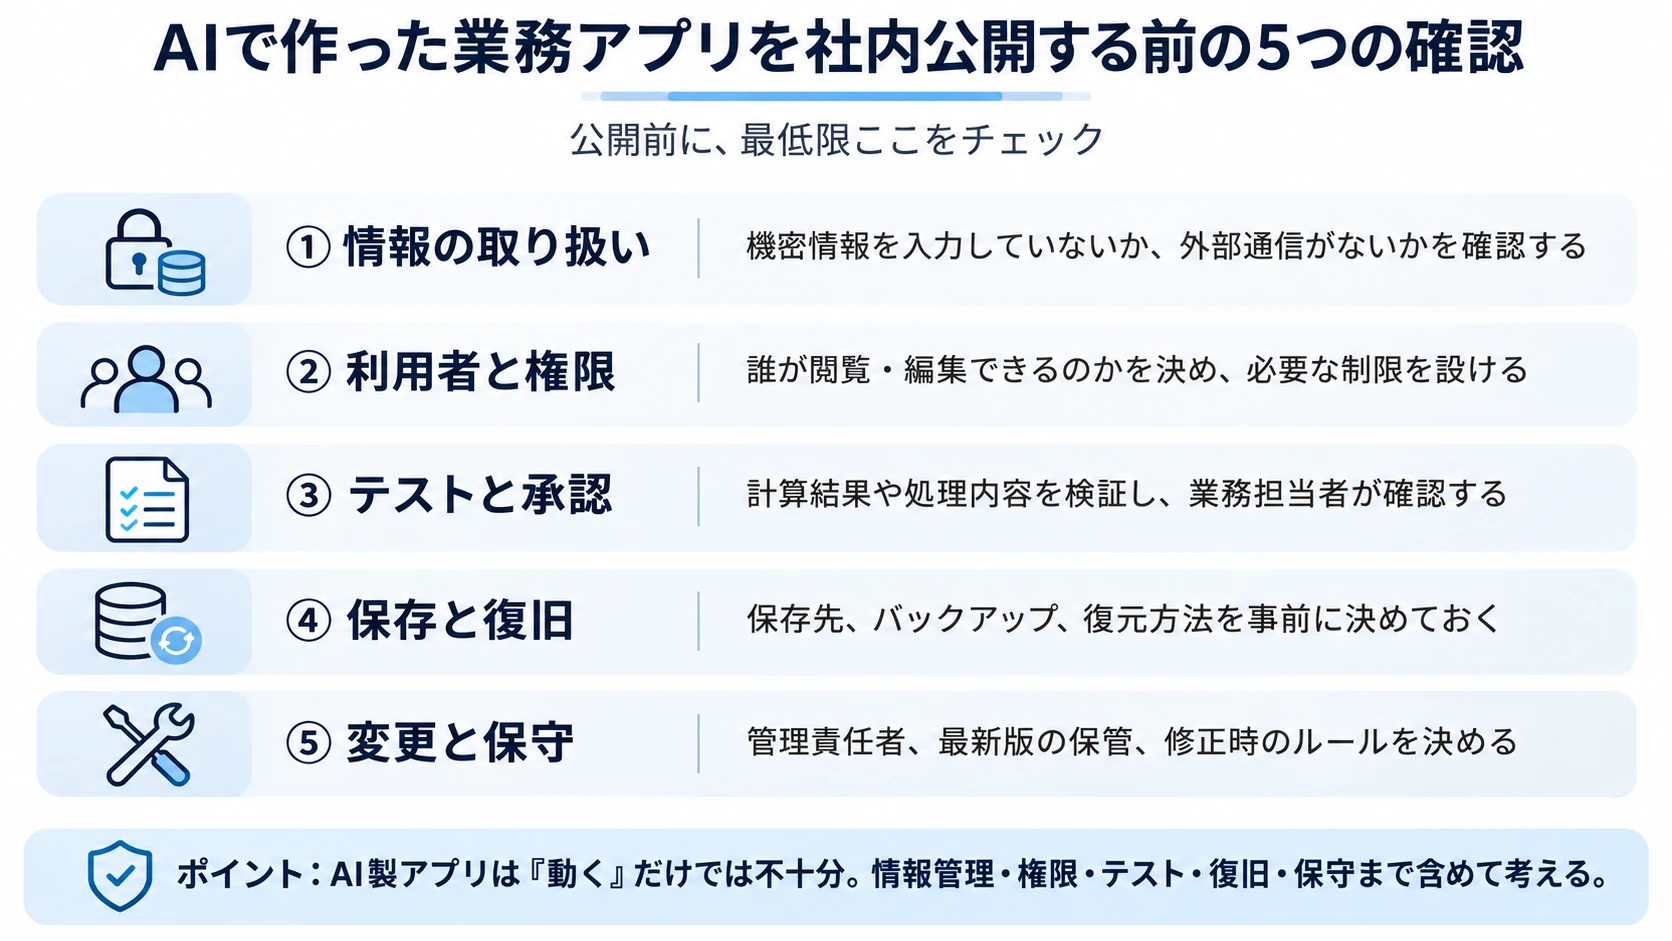
優先度1:扱う情報と外部通信を確認する
最初に、そのアプリがどのような情報を取り扱うかを整理します。
例えば、以下のように分類します。
| 情報の種類 | 具体例 |
|---|---|
| 公開情報 | 公開済みの製品情報 |
| 一般的な社内情報 | 架空データ、一般的な計算条件 |
| 機密性の高い情報 | 顧客情報、仕入価格、製造原価 |
| 特に注意が必要な情報 | 個人情報、認証情報、営業秘密 |
機密性の高い情報を扱う場合は、AIへの入力条件、データの保存先、外部通信などを事前に確認してください。
また、APIキーやパスワードなどをHTMLやJavaScriptのコードへ直接埋め込まないことも重要です。
優先度2:利用者とアクセス権限を決める
誰が利用し、何ができるのかを整理します。
例えば、次のような項目です。
- 利用できる社員
- データを閲覧できる社員
- データを登録・変更できる社員
- アプリの設定を変更できる管理者
利用者ごとに情報を制限する必要がある場合は、適切な認証・認可機能を備えた構成を選びましょう。
特に、HTMLの画面上でボタンを隠すだけでは、データアクセスの権限制御として十分ではありません。
IPAの「安全なウェブサイトの作り方」でも、アクセス制御や認可制御の欠落によるリスクが解説されています。
優先度3:業務ルールと計算結果を検証する
アプリの動作確認は、正常な入力だけで終わらせないようにしましょう。
最低限、次のパターンを確認します。
- 正常な数値を入力した場合
- 必須項目が未入力の場合
- 想定外の文字やマイナス値を入力した場合
- 上限・下限の値を入力した場合
- 複数の入力項目に矛盾がある場合
計算結果が業務へ影響する場合には、正しい結果がわかっているテストデータを用意し、別の方法で計算した結果と照合します。
AI自身にテストを依頼することもできますが、重要な計算は業務担当者や第三者が確認することを推奨します。
優先度4:バックアップと復旧方法を確認する
データを保存するアプリでは、次の点を確認します。
- データの保存先はどこか
- バックアップはどの方法で取得するか
- バックアップから復元できるか
- データを誤って削除した場合にどうするか
- アプリが利用できない場合の代替手段はあるか
重要なのは、バックアップを取得することだけではありません。
実際に復元できるかをテストしておくことです。
優先度5:更新・保守のルールを決める
最後に、アプリを作った後の管理ルールを決めましょう。
例えば、次のような項目です。
- アプリ管理責任者
- ソースコードの保管場所
- バージョン管理方法
- 変更・修正時の承認者
- 障害発生時の連絡先
- 利用停止や廃止の判断方法
外部ライブラリを利用している場合は、脆弱性情報や更新状況を確認する担当者も必要です。
DX担当 ちゃま男小さなアプリでも、こんなに多くの確認が必要なんですか?
ちゃま男の先輩全部を大がかりにする必要はないよ。個人用の計算ツールと、全社員が使う在庫管理システムではリスクが違うからね。業務への影響に合わせて管理の強さを変えることが大切なんだ。
どこまで管理が必要?アプリの用途で判断しよう
AI製アプリをすべて同じ基準で管理する必要はありません。
例えば、次のように分類できます。
| 利用規模・用途 | 例 | 推奨する対応 |
|---|---|---|
| 個人利用・低リスク | 架空データの試算ツール | 計算確認、利用ルールの確認 |
| 部署内で利用 | CSV集計、社内データ分析 | 管理責任者、データ保管、更新管理 |
| 複数部署で継続利用 | 在庫管理、原価管理 | 認証、権限管理、バックアップ、テスト |
| 経営・生産に直結 | 受発注、基幹連携、生産指示 | より厳格な設計、レビュー、運用監視 |
※上記は記事独自の実務上の分類例であり、IPAが定めた正式なリスク区分ではありません。実際には情報の重要度や外部接続の有無なども考慮して判断してください。
製造業ではどんなことに注意すべき?
製造業では、業務データの誤りが現場の作業や納期に直結する場合があります。
例えば、次の2つのケースを比較してみましょう。
ケースA:原材料の必要数量を試算するツール
架空データを入力して必要数量を表示するだけのツールであれば、比較的小さな範囲から試せます。
計算結果を人が確認し、正式な発注処理は別のシステムで行うなら、業務上のリスクを抑えやすくなります。
ケースB:原材料の発注数量を自動確定するツール
在庫データを読み込み、必要数量を計算し、仕入先への発注にまでつなげる場合には、さらに多くの検討が必要です。
例えば、在庫の更新タイミング、発注済み数量、入力ミス、二重発注などの確認が必要です。
そのため、単なるHTMLファイルの配布だけでは十分でない場合があります。
このように、「データを表示する・試算する」と「業務データを確定・更新する」では、必要なシステム設計が異なります。
AIで自作するか、既存の業務システムを活用するか
AIによるアプリ開発が進化しても、すべての業務アプリを独自開発することが最適とは限りません。
社内で利用するシステムを選ぶ際には、作成の容易さに加えて、次の点を比較しましょう。
- 複数人で利用できるか
- アクセス権限を管理できるか
- データの履歴を残せるか
- バックアップと復旧が可能か
- 変更・改善を継続できるか
- 導入費用と保守費用は適切か
例えば、簡単な計算や画面の試作はAIで作り、複数部署で共有する重要な業務は、kintoneなどの既存プラットフォームを活用する方法もあります。
どの方法が適切かは、業務の重要度と利用範囲によって異なります。
業務システムの構築・運用を見直すなら
ラック・インターナショナル株式会社では、製造業を中心とした中小・中堅企業に向け、kintoneなどを活用した業務アプリの構築、システム連携、運用・改善支援を行っています。
小規模な業務ツールを全社利用へ発展させる場合には、個別のアプリだけでなく、既存システムとの役割分担やデータ管理も検討することが重要です。
まとめ|AI製アプリは「作った後」の管理が重要
Claude CodeなどのAI開発ツールにより、小規模な業務アプリを試作するハードルは下がりつつあります。
しかし、アプリが動くことと、社内で安全に継続利用できることは同じではありません。
特に、以下の5点を確認しましょう。
- 機密情報の取り扱いと外部通信
- 利用者とアクセス権限
- 計算・業務処理の正確性
- データ保存と復旧方法
- 更新・保守の管理体制
明日からできる第一歩は、社内で利用している自作ツールやAI製アプリを洗い出し、「誰が管理しているか」「どこにデータを保存しているか」を確認することです。
最初は小さな取り組みでも構いません。
便利なツールを作るだけでなく、安心して使い続けられる環境を整えていきましょう。
参考資料
- IPA「中小企業の情報セキュリティ対策ガイドライン」第4.0版
- IPA「安全なウェブサイトの作り方」
- IPA「アクセス制御や認可制御の欠落」
- Anthropic「Claude Code Security」
- Anthropic「Claude Code Data usage」
- MDN「Window: localStorage プロパティ」
※本記事は2026年11月16日時点の情報を基に作成しています。安全性の判断は、実際のシステム構成や取り扱う情報に応じて行う必要があります。