「会社の資料をAIに読み込ませて、内容をまとめてもらおう」
「社内システムのプログラムをAIに解析してもらおう」
「無料で使えるAIなら、費用もかからないから便利だ」
生成AIが身近になり、こうした使い方をする企業も増えているのではないでしょうか。
しかし、ここで一つ考えてみてください。
あなたがAIに入力した情報は、本当にそのAIだけで処理されているのでしょうか?
2026年9月10日、AI開発企業Anthropicは、DeepSeekを利用した一部のユーザーのリクエストが、利用者に知らされない形で別のAI「Claude」へ転送されていたとする調査結果を公表しました。
同社の報告には、企業の内部資料や政府系システムの認証情報などが、別のAIへ送られた事例も含まれています。
また、日本の個人情報保護委員会は2025年、DeepSeekが取得する個人情報を含むデータについて、中国国内のサーバーに保存され、中国の法律が適用されることを公表しています。
もちろん、これらの情報だけで「DeepSeekを使うと必ず機密情報が盗まれる」と断定することはできません。
しかし、企業が把握していない場所で重要な情報が処理・保存・転送される可能性があることは、経営上見過ごせない問題です。
今回は、日本政府の公表内容と2026年の最新調査をもとに、DeepSeekのデータの取り扱いと、中小企業が注意すべき情報セキュリティ上のリスクを解説します。
日本政府はDeepSeekについて何を注意喚起している?
2025年2月3日、個人情報保護委員会は「DeepSeekに関する情報提供」を公表しました。
その後、同年3月5日に内容を更新しています。
この公表資料では、DeepSeek社のプライバシーポリシーについて、主に次の2点が説明されています。
- DeepSeek社が取得する個人情報を含むデータは、中国国内のサーバーに保存されること。
- そのデータには、中国の法令が適用されること。
適用される法令には、中国の個人情報保護法、サイバーセキュリティ法、データセキュリティ法、国家情報法などが含まれます。
参考:個人情報保護委員会「DeepSeekに関する情報提供」
2026年のDeepSeek公式ポリシーでも中国国内での保存を明記
DeepSeekが2026年2月10日に更新した英語版プライバシーポリシーでも、サービス提供のために個人データを中国国内で収集・処理・保存すると説明されています。
また、サービス利用時に収集する情報として、以下のものが挙げられています。
- アカウント情報
- AIに入力した文章や質問
- アップロードしたファイルや画像
- チャット履歴
- 端末やネットワークに関する情報
さらに、データがサービスの提供や改善、AIモデルの学習・最適化などに利用されることも説明されています。
ただし、実際の利用条件や学習利用を拒否するための権利・設定は、サービスや利用地域によって異なる可能性があります。
参考:DeepSeek公式プライバシーポリシー(2026年2月10日更新)
中国国内に保存されることは、何を意味するのか?
企業が外部のクラウドサービスを利用する際には、データを保存する国や地域、適用される法律を確認する必要があります。
例えば、日本の企業が顧客情報や取引先の機密情報を海外のクラウドサービスへ送信する場合です。
そのデータには、サービス提供事業者の契約条件だけでなく、保存先の国の法律が関係することがあります。
ただし、海外に保存されること自体が、直ちに違法な情報漏えいを意味するわけではありません。
また、今回の日本政府の公表内容は、中国政府がDeepSeekの利用者情報を不正に取得したと認定したものではありません。
重要なのは、企業が自社の情報について、保存先や適用法令、利用条件を確認したうえで、外部サービスを利用しているかどうかです。
 DX担当 ちゃま男
先輩!DeepSeekに入力したデータは、中国のサーバーに送られるんですか?
 ちゃま男の先輩
DeepSeek社が提供する対象サービスでは、公式ポリシーに中国国内で保存・処理すると書かれているよ。
DX担当 ちゃま男それって、入力した情報が全部盗まれるということですか?
ちゃま男の先輩そういう意味ではないよ。海外に保存されることと、第三者に不正に盗まれることは違うんだ。ただ、会社として情報の取り扱いを確認する必要はあるね。
2026年9月、DeepSeekから別のAIへの転送が報告された
今回、特に注目したいのが、2026年9月10日にAnthropicが公表したセキュリティ調査です。
Anthropicは、AIサービス「Claude」を開発する企業です。
同社が公表した「Detecting and countering misuse of AI: September 2026」という報告書では、複数のAI開発企業によるClaudeの不正利用や、AIモデルの能力を取り出す活動について説明しています。
その中で、DeepSeekに関する調査結果も紹介されました。
Anthropicは、DeepSeekが一部のユーザーから受け取ったリクエストを、自社モデルではなくClaude Opusへ転送していたと報告しています。
利用者が知らないうちに別のAIへ転送?
Anthropicの報告によると、今回の転送は、DeepSeekのモデルを特定の開発ツール経由で利用しようとしていたリクエストに関係しています。
例えば、次のような開発ツールです。
- Claude Code
- Claude Agent SDK
- OpenCode
同社は、DeepSeek側がリクエストに含まれる特定の文字列を識別し、その一部をClaude Opusへ送信していたと説明しています。
つまり、利用者はDeepSeekのモデルを使っているつもりでも、一部の処理が別のAIサービスへ送られていたとする報告です。
ただし、これはAnthropicによる調査結果です。
DeepSeekの通常のWebチャットやアプリを含む、すべての利用者の入力が同じ方法で転送されたことを示すものではありません。
また、競合するAI開発企業による報告であるため、その調査内容と、独立して確認された事実は区別する必要があります。
参考:Anthropic「Detecting and countering misuse of AI: September 2026」
企業の内部資料や認証情報も含まれていた
Anthropicの報告では、転送されたとする情報の具体例も紹介されています。
事例① 技術企業の内部資料
中国の技術企業の社員が、DeepSeekを利用して社内資料を分析しようとした事例です。
Anthropicによると、このリクエストはClaudeへ転送され、企業の重要なAIプロジェクトに関する情報が含まれていました。
報告では、プロジェクトの仕様や組織構成、戦略上の目標などに関する情報が挙げられています。
同社は、この企業が情報の転送を認識していなかった可能性が極めて高いとしています。
事例② 政府系システムの認証情報
別の事例では、政府系組織に関係するデータを扱うIT担当者からのリクエストがClaudeへ転送されたと報告されています。
その中には、データベースへのアクセスに使用される有効な認証情報が含まれていたとされています。
認証情報とは、システムへログインしたり、プログラムがAPIへ接続したりするためのパスワードやキーなどです。
こうした情報が意図しない相手へ渡ると、不正アクセスにつながる可能性があります。
ただし、今回の報告は、これらの認証情報が第三者によって実際に悪用されたことまで示しているわけではありません。
14日間で1,210万件以上のやり取りを観測
Anthropicは、2026年7月の14日間に、DeepSeekに関連すると判断した蒸留攻撃の活動として、1,210万件以上のやり取りを観測したと発表しています。
蒸留とは、あるAIの出力を利用して別のAIモデルの能力を改善する技術です。正規の利用もありますが、契約に反して他社のAI能力を取得しようとする活動が問題になる場合があります。
ここで重要な注意点があります。
1,210万件という数値は、すべてが一般利用者の機密情報だったという意味でも、1,210万人の情報が流出したという意味でもありません。
これはAnthropicが報告した、AIモデルの能力抽出などに関係するやり取りの規模です。
今回の情報から、一般のDeepSeek利用者のうち何%が影響を受けたのかを算出することはできません。
DeepSeekに入力した情報はどのように流れるのか?
ここまでの内容を整理すると、2つの異なる経路を考える必要があります。
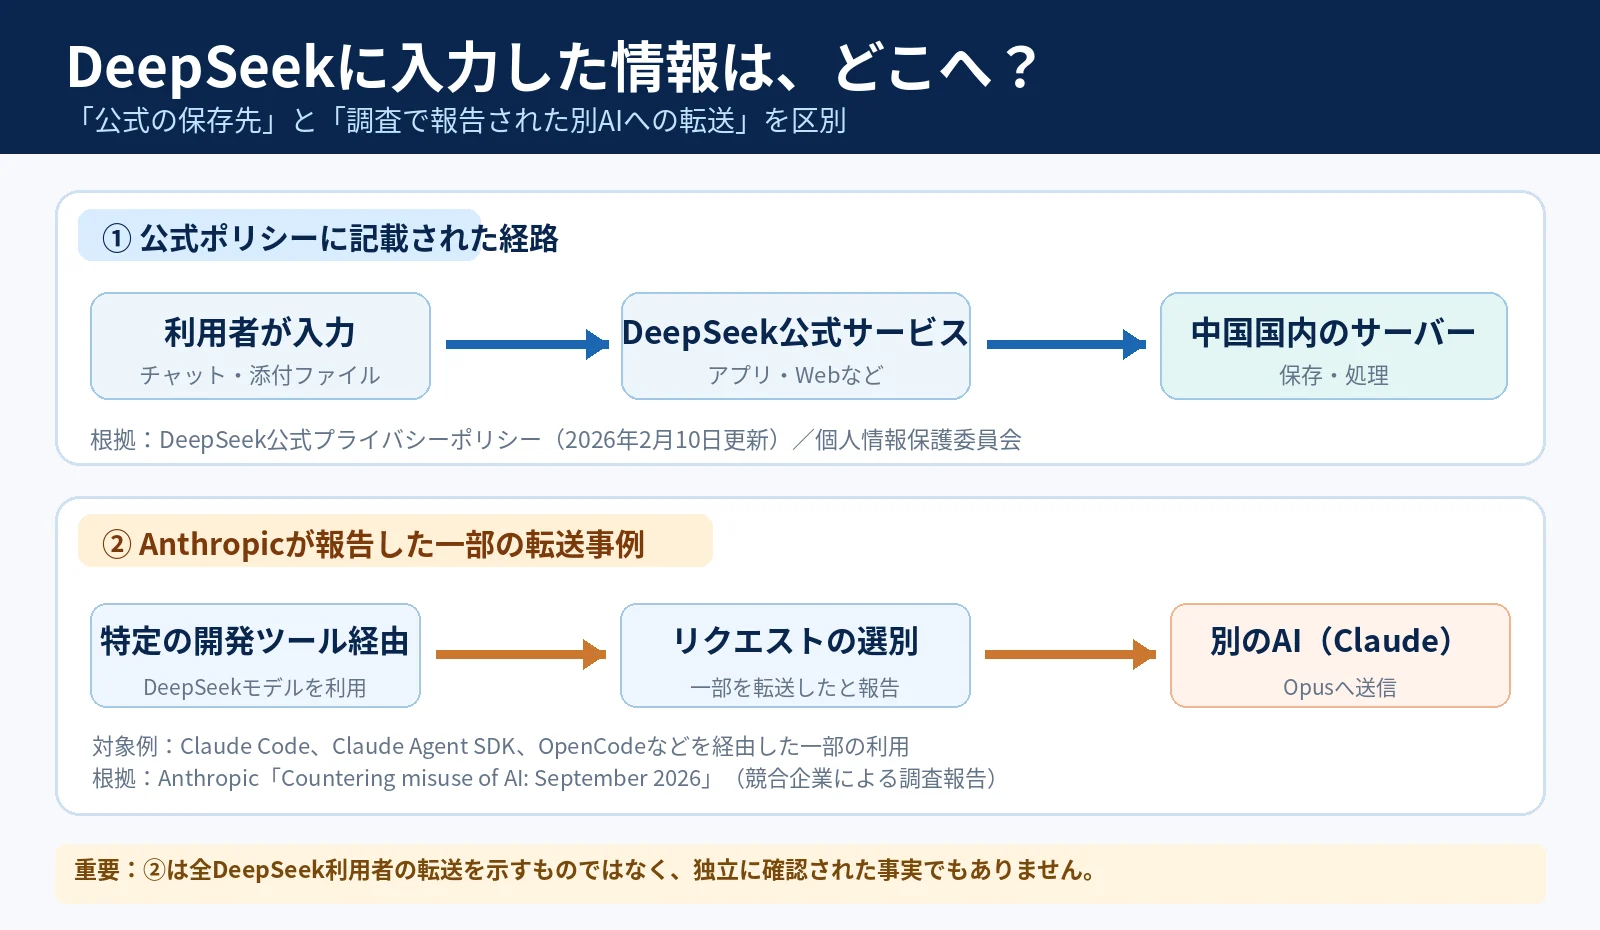
① 公式ポリシーに記載されている通常のデータ処理
DeepSeek社が提供する対象サービスへ情報を入力すると、サービス提供のためにデータが送信され、中国国内のサーバーで処理・保存されると説明されています。
これはDeepSeekの公式プライバシーポリシーに記載されている内容です。
② Anthropicが報告した別AIへの転送
特定の開発ツールを経由した一部のリクエストについて、DeepSeek側からClaude Opusへ送信されたとAnthropicが報告しています。
こちらは、競合企業による調査結果であり、すべての利用者に共通する通常のデータ処理を示したものではありません。
また、別のAIへ処理が転送されたことと、その情報がインターネット上に一般公開されたことは異なります。
この2つの違いが重要
| 比較項目 | 中国サーバーへの保存 | 別AIへの転送報告 |
|---|---|---|
| 情報源 | 日本の個人情報保護委員会・DeepSeek公式 | Anthropicの調査 |
| 内容 | 収集したデータの保存・処理 | 一部リクエストをClaudeへ転送したとの報告 |
| 対象 | DeepSeek公式サービスの対象データ | 特定の開発ツール経由の一部利用 |
| 確認状況 | 公式ポリシーに明記 | Anthropicによる調査上の主張 |
| 企業の確認事項 | 保存場所・法令・学習利用 | 処理先・再委託・第三者AIへの転送 |
どちらも企業のデータ管理に関係する問題ですが、同じ事象ではありません。
ちゃま男: 先輩!つまり、DeepSeekを使うと全部の情報がClaudeに送られるんですか?
先輩: それは違うよ。今回の調査で報告されたのは、特定の利用経路における一部のリクエストなんだ。
ちゃま男: でも、自分が使っているAIの裏側で、別のAIが処理している可能性もあるんですね。
先輩: そうだね。だから、企業としてはサービス名だけでなく、実際の処理先や外部サービスとの連携も確認する必要があるんだよ。
DeepSeekのモデルを使うことと、DeepSeek社のサービスを使うことは違う
ここでもう一つ重要なのが、AIモデルとAIサービスの違いです。
DeepSeekには、AIモデルそのものと、DeepSeek社が運営するオンラインサービスがあります。
例えば、同じ種類のAIモデルでも、どの環境で動かすかによってデータの取り扱いが異なる場合があります。
| 利用方法 | 主な確認事項 |
|---|---|
| DeepSeek公式Web・アプリ | 公式サービスの保存先・利用規約・設定 |
| DeepSeek公式API | API利用規約・データ処理条件・保存先 |
| 他社のAIサービス経由 | そのサービスの運営会社・処理先・再委託 |
| 自社管理環境でモデルを実行 | サーバーの管理、外部通信、ログ、権限設定 |
例えば、企業が自社管理のサーバーに対応するDeepSeekモデルを導入し、外部へ情報を送らずに処理できる構成を作る場合です。
この場合、DeepSeek社のオンラインサービスへ同じデータを送信する必要がない構成も考えられます。
ただし、実際に外部通信が発生しないかどうかは、使用するソフトウェアやAPI、運用設定などによって異なります。
自社サーバーで運用しているからといって、無条件に安全になるわけではありません。
重要なのは、どのモデルを使っているかだけではなく、誰がサービスを運営し、どこでデータを処理しているかを確認することです。
中小製造業にも関係するリスク
今回の問題は、AI開発企業だけの話ではありません。
特に製造業では、取引先から預かった情報や、自社の競争力に関係する技術情報を扱う場合があります。
例えば、次のような情報です。
| 情報 | 想定されるリスク |
|---|---|
| 顧客図面 | 秘密保持契約・技術情報の管理 |
| 加工条件 | 独自ノウハウの外部提供 |
| 原材料の配合比率 | 製造方法や営業秘密の露出 |
| 原価・見積情報 | 取引条件や価格戦略への影響 |
| 顧客・従業員情報 | 個人情報保護上の問題 |
| APIキー・パスワード | 不正アクセスにつながる可能性 |
例えば、製造業の社員が、顧客から預かった図面を外部AIへ送信して加工方法を質問した場合です。
AIの回答が正確であるかどうか以前に、顧客との契約上、その情報を外部へ送信してよいかを確認する必要があります。
また、設計やプログラム開発をAIに任せる場合、ソースコードに認証情報が含まれていないかも重要です。
そのような情報が意図しない処理先へ送信されれば、追加の対応が必要になる可能性があります。
個人情報保護法の観点では何を確認するべきか?
個人情報保護委員会は、クラウド型の生成AIサービスへ個人データを入力する際の留意点を公表しています。
その中では、個人情報の利用目的の範囲内であることを確認する必要があると説明されています。
また、個人データを含む入力を行う場合には、AIサービスの提供事業者がそのデータを機械学習に利用しないことなどを十分に確認する必要があるとしています。
参考:個人情報保護委員会「生成AIサービスへ個人データを入力する際の留意点」
ただし、個人データを海外のAIサービスへ送信する行為が、すべて自動的に個人情報保護法違反になるわけではありません。
データの内容、委託や第三者提供の関係、国外移転に関する条件などを個別に確認する必要があります。
実際の運用では、法令だけでなく顧客との契約や社内規程も確認しましょう。
中小企業は何をすべきか?今すぐ確認したい5つの対策
では、DeepSeekなどの生成AIを業務で利用している企業は、どのような対応を取ればよいのでしょうか。
STEP1:利用しているAIと提供事業者を確認する【最優先】
まずは、社内で使用しているAIサービスを一覧にします。
確認したいのは、単なる製品名だけではありません。
- AIサービス名
- 実際の運営会社
- 利用しているWebサイトやアプリ
- APIや外部連携の有無
- 個人契約か法人契約か
- 入力している情報の種類
特に、プログラム開発ツールやAIエージェントなど、別のAIサービスと連携する仕組みは確認が必要です。
STEP2:データの保存先・利用先を確認する
次に、利用しているサービスのプライバシーポリシーや契約条件を確認します。
例えば、次のような項目です。
| 確認項目 | 確認する内容 |
|---|---|
| 保存先 | データがどこの国・地域に保存されるか |
| 学習利用 | 入力情報がAIモデルの学習に利用されるか |
| 外部提供 | 第三者のサービスへデータを渡す場合があるか |
| 再委託 | 外部の事業者が処理に関わるか |
| 保存期間 | 入力や履歴がどれくらい保存されるか |
| 削除・停止 | 保存データの削除や学習利用の停止条件 |
特に、機密情報を扱う場合は、個人向け無料サービスと法人向けサービスの違いも確認する必要があります。
STEP3:機密情報の入力を制限する
AIサービスの利用を許可する場合でも、すべての情報を自由に入力できるようにする必要はありません。
例えば、次のようなルールが考えられます。
- 公開情報は承認済みAIで利用可能
- 社内情報は利用条件を確認した場合に限る
- 顧客図面や秘密情報は原則として外部AIへの入力を禁止
- 個人情報の処理は会社の承認と法的・契約上の確認を必要とする
ただし、これは一般的な管理方針の例です。
企業の業務内容や利用するサービスによって、適切なルールは異なります。
STEP4:外部AIへ送信する必要があるか検討する
AIで業務改善を行う場合、必ずしもすべての情報を外部サービスへ送る必要はありません。
例えば、機密性の高い情報については、自社管理の環境でAIモデルを運用する方法や、企業向けのデータ管理機能を備えたサービスを検討できます。
ただし、これらの方法にも導入費用や運用負担があります。
情報の重要性、費用、技術的な難易度などを比較して判断することが重要です。
また、自社管理環境の場合でも、外部APIやログ送信の設定などを確認する必要があります。
STEP5:意図しない情報送信への対応手順を用意する
最後に、社員が機密情報を誤って外部AIへ送信した場合の対応方法を決めます。
例えば、次のような手順です。
- 社内の責任者へ速やかに報告する
- どのサービスへ何を送信したか確認する
- サービス提供者のデータ管理・削除条件を確認する
- 必要に応じて認証情報の無効化や再発行を行う
- 取引先との契約や法令に基づき、必要な対応を検討する
特にパスワードやAPIキーが送信された場合は、単にチャット履歴を削除するだけでは十分ではない可能性があります。
早急に認証情報を無効化し、新しいものへ変更することなどを検討しましょう。
DX担当 ちゃま男先輩!結局、海外のAIサービスは使わない方がいいんでしょうか?
ちゃま男の先輩海外という理由だけで、すべてを危険と判断するのは適切ではないよ。大切なのは、サービスの運営会社やデータの取り扱いを確認することなんだ。
DX担当 ちゃま男じゃあ、会社として利用できるAIと、入力してよい情報を決める必要がありますね!
ちゃま男の先輩そうだね。安全性だけでなく、契約条件や管理のしやすさも含めて、会社として判断することが重要だよ。
DeepSeekだけの問題ではない|すべてのAIサービスで確認したいこと
今回の記事ではDeepSeekを取り上げましたが、データの保存や第三者との連携に関する問題は、特定のAIサービスだけに限りません。
例えば、ChatGPTやGemini、Claudeなどでも、個人向け・法人向けの契約や、接続する外部サービスによってデータの取り扱いが異なる場合があります。
また、AIエージェントへ社内システムの操作権限を与える場合には、入力した情報の保存先だけでなく、AIがアクセスできる情報や、実行できる操作も確認する必要があります。
AIサービスは今後も進化し、複数のモデルや外部システムが連携する仕組みも増えていくと考えられます。
そのような時代には、「どのAIを使うか」だけでなく、「その裏側で、どの会社が情報を処理するのか」まで把握することが重要になります。
まとめ|AIに入力した情報の行き先を、会社は把握しているか?
2025年、日本の個人情報保護委員会は、DeepSeekのデータ保存先と適用法令について注意情報を公表しました。
さらに2026年9月には、Anthropicが、DeepSeekを利用した一部のリクエストが別のAIへ転送されていたとする調査結果を発表しています。
ただし、今回の報告から、すべてのDeepSeek利用者の情報が第三者へ転送されたと判断することはできません。
重要なのは、次の5点です。
- DeepSeek公式サービスのデータ保存先と利用条件を確認する
- AIの利用経路によってデータの処理先が変わる可能性を理解する
- 社員が利用するAIサービスを会社として把握する
- 顧客情報や機密情報の外部送信を適切に管理する
- 意図しない送信が起きた場合の対応体制を整える
生成AIは、企業の業務効率化に役立つ技術です。
しかし、便利だからという理由だけで、重要情報を外部サービスへ送信してよいわけではありません。
まずは、自社で利用しているAIサービスを1つ選び、実際の運営会社、保存先、第三者とのデータ共有条件を確認してみてください。
AIを安全に使うためには、AIが何をできるかだけでなく、入力した情報がどこへ行くのかを理解することが必要です。
参考資料
- 個人情報保護委員会「DeepSeekに関する情報提供」(2025年2月3日、3月5日更新)
- DeepSeek公式プライバシーポリシー(2026年2月10日更新)
- Anthropic「Detecting and countering misuse of AI: September 2026」(2026年9月10日)
- 個人情報保護委員会「生成AIサービスへ個人データを入力する際の留意点」
- IPA「セキュリティ担当者のための生成AIセキュリティ」
※本記事は2026年11月13日時点で確認できる公開情報に基づきます。AnthropicによるDeepSeekのリクエスト転送に関する報告は、競合企業の調査に基づく主張として紹介しています。通常のデータ保存、別AIへの転送、不正アクセスによる情報窃取は、それぞれ異なる事象として扱っています。