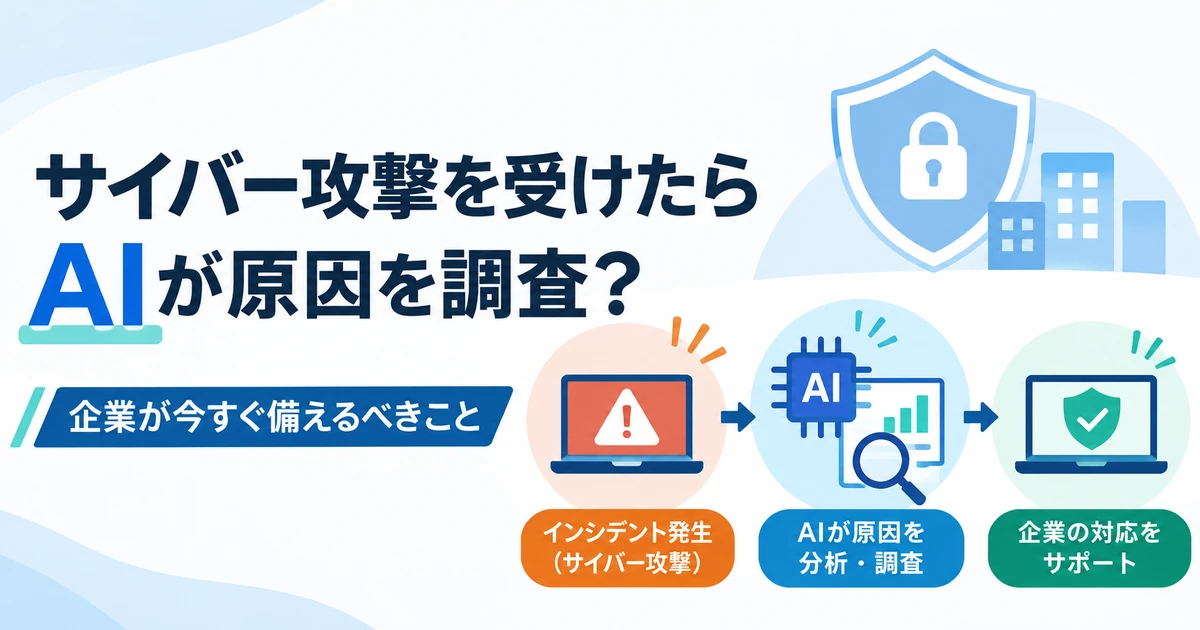
2026年10月30日、富士通株式会社が、AIを活用してサイバー攻撃などの原因や被害範囲を迅速に調査する、新しいセキュリティサービスの提供を開始しました。
これまで、サイバー攻撃を受けた際の原因調査には、高度な専門知識と多くの時間が必要でした。
しかし、今回のサービスでは、AIが攻撃の痕跡や不審なプログラムを分析し、専門家と協力して、企業の迅速な対応を支援するという仕組みが採用されています。
「AIがサイバー攻撃の犯人を見つけてくれるの?」
「被害に遭っても、AIが自動で直してくれる?」
「中小企業でも、こうした技術を利用できるの?」
今回は、DX担当のちゃま男と先輩の会話を交えながら、富士通の最新技術と、企業がサイバー攻撃に備えて準備すべきことをわかりやすく解説します!
サイバー攻撃の調査もAIが行う時代に!?
 DX担当 ちゃま男
先輩!またまたAIのすごいニュースを見ました!
富士通が、サイバー攻撃の原因をAIで調査するサービスを始めたそうですよ!
 ちゃま男の先輩
そうなんだ。
最近はAIを使って文章を作ったり、データを分析したりすることが増えてきたけど、今度はサイバーセキュリティの専門的な調査にもAIが活用されているんだよ。
DX担当 ちゃま男すごいですね!
じゃあ、ウイルスに感染してもAIが全部調べて、勝手に直してくれるんですか?
ちゃま男の先輩そこは少し違うよ。
今回のサービスは、AIが調査・分析を行い、その結果をセキュリティの専門家が確認して、企業の対応を支援する仕組みなんだ。
DX担当 ちゃま男なるほど!AIと人間の専門家が協力するんですね!
富士通が発表した新サービスとは?
2026年10月30日、富士通はAIとセキュリティ専門家による調査を組み合わせた、サイバーインシデント対応支援サービスの提供を国内で開始しました。
「インシデント」とは、情報漏えいや不正アクセス、ウイルス感染など、情報セキュリティ上の問題や事故のことです。
今回のサービスでは、高度なAI技術を活用し、主に次の2つの調査を行います。
① フォレンジック調査
フォレンジック調査とは、コンピューターなどに残された記録を調べ、何が起きたのかを明らかにする調査です。
例えば、
- いつ不審な操作が行われたのか
- どの端末が攻撃された可能性があるのか
- 不正なプログラムが実行されていないか
- どこまで被害が広がっている可能性があるのか
といったことを調べます。
② 脅威解析
脅威解析では、不審なファイルやURLなどを調べ、危険性を評価します。
例えば、社員が受信した不審なファイルが悪意のあるプログラムなのか、どのような動作をする可能性があるのかを分析します。
今回のサービスで注目したい点
富士通の発表では、専用ポータルから24時間365日、調査対象データをアップロードして、AIによる解析を開始できます。
さらに、AIの調査結果を富士通のセキュリティ専門家が検証・補完し、次の期間を目安に報告書を提供します。
| 調査内容 | 報告書の提供 |
|---|---|
| 脅威解析 | 最短1営業日 |
| フォレンジック調査 | 最短2営業日 |
※最短日数であり、すべての調査がこの期間内に完了するという意味ではありません。
また、被害が広範囲に及ぶ場合などには、専門家が追加調査や被害拡大防止、復旧に向けた対応を支援します。
DX担当 ちゃま男調査をAIが手伝ってくれるから、専門家も早く原因を調べられるんですね!
ちゃま男の先輩その通り!
ただし、AIが必ず原因を特定できるわけではないし、24時間365日というのはAIによる解析を開始できる仕組みのことなんだ。
専門家の報告や実際の復旧が、必ずその場で完了するわけではない点にも注意が必要だね。
身近な例で考える!サイバー攻撃の調査とは?
DX担当 ちゃま男先輩、そもそもサイバー攻撃の原因を調べるのって、そんなに難しいんですか?
ちゃま男の先輩そうだね。例えば、会社に泥棒が入った場合を考えてみよう
例えば、会社に泥棒が入ったら?
朝、出社すると、会社の金庫が開けられていました。
でも、誰が、いつ、どこから入ってきたのかわかりません。
そこで、防犯カメラや出入口の記録、足跡などを調べますよね。
サイバー攻撃でも同じような調査をするんだ。
コンピューターには、ログと呼ばれる操作や通信の記録が残っていることがあります。
その記録を調べることで、不審なアクセスやプログラムの実行など、攻撃につながる手がかりを探します。
今回のようなAIを使った調査は、たくさんの記録の中から、不審な動作や攻撃の痕跡を見つける作業を支援するものです。
DX担当 ちゃま男なるほど!大量の防犯カメラの映像をAIが調べて、怪しい場面を探してくれるようなイメージですね!
ちゃま男の先輩そういうイメージだね。
でも、カメラの映像が残っていなければ調べられないこともあるよね。
サイバー攻撃でも、必要な記録が残っていなかったり、攻撃によって消されたりしていると、調査が難しくなるんだよ。
だから、普段から調査に必要な記録を適切に保存しておくことも重要なんだ。
中小製造業でサイバー攻撃が起きたら?
ここで、製造業の会社を例に考えてみましょう。
※以下は説明のための想定事例です。実際に発生した被害事例ではありません。
事例:朝、出社したら生産管理システムが使えない!
ある製造会社では、受注情報や生産計画、在庫情報などを業務システムで管理していました。
ところが、ある朝、社員が出社すると、突然システムにアクセスできなくなっていました。
画面には不審なメッセージが表示されています。
IT担当者が調べたところ、ランサムウェアと呼ばれる攻撃を受けた可能性が出てきました。
ランサムウェアとは、データを暗号化するなどして利用できなくし、復旧などと引き換えに金銭を要求する不正なプログラムです。
この会社では、次のような問題が発生するおそれがあります。
- 生産計画を確認できない
- 受注情報や在庫情報にアクセスできない
- 製造指示書を発行できない
- 出荷業務が遅れる
- 取引先への納期回答が難しくなる
DX担当 ちゃま男これは大変ですね!
製造業だと、システムが止まることで、生産や出荷にも影響が出てしまうんですね。
ちゃま男の先輩そうなんだ。
しかも、問題が発生したときに、
「ウイルスに感染したパソコンは1台だけなのか?」
「サーバーまで影響が広がっているのか?」
「顧客情報は外部に持ち出されていないか?」
といったことがわからなければ、復旧や取引先への説明も難しくなるんだ。
AIによる調査が役立つ可能性
こうした場面で、AIが不審なファイルや端末の記録を分析できれば、原因や被害範囲を調べる作業を効率化できる可能性があります。
ただし、実際にどこまで調査できるかは、残っているデータやシステムの状態によって異なります。
また、製造設備の制御システムまで影響が及んでいる場合には、設備の安全性を考慮した専門的な対応も必要になります。
DX担当 ちゃま男なるほど!
被害が起きたときに、どこまで影響しているのか早くわかることが大切なんですね。
ちゃま男の先輩その通り!
サイバー攻撃への対応では、原因の調査だけでなく、被害の拡大防止や安全な業務再開も重要なんだよ。
AIが進化すれば、セキュリティ担当者は不要になる?
DX担当 ちゃま男先輩!AIがここまで調査できるなら、将来はセキュリティ担当者がいらなくなるんでしょうか?
ちゃま男の先輩それは違うと思うよ。
今回の富士通のサービスでも、AIだけに任せるのではなく、専門家が結果を検証する仕組みになっているんだ。
例えば、AIが「この端末に不審な動作がある」と判断したとするよね。
でも、実際にその端末を停止していいのか、他の業務に影響はないのか、会社として判断しなければならないことがあるんだ。
AIと人間の役割は違う
AIが得意とするのは、大量のデータを短時間で分析し、不審なパターンを見つけるといった作業です。
一方、人間の専門家には、調査結果が妥当なのかを確認し、状況に応じた対応方針を考える役割があります。
さらに企業の経営者には、業務停止の判断や取引先への対応、復旧の優先順位など、事業に関わる意思決定が求められます。
DX担当 ちゃま男つまり、AIが調べて、専門家が確認して、会社が判断するということですね!
ちゃま男の先輩そうだね。
AIと人間がそれぞれ得意な役割を担うことが重要なんだ。
もしサイバー攻撃を受けたら、何をすればいい?
DX担当 ちゃま男先輩!もし会社のパソコンに不審な画面が表示されたら、とりあえず再起動すればいいんでしょうか?
ちゃま男の先輩それは注意が必要だよ!
サイバー攻撃が疑われるときに、むやみに再起動したり、ファイルを削除したりすると、原因調査に必要な記録が失われる可能性があるんだ。
まずは社内の責任者や保守会社に連絡し、適切な初動対応を行うことが大切だよ。
企業が押さえておきたい初動対応
① 社内の責任者に速やかに報告する
不審な画面やファイル、異常な動作を発見したら、情報システム担当者やセキュリティ責任者に連絡します。
② 被害の拡大を防ぐ
必要に応じて、感染が疑われる端末のネットワーク接続を遮断するなどの措置を検討します。
ただし、サーバーや製造設備では、停止や切断が業務・安全に影響する場合があるため、専門家の指示やあらかじめ決めた手順に従って対応することが重要です。
③ 記録を残す
異常を発見した日時、画面の状況、発生した操作などを記録します。
原因調査のため、ログなどの証拠を適切に保全することも重要です。
④ 専門家に相談する
自社で判断が難しい場合には、保守会社やセキュリティ専門会社などに相談します。
⑤ 影響範囲と報告の必要性を確認する
顧客情報などの個人データが漏えいした、またはそのおそれがある場合には、状況に応じて個人情報保護委員会への報告や本人への通知が必要になることがあります。
報告義務のある事態では、原則として発覚後速やかに、概ね3〜5日以内の速報が求められるため、調査の完了を待たずに対応を検討することが重要です。
こうした初動対応について、IPAでは企業の対応体制の整備に関する具体的な情報を公開しています。
詳しくは、IPA「インシデント発生時の緊急対応体制の整備」を参考にしてください。
中小企業が今から準備しておきたい5つのこと
DX担当 ちゃま男先輩!サイバー攻撃が起きてから考えるのでは、遅いということですね。
でも、中小企業には専門のIT担当者がいない会社もありますよね?
DX担当 ちゃま男:
ちゃま男の先輩そうなんだ。
だからこそ、難しい技術をすべて自社で用意するよりも、まずは最低限の備えを整えることが重要なんだよ。
実は、IPA(情報処理推進機構)でも、中小企業向けに具体的なセキュリティ対策の方法を公開しているんだ。
2026年3月に公開された「中小企業の情報セキュリティ対策ガイドライン 第4.0版」では、基本的な対策として「情報セキュリティ6か条」が紹介されているよ。
今回は、そのガイドラインなどを参考にしながら、中小企業が準備しておきたい5つのことを紹介しよう。
① 重要なシステムを把握する
生産管理、販売管理、会計、顧客管理など、会社の業務に欠かせないシステムを一覧にします。
それぞれについて、停止した場合にどんな業務へ影響するか整理しましょう。
また、システムを管理している担当者や保守会社、データの保存場所なども把握しておくと、トラブル発生時に役立ちます。
IPAでは、システムや情報資産を整理するための「資産管理台帳」のサンプルも公開しています。
参考: IPA「中小企業の情報セキュリティ対策ガイドライン 第4.0版」(付録6:資産管理台帳)
② バックアップを取得し、復元できるか確認する
重要なデータは定期的にバックアップを取得します。
ただし、バックアップが存在するだけでは不十分です。
実際に復元できるか、必要なデータが含まれているか、バックアップ自体が攻撃によって利用できなくならないかなども確認しましょう。
例えば、会社のファイルサーバーと同じネットワーク上にバックアップを保存している場合、攻撃によってバックアップまで被害を受ける可能性があります。
IPAが2026年に改訂した「情報セキュリティ6か条」でも、バックアップを取得することが基本対策として追加されています。
参考: IPA「情報セキュリティ6か条・中小企業向けガイドライン」
③ ソフトウェアを適切に更新する
OSやサーバー、業務システムなどのソフトウェアを適切に更新することも重要です。
古いバージョンを使用し続けると、すでに知られているセキュリティ上の弱点を悪用される可能性があります。
特に、インターネットに接続されている機器や、外部からアクセスできるシステムには注意が必要です。
IPAでも、不正アクセスによる情報漏えいなどの事案を踏まえ、企業が速やかに実施すべき対策を案内しています。
参考: IPA「不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について」(2026年10月9日)
④ 緊急時の連絡先と対応手順を決めておく
サイバー攻撃が疑われる場合に、誰へ連絡するのかを明確にしておきましょう。
例えば、社内の責任者、システム保守会社、セキュリティ専門会社などです。
また、発生した問題を誰が判断し、誰が関係部署や取引先へ連絡するのか、役割を決めておくことも重要です。
連絡先は、社内ネットワークが使えなくなった場合でも確認できる状態にしておきましょう。
IPAでは、企業が緊急時の対応体制を整えるための考え方や手順を公開しています。
また、IPA「中小企業のためのセキュリティインシデント対応の手引き」(ガイドライン付録8)も役立ちます。
⑤ 業務をどう再開するか考えておく
例えば、生産管理システムが使えなくなった場合に、どの業務を優先して復旧するのかを考えておきましょう。
必要に応じて、一時的な紙の記録や代替手順なども準備します。
ただし、紙に戻せばすべての業務を継続できるわけではありません。
製造設備の制御や他のシステムとの連携など、代替が難しい業務もあるため、事前の確認が必要です。
IPAでは、サイバー攻撃によって業務が停止することを想定し、復旧目標や手順、事業継続の体制を整えることの重要性を説明しています。
参考: IPA「インシデントによる被害に備えた事業継続・復旧体制の整備」
自社のセキュリティ対策、まずは5分でチェックしてみよう!
DX担当 ちゃま男先輩!どれも大切なのはわかりましたけど、自分たちの会社がちゃんと対策できているのか、どうやって確認したらいいんでしょうか?
DX担当 ちゃま男:
ちゃま男の先輩実はIPAが、簡単に確認できる診断ツールを無料で公開しているんだよ。
それが「5分でできる!情報セキュリティ自社診断」なんだ。
25個のチェック項目に回答することで、自社の情報セキュリティ対策の状況を確認できるんだよ。
ちゃま男の先輩:
それなら、ITに詳しくない会社でも取り組みやすそうですね!
ちゃま男の先輩そうだね。
診断だけで安全性が保証されるわけではないけど、何から取り組むべきかを考えるきっかけになるよ。
参考: IPA「5分でできる!情報セキュリティ自社診断」(ガイドライン付録3・Excel版あり)
まとめ:サイバー攻撃は「防ぐ」だけでなく「被害を抑える」時代へ
DX担当 ちゃま男先輩!今回の富士通のニュースで、AIがサイバーセキュリティの分野でも活躍していることがわかりました!
DX担当 ちゃま男:
ちゃま男の先輩そうだね。
ただし、AIが進化したからといって、サイバー攻撃を完全に防げるようになるわけではないんだ。
また、被害が発生した後に、すぐすべてを元どおりにできるとも限らないよ。
ちゃま男の先輩:
DX担当 ちゃま男だから、攻撃されないための対策だけでなく、攻撃された場合にどう対応するかも考えておく必要があるんですね!
ちゃま男の先輩その通り!
これからの企業にとって重要なのは、サイバー攻撃を防ぐことに加えて、万が一被害を受けても、事業への影響を最小限に抑え、できるだけ早く安全に業務を再開できる体制を整えることなんだよ。
今回の富士通の発表は、AIがサイバー攻撃の調査や被害対応を支援する時代が進んでいることを示す事例です。
一方、中小企業にとって最も重要なのは、こうした高度な技術をすぐに導入することではありません。
まずは、自社が使用しているシステムを把握し、バックアップや更新、緊急時の連絡体制など、基本的な備えを整えることが大切です。
「サイバー攻撃を受けないようにする」だけでなく、「もし被害を受けたら、どう対応するか」。
今回のニュースをきっかけに、自社のセキュリティ対策と事業継続の備えを、一度見直してみてはいかがでしょうか。
中小企業向けの相談窓口
IPAでは、不正アクセスの被害を受けている、またはその可能性がある企業・組織向けに、相談窓口などの情報を案内しています。
被害が疑われる場合には、社内の責任者や保守会社への連絡とあわせて、以下の公式サイトも参考にしてください。
参考情報
- 富士通:AIと専門家による迅速なインシデント調査と対応支援を組み合わせたサービスを提供開始(2026年10月30日)
- IPA:中小企業の情報セキュリティ対策ガイドライン 第4.0版
- IPA:不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について
- IPA:インシデント発生時の緊急対応体制の整備
- IPA:インシデントによる被害に備えた事業継続・復旧体制の整備
- 個人情報保護委員会:漏えい等の対応とお役立ち資料
※本記事は2026年10月30日時点の公開情報をもとに、ラック・インターナショナル株式会社が独自に解説したものです。富士通株式会社との提携・協力関係を示すものではありません。本文中の中小製造業のトラブル事例は、仕組みを説明するための想定事例です。