「利用しているサービスから、個人情報が漏えいした可能性があると発表された」
2026年11月17日、楽天証券株式会社は、第三者による不正アクセスを受け、顧客情報の一部が外部に漏えいした可能性があると発表しました。
対象となる可能性があるのは、ログインIDや顧客コードなどで最大約1,125万口座。さらに、最大約447万口座については、氏名、住所、出金先口座、金融資産に関する情報なども対象として公表されています。
今回のニュースで特に注目したいのは、
情報が「テスト環境」のシステム内で管理されていたことです。
テスト環境とは、システムを正式に利用する前に、機能が正しく動くかを確認するための環境です。
通常業務で使用する本番システムとは別に用意されることが多く、システム開発や機能改修の際に利用されます。
ただし、テスト環境だからといって、情報管理を簡略化してよいわけではありません。
この記事では、楽天証券の公式発表を基に、情報漏えいの可能性がある内容や利用者が注意すべきことを整理します。
さらに、中小企業が自社の開発・テスト環境で確認すべき5つのセキュリティ対策を、実務に合わせて解説します。
楽天証券で何が起きた?情報漏えいの可能性を公表
2026年11月17日に公式発表
楽天証券は2026年11月17日、同社システムへの第三者による不正アクセスを受け、顧客情報の一部が漏えいした可能性があると発表しました。
公式発表による経緯は次のとおりです。
| 日付 | 公表された内容 |
|---|---|
| 2026年11月11日 | テスト環境内の一部情報が外部に漏えいしたおそれ |
| 2026年11月16日 | 一部システムへの不正アクセスの可能性を検知。アクセスの遮断・修正を実施 |
| 2026年11月17日 | 楽天証券が情報漏えいの可能性について公式発表 |
楽天証券は、影響対象の顧客を特定済みで、該当する顧客には個別に連絡すると説明しています。
ただし、不正アクセスの詳しい原因や経緯については、引き続き調査中としています。
公式情報:楽天証券「当社お客様の情報漏えいの可能性に関するお詫びとお知らせ」(2026年11月17日)
漏えいの可能性がある情報は?
楽天証券が公表した情報は、大きく2つの区分に分かれています。
① 最大約447万口座
- 楽天証券の部店・お客様コード、ログインID
- 氏名・カナ氏名・生年月日
- 住所・電話番号・メールアドレス
- 勤務先
- 出金先口座の金融機関・口座番号・名義人
- 年収・金融資産に関する申告情報
- 商品別資産情報
- 最終ログイン日
② 最大約1,125万口座
- 楽天証券の部店・お客様コード
- ログインID
なお、楽天証券のログインIDは、楽天市場などで使う楽天IDとは異なります。
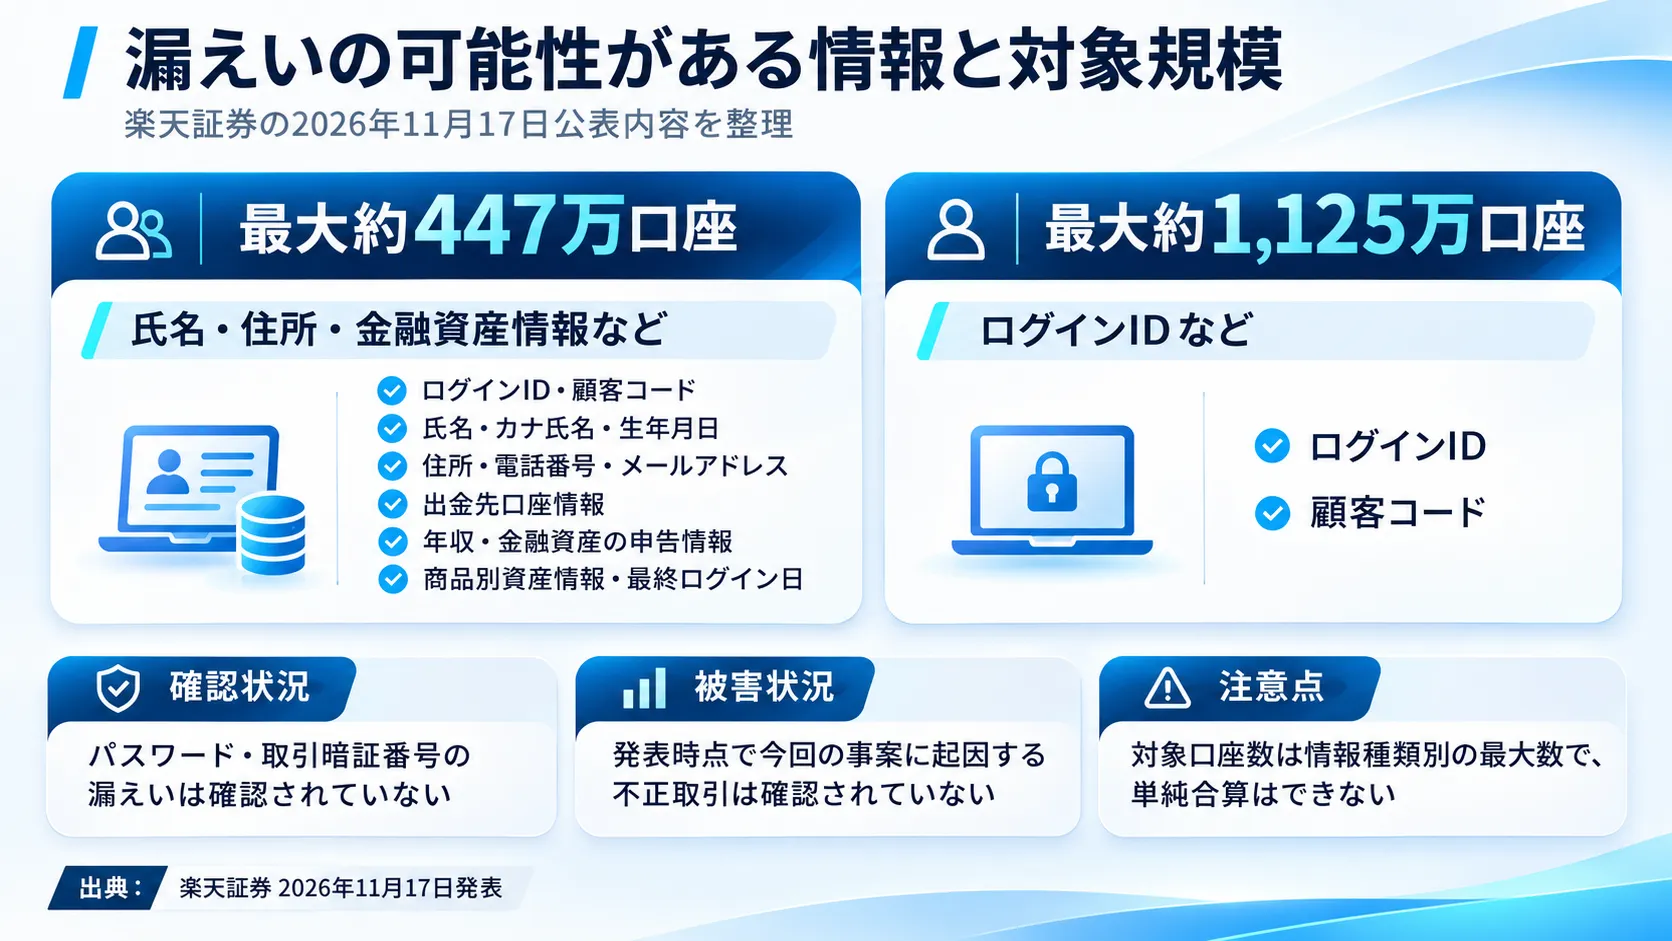
ここで注意したいのは、約447万口座と約1,125万口座を単純に足し合わせてはいけないという点です。
これは情報の種類別に公表された対象規模であり、人数や口座数を単純合算できるものではありません。
また、退会済みの顧客情報も対象に含まれています。
パスワードや取引暗証番号は漏えいしたのか?
2026年11月17日の楽天証券の発表では、ログインに必要なパスワードや取引暗証番号など、取引に必要な各種情報の漏えいは確認されていないと説明されています。
また、この事案に起因すると考えられる不正アクセスや不正取引も、その時点では確認されていません。
ただし、「確認されていない」ことと「今後も問題が起きないことが保証されている」ことは異なります。
楽天証券は引き続き調査を進めるとしています。
そのため、今後の公式発表を確認する必要があります。
 DX担当 ちゃま男
ログインパスワードは漏えいしていないなら、そこまで心配しなくてもいいんでしょうか?
 ちゃま男の先輩
パスワードの漏えいが確認されていないのは重要な情報だね。ただ、氏名やメールアドレス、口座情報などが悪用されれば、本物らしく見える偽メールや電話に使われる可能性もある。注意は必要なんだ。
楽天証券の利用者は何をすべきか?
今回の事案では、楽天証券が不審なメールやSMS、電話、郵送物などに注意するよう呼びかけています。
口座を利用している場合、次の対応を確認しましょう。
① 公式サイト・アプリからお知らせを確認する
楽天証券からの連絡を確認するときは、メールやSMSに記載されたリンクを不用意に開かないようにしましょう。
楽天証券は、同社から送るメールにはURLを記載していないと説明しています。
また、電話で個人情報やログイン情報を尋ねることはないとしています。
情報漏えいを装った偽の案内が届く可能性もあるため、普段使用している公式アプリやブックマークから直接アクセスして確認することが重要です。
② パスキー認証を設定する
楽天証券では、パスキー認証によるログインの必須化を進めています。
パスキーは、従来のパスワードに代わり、スマートフォンやパソコンの認証機能などを使って本人確認する仕組みです。
偽のログイン画面へパスワードを入力させるフィッシング詐欺への耐性が高いことが特徴です。
まだ設定していない場合は、楽天証券の公式ガイドを確認してください。
③ 取引・出金の状況を確認する
ログイン後、保有資産や取引履歴、出金履歴などに不審な動きがないか確認しましょう。
楽天証券では、各種取引や出金を一時的に停止する設定も案内しています。
不審な動きがあった場合や、対応方法がわからない場合は、公式のサポート窓口へ相談してください。
今回のニュースで最も重要なのは「テスト環境」
今回の事案から、中小企業が考えるべき重要なテーマがあります。
それは、本番システムだけでなく、開発環境やテスト環境にも適切な情報管理が必要ということです。
テスト環境とは何か?
企業で業務システムを開発・運用する場合、一般的に次のような環境を使い分けます。
| 環境 | 主な用途 |
|---|---|
| 開発環境 | 新しい機能やプログラムを作成する |
| テスト環境 | 作成・変更したシステムの動作を確認する |
| 本番環境 | 実際の業務で利用する |
例えば、顧客管理システムを改修する場合です。
いきなり本番システムを変更すると、不具合が発生した際に日常業務へ影響する可能性があります。
そのため、別の環境で動作確認を行い、問題がないことを確認してから本番環境へ反映する方法が一般的です。
しかし、テスト環境にも顧客情報や機密情報が含まれていれば、適切な保護が必要です。
なぜテスト環境に実データが存在するのか?
システムの動作確認では、実際の業務に近い条件でテストしたい場合があります。
例えば、顧客数が多いときに検索が遅くならないか、実際のデータ形式で正しく処理できるか、といった確認です。
そのため、実際のデータを利用したいと考えるケースがあります。
ただし、実データを使うことが常に必要とは限りません。
架空の顧客情報や、個人を特定できないように加工したデータで検証できるのであれば、実データを使わない方が情報漏えいのリスクを抑えやすくなります。
なお、今回の楽天証券の事案について、どのような経緯でテスト環境に対象情報が存在していたのかは、現時点の公式発表だけでは判断できません。
「本番データを無条件でコピーしていた」「設定を誤って外部公開していた」といったことを、原因として断定するのは適切ではありません。
個人情報保護委員会もテストデータの取り扱いに注意を呼びかけている
日本の個人情報保護委員会は、個人情報保護法に関する公式Q&Aで、テストデータの取り扱いについて説明しています。
具体的には、個人データを扱うシステムの動作確認に際し、実際の個人データをテストに使わないことや、必要に応じて一部を別のデータへ置き換えることなどを、情報漏えいを防止するための手法として紹介しています。
参考:個人情報保護委員会「情報システムの使用に伴う漏えい等の防止」に関するQ&A(Q10-21)
また、IPAの関連資料でも、開発環境・テスト環境と運用環境の分離や、本番データの使用制限などが重要とされています。
つまり、今回の事案に限らず、テスト環境の情報管理は以前から重要なセキュリティ対策の一つです。
DX担当 ちゃま男テスト環境って、普段の業務では使っていないシステムですよね。それでも本番と同じように管理が必要なんですか?
ちゃま男の先輩そうだよ。もし実際の顧客情報が入っていれば、テスト用か本番用かに関係なく、守るべき情報であることは変わらないんだ。むしろ、普段使わない環境だからこそ管理が行き届いているか確認したいね。
中小企業ではどのようなリスクがある?
大規模な金融システムだけでなく、中小企業でも同様の問題を考える必要があります。
① 顧客管理システムのテストデータ
例えば、営業部門で使用している顧客管理システムです。
動作確認のために、顧客名、担当者名、メールアドレス、取引履歴などをテスト環境へコピーしている場合があります。
その情報を誰が閲覧できるのか、いつ削除するのかが決まっていなければ、管理上のリスクになります。
② 製造業の生産管理システム
製造業では、生産管理や品質管理の仕組みに、取引先名、製品番号、製造条件、原価などが記録されている場合があります。
こうした情報は、個人情報に該当しない場合でも、企業にとって重要な機密情報になり得ます。
例えば、新しい機能のテストのために生産データを複製する場合です。
そのデータに取引先の製品情報や原価情報が含まれていれば、アクセス権限や保管方法を確認する必要があります。
③ Webサイトやクラウドシステムの検証環境
WordPressなどのWebサイトでは、デザイン変更や機能追加のために検証用サイトを作成する場合があります。
また、クラウド上に開発用サーバーを設置する企業もあります。
こうした環境についても、ログイン認証、公開範囲、使用しているソフトウェアの更新状況などを確認することが重要です。
検証用サイトであることを理由に、アクセス制限を省略してよいわけではありません。
中小企業は何をすべきか?テスト環境を守る5つの対策
今回のニュースを受けて、中小企業が確認すべき事項を5つに整理しました。
高度なセキュリティ製品を導入する前に、現在の管理状況を把握することが重要です。
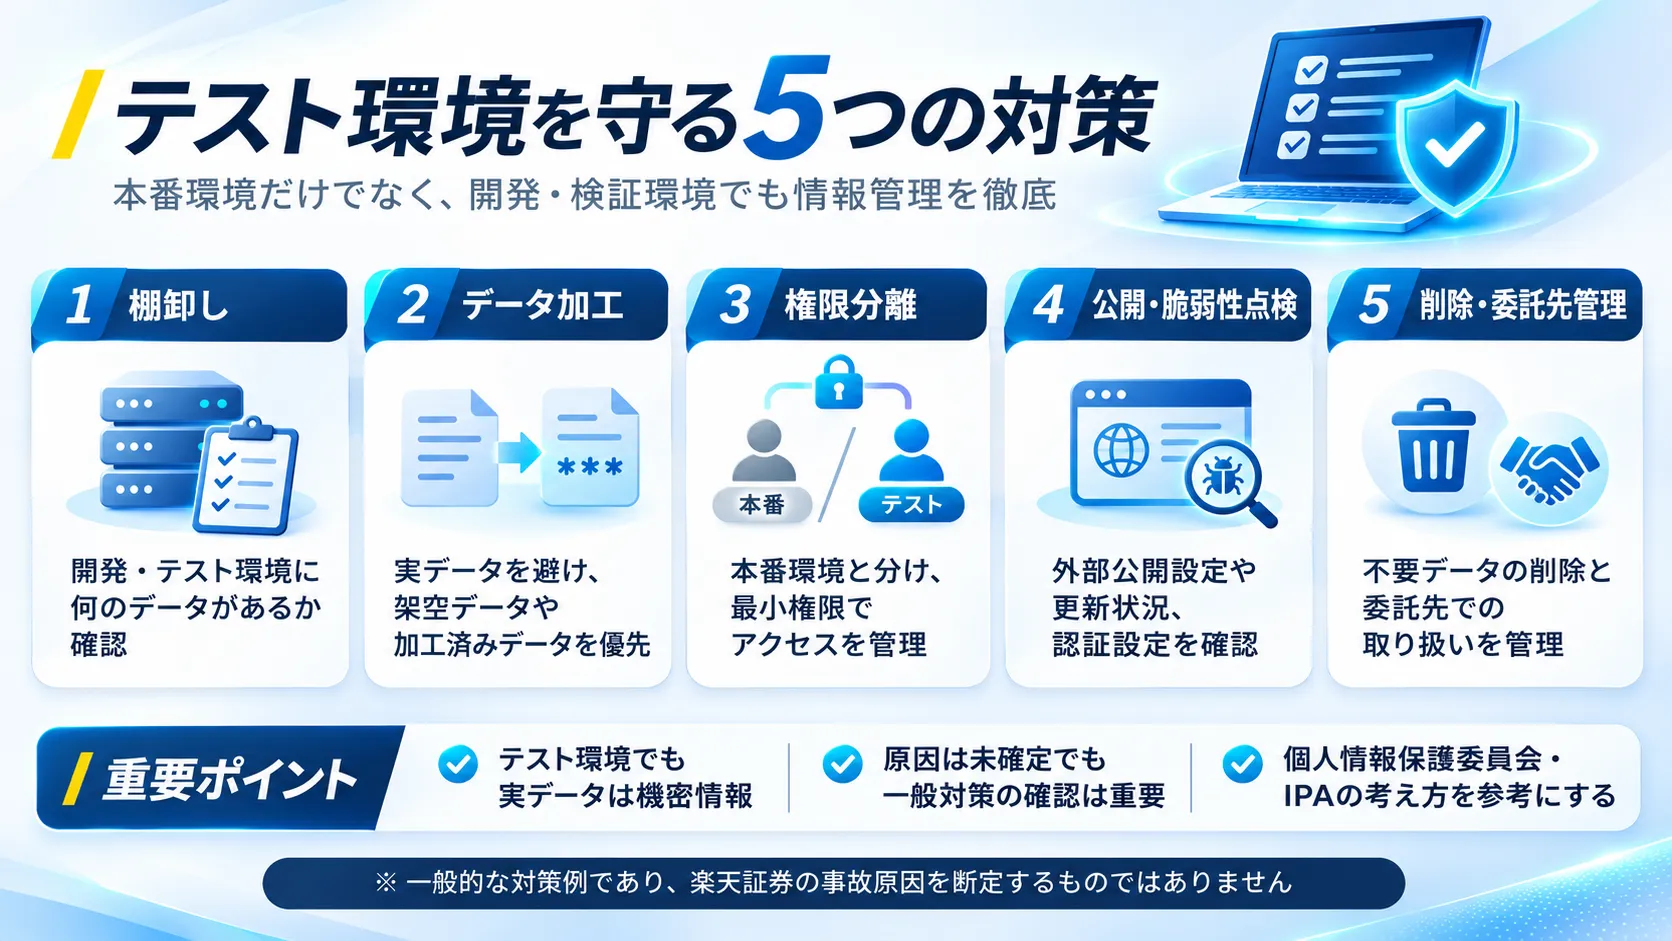
対策① 開発・テスト環境に何のデータがあるか確認する【最優先】
最初に、社内や委託先で使用している開発・テスト環境を洗い出します。
例えば、次の項目です。
- システム名・利用目的
- 管理責任者
- サーバーやデータの保存場所
- 顧客情報・個人情報・機密情報の有無
- 利用している社員や委託先
- 外部からアクセスできるか
特に、過去の開発案件で使用したテスト環境が残っていないか確認することが重要です。
最初はExcelなどで一覧を作成しても構いません。
担当者の目安: 情報システム担当者、業務システム管理者、外部保守会社
対策② テストデータを架空データや加工済みデータへ置き換える
可能な限り、実際の顧客情報を使用しない方法を検討します。
例えば、顧客名を架空の会社名に変更したり、メールアドレスや電話番号をテスト用の情報に置き換えたりする方法です。
このような処理は「マスキング」などと呼ばれます。
ただし、氏名だけを架空の名前に変更しても、住所や取引履歴などから個人を特定できる場合があります。
一部の情報を置き換えただけで、必ず匿名化できるとは限りません。
どうしても実データが必要な場合は、使用目的、必要な項目、利用者、承認手続き、利用期限、削除方法を明確にしましょう。
担当者の目安: 開発担当者、システム管理者、個人情報管理責任者
対策③ 本番環境とテスト環境の権限を分離する
本番システムへアクセスできる人が、無条件にすべてのテスト環境にもアクセスできる状態は避けるべきです。
また、開発担当者が必要以上に本番データを閲覧・取得できないよう、権限を限定します。
確認したいのは、次のような項目です。
- 誰がテスト環境にログインできるか
- 誰がデータを閲覧・コピー・削除できるか
- 管理者アカウントが共有されていないか
- 退職者や契約終了者のアクセス権限が残っていないか
- 本番環境とのネットワーク上の分離が適切か
アクセス権限は、必要な人に必要な範囲だけ付与する「最小権限」の考え方を基本とします。
担当者の目安: 情報システム担当者、システム管理者
対策④ 外部公開設定や脆弱性を確認する
テスト環境がインターネットからアクセスできる場合は、設定やセキュリティ更新状況を確認します。
例えば、次のような点です。
- 不要な外部公開が行われていないか
- 適切な認証が設定されているか
- 古いソフトウェアを使用していないか
- 不要になったテスト用アカウントが残っていないか
- アクセスログが取得されているか
なお、これらは一般的な確認項目です。
楽天証券の今回の事案が、特定の設定不備や未更新のソフトウェアによって発生したと確認されたわけではありません。
担当者の目安: IT管理者、Webサイト管理者、外部保守会社
対策⑤ テストデータの削除と委託先管理を徹底する
システム開発が終了した後も、テストデータが残り続けていないか確認します。
また、外部のシステム開発会社に委託している場合は、データの取り扱いについて契約や運用ルールを確認します。
例えば、次のような事項です。
- 委託先がどの情報を使用できるか
- データを社外へコピーできるか
- 再委託する場合の管理方法
- 利用終了後の削除方法
- 削除したことの確認方法
- 不正アクセスが発生した場合の連絡体制
外部へ委託していても、企業として情報管理の状況を把握することが重要です。
担当者の目安: システム管理責任者、委託先管理担当者、経営者
DX担当 ちゃま男社内にIT担当者が少ない場合、こうした管理は全部開発会社に任せてもいいのでしょうか?
ちゃま男の先輩技術的な作業を委託することはできるよ。でも、どの情報を使ってよいか、誰が責任を持つかは、委託する企業側でも決める必要がある。契約と実際の運用が一致しているか確認することが大切なんだ。
テスト環境の管理はAIによるシステム開発でも重要
最近は、Claude CodeやCodexなどのAI開発ツールを使って、社内の業務アプリを作成することも身近になってきました。
こうした開発では、システムを作るために実際のExcelファイルやCSVデータをAIへ読み込ませるケースも考えられます。
しかし、AIを使った開発でも、顧客情報や機密情報をどのように扱うかという問題は変わりません。
例えば、AIへ渡すデータを架空のものに置き換える、AIがアクセスできるフォルダを限定する、完成したアプリの権限設定を確認するなどの対策が重要です。
また、AIで簡単にアプリが作れるようになったからといって、データの保存先や運用責任を曖昧にしてよいわけではありません。
▼関連記事①: AIで業務システムを内製化しても大丈夫?企業が見落としやすい5つのリスクと対策
また、社内情報を外部の生成AIサービスへ入力する場合の注意点については、次の記事でも解説しています。
▼関連記事②: 【2026年最新】生成AIに会社の情報を入力して大丈夫?約33万人分の個人情報アップロード事例から学ぶ対策

※上記の生成AIへの情報入力事案は、今回の楽天証券への不正アクセスとは異なる事例です。
まとめ|テスト環境だから安全とは限らない
2026年11月17日、楽天証券は、第三者による不正アクセスを受け、顧客情報の一部が漏えいした可能性があると発表しました。
最大約447万口座では氏名や住所、金融資産情報などが、最大約1,125万口座ではログインIDや顧客コードなどが対象として公表されています。
一方、パスワードや取引暗証番号の漏えい、今回の事案に起因する不正取引は、発表時点では確認されていません。
不正アクセスの原因や詳細な経緯については、引き続き調査中です。
このニュースから、中小企業が学ぶべき重要なことは、
本番環境だけでなく、開発・テスト環境でも情報管理を徹底する必要があるという点です。
特に、次の5つを確認しましょう。
- テスト環境にどのようなデータが保存されているか
- 実データを使わずにテストできないか
- アクセス権限と本番環境の分離が適切か
- 外部公開設定やセキュリティ更新に問題がないか
- テスト終了後のデータ削除と委託先管理が適切か
明日からできる第一歩は、社内または開発委託先にあるテスト環境を1つ確認し、実際の顧客情報が保存されていないか調べることです。
便利なシステムを導入することと、情報を安全に管理することは、どちらも企業のDX推進に欠かせません。
参考資料
- 楽天証券「当社お客様の情報漏えいの可能性に関するお詫びとお知らせ」(2026年11月17日)
- 楽天証券「パスキー認証(FIDO2)操作ガイド」
- 個人情報保護委員会「情報システムの使用に伴う漏えい等の防止」に関するQ&A(Q10-21)
- 個人情報保護委員会「アクセス制御」に関するQ&A(Q10-18)
- IPA「中小企業の情報セキュリティ対策ガイドライン」
※本記事は2026年11月18日時点の公式情報を基に作成しています。楽天証券が公表した対象口座数は、情報漏えいの可能性がある最大数であり、確定した流出件数ではありません。テスト環境に関する5つの対策は公的資料を参考にした一般的な実務上の提案であり、今回の不正アクセスの原因を示すものではありません。